

Certificados blockchain vs Open Badges: qual usar para credenciais digitais em 2026?
Certificados blockchain vs Open Badge v2.0: como a verificação, a portabilidade e o custo diferem — e quando cada um faz sentido para emitir credenciais digitais.
 Por Nacho Coll
Nacho founded Badges Ninja to make issuing verifiable digital credentials as simple as a single API call — Open Badge v2.0 badges and certificates, minted, hosted, and verifiable without standing up your own issuer infrastructure.
Se já dedicaste algum tempo a pesquisar credenciais digitais, deparaste-te com dois discursos concorrentes. Um diz que os teus certificados têm de viver “na blockchain” — imutáveis, descentralizados, à prova de adulteração. O outro diz que precisas de Open Badges — uma norma consolidada e interoperável que já funciona com o LinkedIn, com sistemas de acompanhamento de candidatos e com todas as principais plataformas de emissão. Ambos afirmam resolver o mesmo problema: provar que uma credencial é real sem um telefonema para a secretaria.
Na verdade, não são opostos. Mas o marketing em torno de cada um turvou até o significado de “certificado blockchain”, e os emissores acabam por escolher uma pilha tecnológica antes de perceberem que problema estão a resolver. Este artigo desmonta o que é realmente diferente entre as duas abordagens, onde o enquadramento “blockchain vs Open Badges” é uma falsa escolha e como escolher uma plataforma de emissão sem ficar preso a uma infraestrutura de que não precisas.
O que “certificado blockchain” realmente significa
“Certificado blockchain” não é uma coisa só — abrange algumas arquiteturas distintas que são agrupadas no material de marketing:
1. Certificados ancorados por hash. A credencial em si (um PDF, uma imagem, um documento JSON) vive numa base de dados normal. Um hash criptográfico desse documento — não o documento em si — é gravado numa blockchain pública (normalmente Ethereum ou uma cadeia permissionada). Qualquer pessoa pode recalcular o hash do ficheiro original e compará-lo com o registo on-chain para confirmar que nada mudou. Este é o padrão mais comum entre os fornecedores de “credenciais blockchain”, incluindo plataformas vocacionadas para universidades como a BCdiploma e a POK.
2. Credenciais totalmente on-chain. Os dados da credencial são armazenados na própria cadeia, muitas vezes como um NFT ou uma norma de token personalizada. Raro na prática — os custos de gás e os limites de dados das cadeias públicas tornam isto inviável para qualquer coisa além de um pequeno piloto.
3. Credenciais Verificáveis W3C (VCs). Uma norma de assinatura criptográfica em que o emissor assina uma afirmação com uma chave privada, e qualquer pessoa pode verificar a assinatura contra a chave pública publicada pelo emissor — sem blockchain nenhuma, embora as VCs sejam por vezes combinadas com um registo de DID (identificador descentralizado) baseado em blockchain. É a direção para a qual o Open Badge 3.0 está a caminhar, e vale a pena aprofundar na nossa comparação entre Open Badge v2 e v3.
O fio condutor das três: a verificação é delegada à criptografia em vez de a um telefonema para a secretaria. Essa é a proposta de valor de facto, e é uma que o Open Badge v2.0 — a especificação atual, com assinatura criptográfica opcional e a mais amplamente adotada — já entrega sem blockchain.
O que o Open Badge v2.0 realmente verifica
Uma credencial Open Badge v2.0 é um documento JSON-LD — uma afirmação estruturada e legível por máquina que diz “o emissor X emitiu o emblema Y para o destinatário Z na data D”, com um URL de evidência e critérios anexados. O modelo de verificação é a verificação alojada: a afirmação vive num URL estável, controlado pelo emissor, e qualquer pessoa — um recrutador, um sistema de RH, um bot de acompanhamento de candidatos — pode obter esse URL e receber o estado atual e autoritativo da credencial, incluindo se foi entretanto revogada.
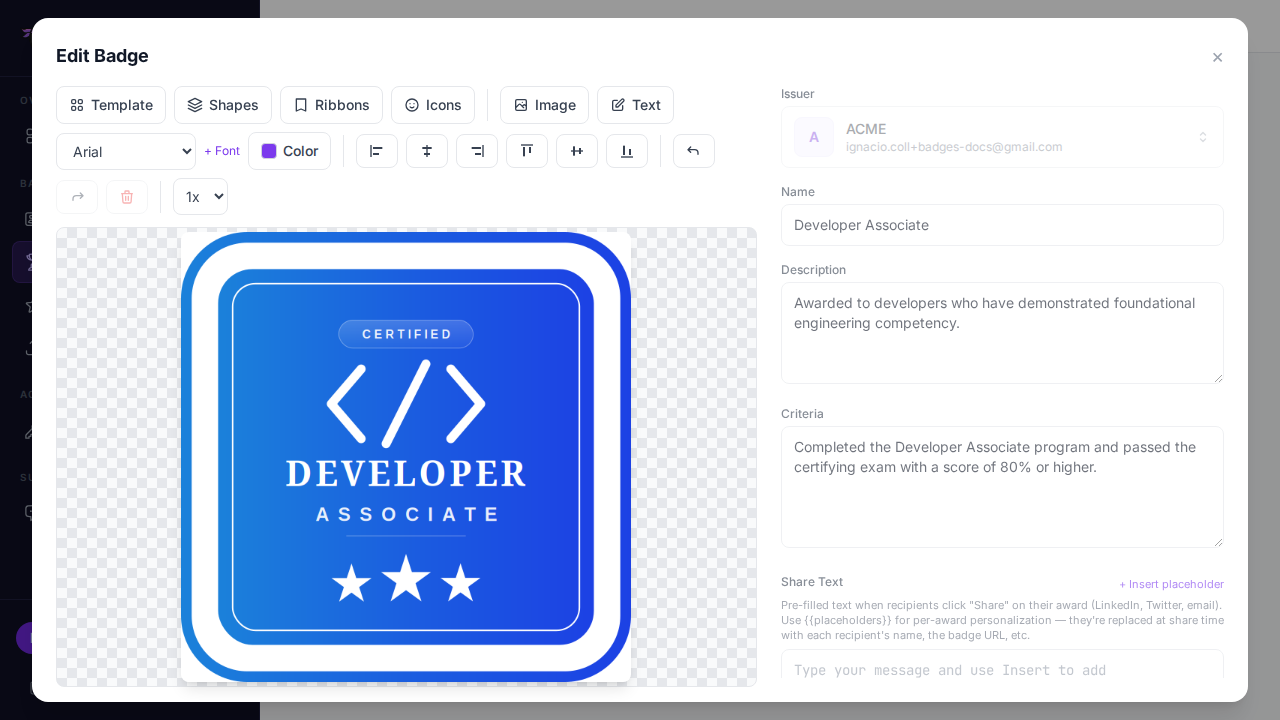
Isto difere de uma âncora de hash em blockchain num aspeto importante: uma âncora de hash em blockchain prova que um documento não foi adulterado desde que foi emitido. A verificação alojada do OBv2 prova o estado atual e ao vivo da credencial — emitida, revogada ou expirada — porque o verificador está sempre a consultar a fonte da verdade, não um instantâneo estático. Se uma credencial for revogada seis meses após a emissão (uma certificação caduca, uma infração é descoberta), um PDF ancorado por hash continua a produzir o mesmo valor de hash de sempre — a âncora nada diz sobre a revogação. Uma página de verificação alojada do OBv2 reflete a revogação de imediato. Podes ver a forma completa, campo a campo, de uma afirmação de credencial no guia da API de credenciais e na referência da API.
Portabilidade: carteiras vs URLs
As plataformas de credenciais ancoradas em blockchain costumam enfatizar a portabilidade da carteira — a ideia de que o destinatário “possui” a sua credencial da mesma forma que possui uma carteira de criptomoedas, independentemente de qualquer plataforma se manter online. É uma propriedade real e, para instituições preocupadas com a dependência de fornecedor num horizonte de 20 anos, importa.
Na prática, porém, a portabilidade para o destinatário hoje é decidida por uma única coisa: consegue colocá-la no LinkedIn com um clique? Os Open Badges já vencem essa batalha de forma decisiva. Um destinatário do badges.ninja obtém um perfil público em badges.ninja/u/{handle}, um URL de verificação partilhável, um certificado PDF para descarregar e um botão “Add to Profile” do LinkedIn que já preenche a caixa de diálogo da certificação — sem software de carteira, sem frase-semente, sem taxa de gás. Os recrutadores e os responsáveis de contratação não consultam exploradores de blockchain; clicam no link de certificação do LinkedIn. Se o teu objetivo é o alcance do destinatário e o sinal de credibilidade, a verificação alojada com um URL ganha a um hash on-chain que ninguém fora da secretaria sabe ler.
Custo e complexidade
É aqui que as duas abordagens mais divergem. A emissão ancorada em blockchain normalmente significa:
- Taxas de gás por credencial (mesmo em cadeias de baixa taxa, isto adiciona custo operacional real em volume)
- Infraestrutura de carteira para emissores e, muitas vezes, para destinatários
- Uma dependência de uma cadeia específica se manter economicamente viável e acessível
- Ciclos de venda empresariais — a maioria dos fornecedores de credenciais blockchain vende a universidades e grandes instituições com contratos personalizados, não com registo self-service
A emissão de Open Badge v2.0, por contraste, é apenas JSON estruturado servido por HTTPS. Não há custo de transação em blockchain por credencial, nem dependência de carteira, e nenhuma razão para a emissão ter de ser exclusiva para empresas. Isto reflete-se diretamente no preço: o badges.ninja emite credenciais Open Badge v2.0 a partir de 0 $/mês (nível Free), escalando para 9 $/mês (Starter) e 29 $/mês (Pro) — sem taxa de gás por credencial, sem negociação de contrato. Se estás a comparar o custo total em toda a categoria, o nosso detalhe da plataforma de Open Badges mais barata cobre onde as plataformas ancoradas em blockchain se situam em preço face às alternativas de verificação alojada.
E quanto à durabilidade sem blockchain?
O argumento mais forte do lado da blockchain é a durabilidade: o que acontece a uma credencial daqui a 20 ou 30 anos se uma plataforma migrar, se reorganizar ou encerrar? É uma pergunta justa — mas um livro-razão público não é a única resposta, e para quase toda a gente é a errada.
A verificação alojada combina naturalmente com armazenamento permanente e endereçado por conteúdo. No badges.ninja, a imagem do emblema de cada credencial é armazenada permanentemente sob um URL imutável e endereçado por hash de conteúdo, pelo que o artefacto visual permanece recuperável pelo seu hash de conteúdo durante toda a vida da credencial — obténs armazenamento durável e à prova de adulteração sem taxas de gás, sem carteiras e sem dependência de cadeia. Combinado com a afirmação Open Badge v2.0 servida por HTTPS, isto cobre a preocupação com a durabilidade para a esmagadora maioria dos emissores: fornecedores de formação, bootcamps, equipas de L&D corporativas e associações profissionais.
Um conjunto restrito de nichos regulados — certos enquadramentos governamentais ou transfronteiriços de reconhecimento de credenciais — referem de facto explicitamente a notarização on-chain, e essas instituições terão os seus requisitos de conformidade especificados. Fora desses mandatos específicos, um hash on-chain compra-te uma garantia de portabilidade que os teus destinatários nunca chegarão a exercer, ao custo de complexidade real.
A recomendação prática para 2026
Para a maioria dos emissores, a arquitetura certa é: verificação alojada Open Badge v2.0 hoje, de olho no OB 3.0 / Credenciais Verificáveis W3C à medida que esse ecossistema amadurece. O OB 3.0 dá-te verificação criptográfica assinada pelo emissor — a verdadeira propriedade de segurança com que a ancoragem em blockchain é geralmente vendida — sem exigir cadeia, taxas de gás ou software de carteira, de todo. É a versão da via de normas de “criptograficamente verificável”, e vem do mesmo organismo 1EdTech que mantém o OBv2, o que significa que vai interoperar com o ecossistema LinkedIn / ATS / LMS do qual já dependes.
Se operas sob um mandato governamental ou institucional específico que dita um formato de verificação em particular, segue o requisito que a tua equipa de conformidade te entregar — vários fornecedores constroem especificamente para essas restrições, e cobrimos como a categoria se compara nos nossos detalhes de alternativa à BCdiploma e alternativa à POK. Para todos os outros — programas de formação, bootcamps, equipas de conformidade corporativa, associações profissionais — a verificação alojada Open Badge v2.0, respaldada por alojamento permanente de imagens, dá-te o mesmo resultado prático (uma credencial que ninguém pode falsificar, que verifica instantaneamente, que os destinatários de facto partilham) sem a sobrecarga de infraestrutura.
Pronto para emitir a tua primeira credencial verificável? Começa gratuitamente no badges.ninja — designer visual, página de verificação pública, certificado PDF, saída Open Badge v2.0. Sem cartão de crédito.
Perguntas frequentes
O que significa "certificado blockchain"?
Um Open Badge v2.0 é tão seguro como um certificado ancorado em blockchain?
Emitir credenciais em blockchain custa mais do que Open Badges?
Uma credencial sem blockchain aguenta 20 ou 30 anos?
Sobre o autor
Nacho Coll
Founder & Engineer at Badges Ninja
Nacho founded Badges Ninja to make issuing verifiable digital credentials as simple as a single API call — Open Badge v2.0 badges and certificates, minted, hosted, and verifiable without standing up your own issuer infrastructure. Writes about the Open Badges spec, credential verification, and running a credentialing platform serverless on AWS, from the operator side of the wire.
Mais de Nacho Coll
- Open Badges no Salesforce: emitir credenciais verificáveis a partir de gatilhos do CRM1/10/2026 · 10min de leitura
- Emitir Open Badges através da API REST do Badges Ninja: guia de início rápido28/09/2026 · 10min de leitura
- Incorpora a verificação de emblemas no teu site (sem iframe, sem SDK)24/09/2026 · 11min de leitura
