Português (PT)
Português (PT)
Appearance
As chaves de API permitem aceder à API REST do badges.ninja de forma programática. Utilize-as para automatizar a criação, a emissão e a gestão de emblemas a partir das suas próprias aplicações.
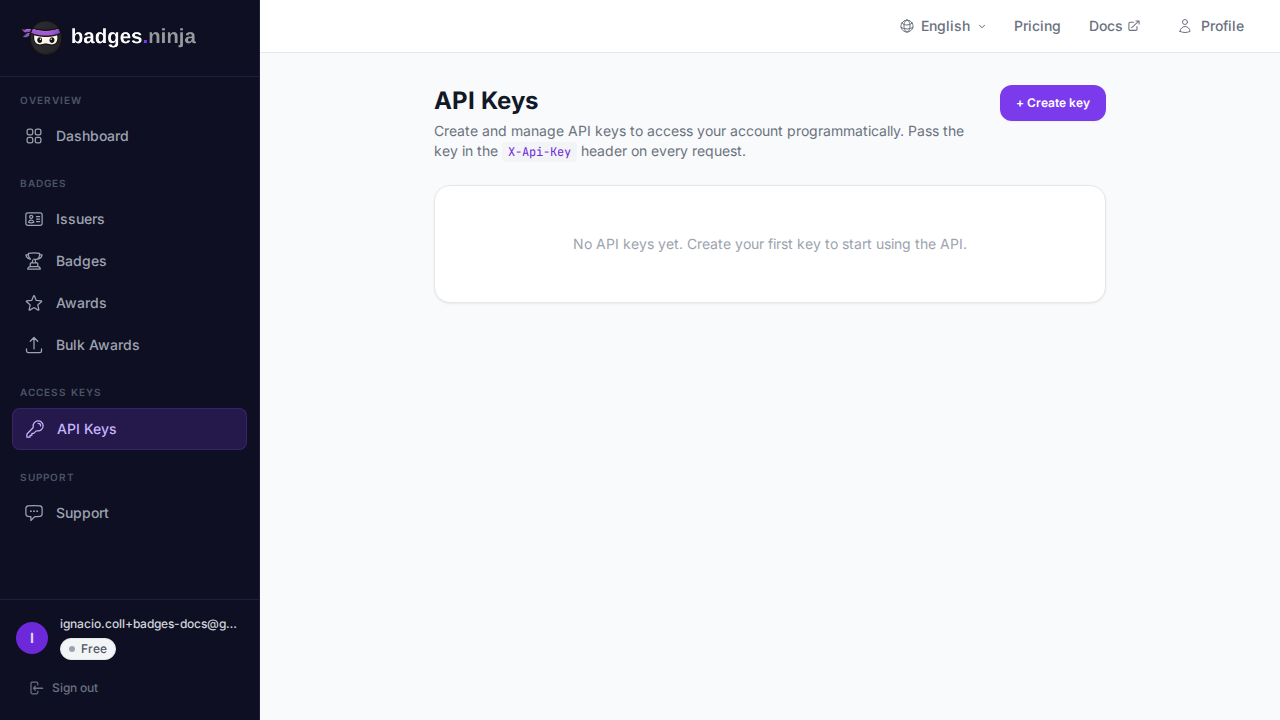
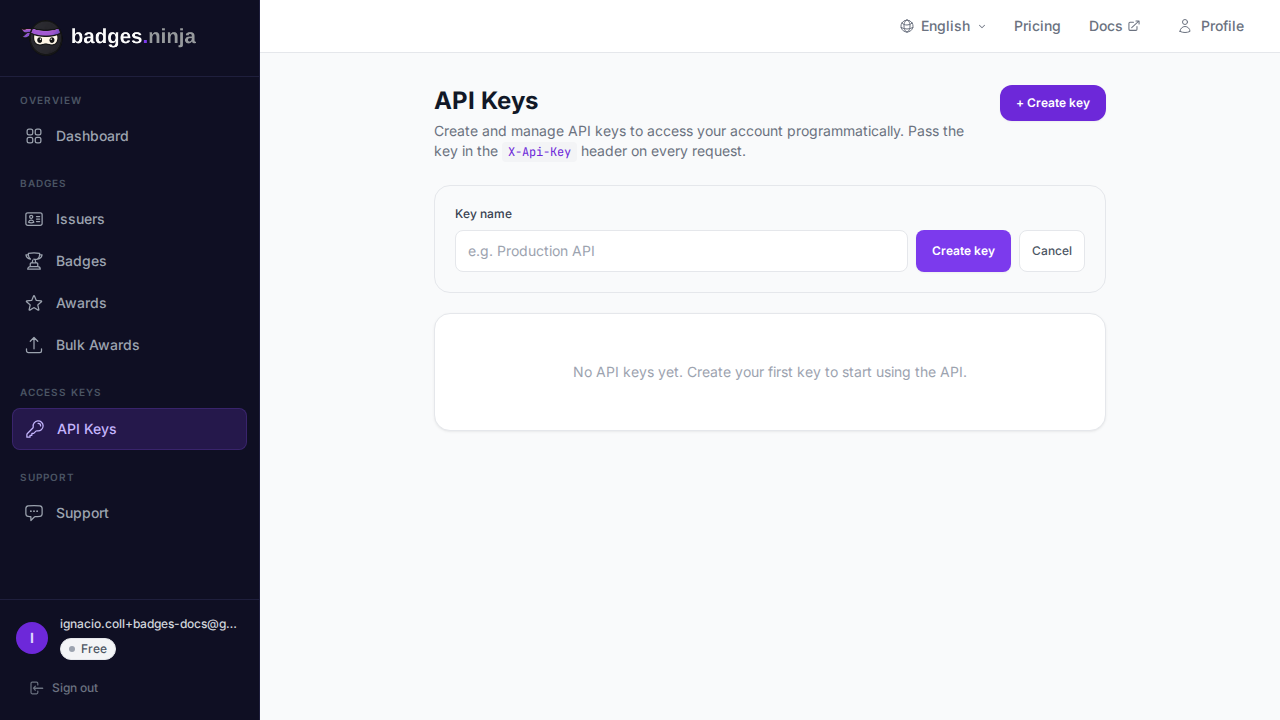
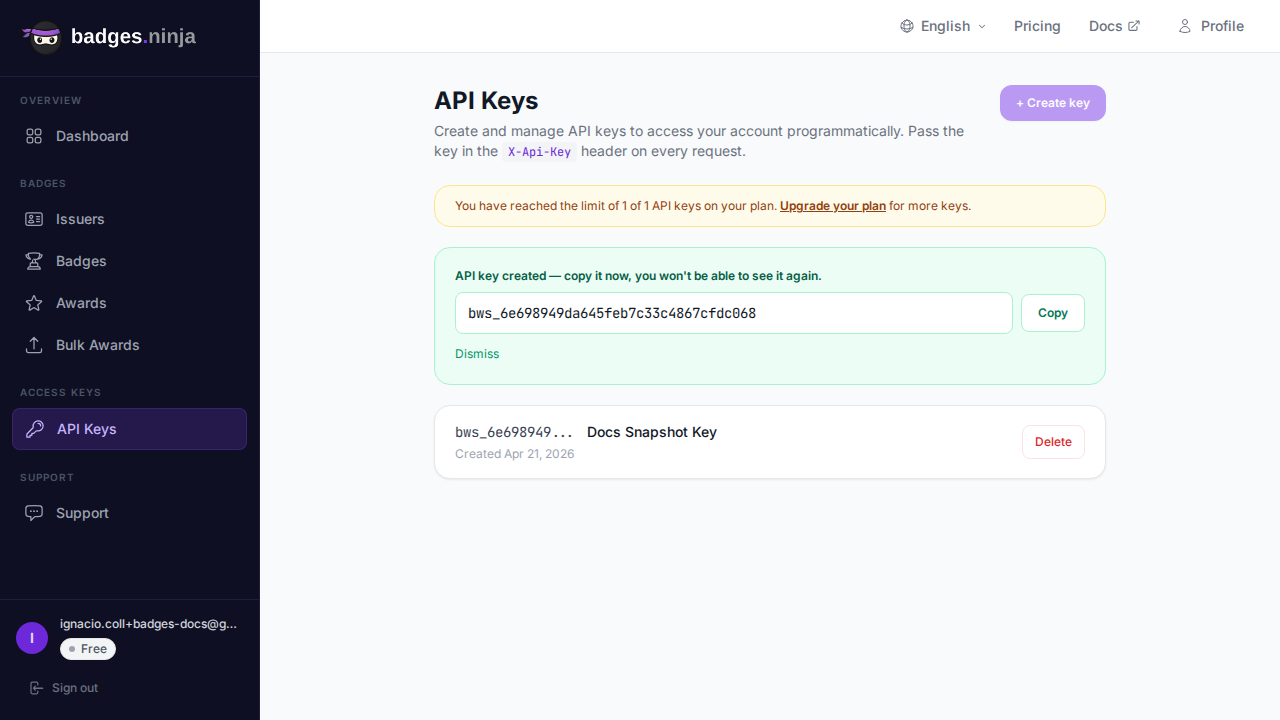
bws_a1b2c3d4...); a chave completa fica guardada no servidor para autenticar os seus pedidos: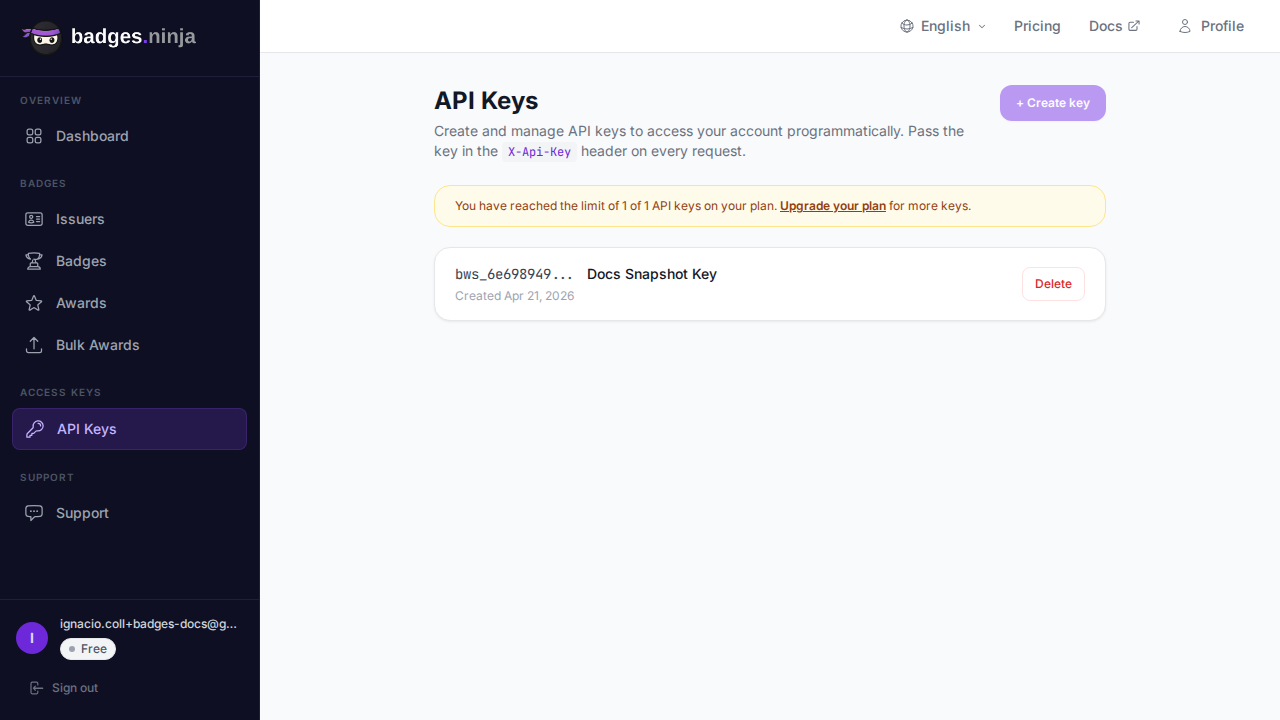
Cada linha mostra também quando a chave foi criada e, depois de utilizada, um carimbo de data/hora de última utilização, para que possa identificar chaves em desuso.
Ao criar uma chave, pode torná-la só de leitura ou deixá-la com acesso total:
| Âmbito | Permite |
|---|---|
| Acesso total (predefinição) | Leitura e escrita — listar dados e criar, emitir, atualizar ou eliminar. |
| Só de leitura | Apenas pedidos GET seguros. Qualquer pedido que altere dados (POST, PUT, PATCH, DELETE) é rejeitado com 403 Forbidden. |
Utilize uma chave só de leitura em integrações que apenas precisam de ler os seus dados (relatórios, painéis, cópias de segurança), para que a fuga de uma chave não permita alterar nada. Assinale Chave só de leitura no formulário de criação; as chaves só de leitura apresentam um selo Só de leitura na lista. As chaves criadas antes de existirem âmbitos mantêm o acesso total.
As chaves de API utilizam o prefixo bws_ seguido de uma cadeia hexadecimal de 32 carateres:
bws_a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6Inclua a chave de API no cabeçalho X-Api-Key de cada pedido à API:
curl -X GET https://api.badges.ninja/issuers \
  -H "X-Api-Key: bws_your_api_key_here"
Consulte a página Autenticação para obter todos os detalhes sobre a autenticação na API.
O número de chaves de API que pode criar depende do seu plano:
| Plano | Limite de chaves de API |
|---|---|
| Free | 1 |
| Starter ($9/mo) | 5 |
| Pro ($29/mo) | 20 |
Todas as chaves de API expiram um ano após a criação. Quando uma chave expira, deixa de autenticar pedidos, exatamente como se tivesse sido eliminada. Crie uma nova chave antes de a antiga caducar para evitar interrupções.
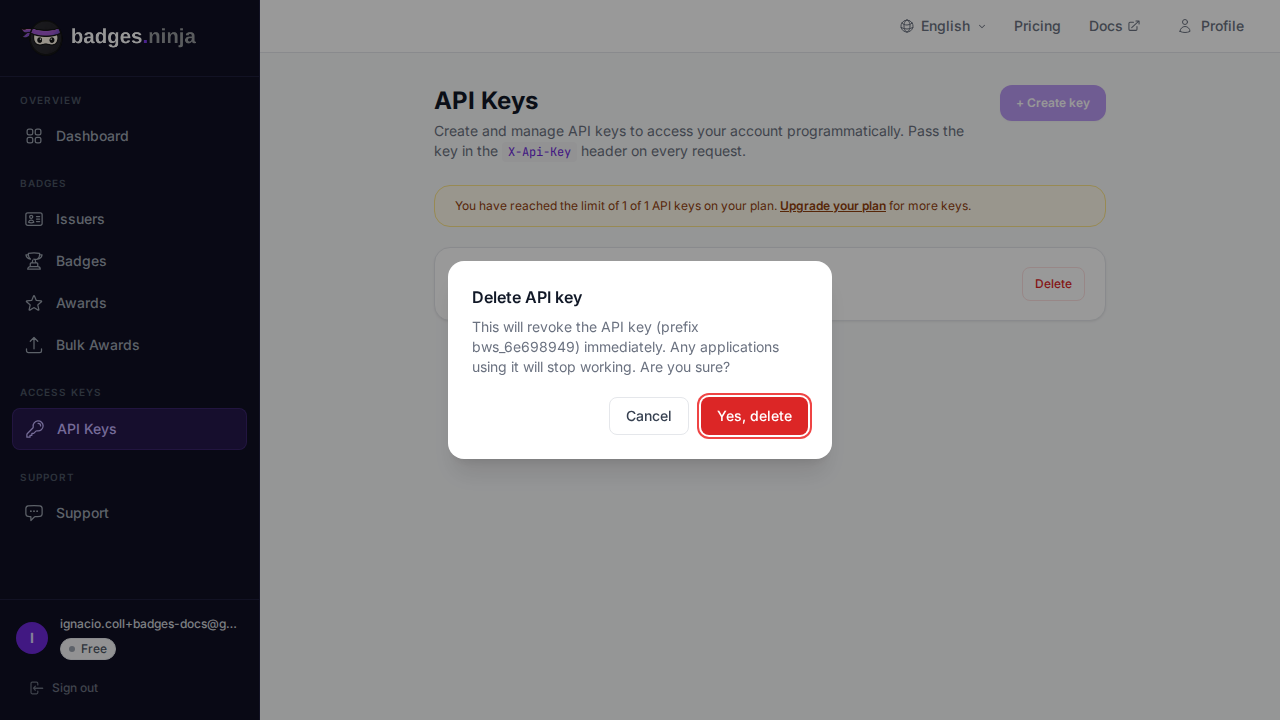
Depois de eliminada, a chave deixa de funcionar de imediato. Todas as aplicações que utilizem essa chave receberão erros de autenticação.