Português (PT)
Português (PT)
Appearance
Cada credencial no badges.ninja tem uma página pública de verificação a que qualquer pessoa pode aceder sem iniciar sessão. Os destinatários podem partilhar os seus emblemas nas redes sociais, por correio eletrónico ou copiando uma ligação direta.
Os destinatários também têm o seu próprio portal
Se ganhaste um emblema através do badges.ninja, podes iniciar sessão (sem necessidade de palavra-passe) em badges.ninja/me para veres todos os teus emblemas num só sítio e construíres um perfil público em badges.ninja/u/<your-handle>. Vê Portal do Destinatário.
Cada credencial tem um URL público:
https://badges.ninja/awards/{guid}Esta página apresenta a imagem do emblema, o nome e a descrição do emblema, o nome do destinatário, o nome e o logótipo do emissor, a data de emissão e a eventual data de validade, bem como os critérios que o destinatário cumpriu para obter o emblema. Qualquer pessoa com a ligação pode abrir a página para confirmar que a credencial é autêntica.
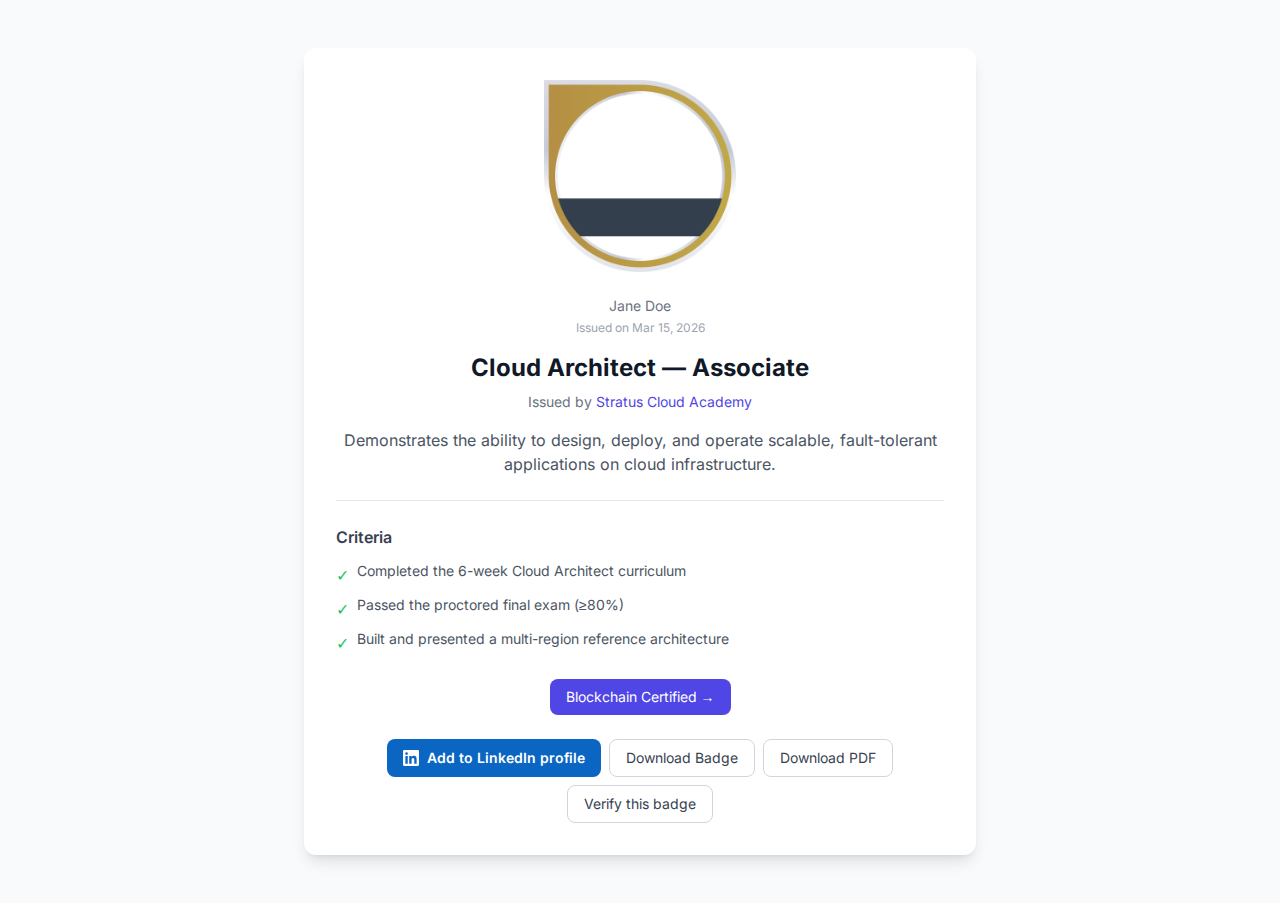
A página da credencial mostra sempre um botão Adicionar ao perfil do LinkedIn, para que o destinatário guarde a credencial diretamente nas suas Licenças e Certificações do LinkedIn. (Se o emissor tiver definido um ID de organização do LinkedIn, o LinkedIn preenche automaticamente a Página de Empresa verificada; caso contrário, recorre ao nome do emissor.) Um único menu Transferir oferece duas opções: Imagem do emblema (o PNG original) e Certificado (um PDF A4 pronto a imprimir, gerado no momento em /certify-badge/award/{guid}/pdf).
A página de partilha disponibiliza opções de divulgação social:
https://badges.ninja/awards/{guid}/share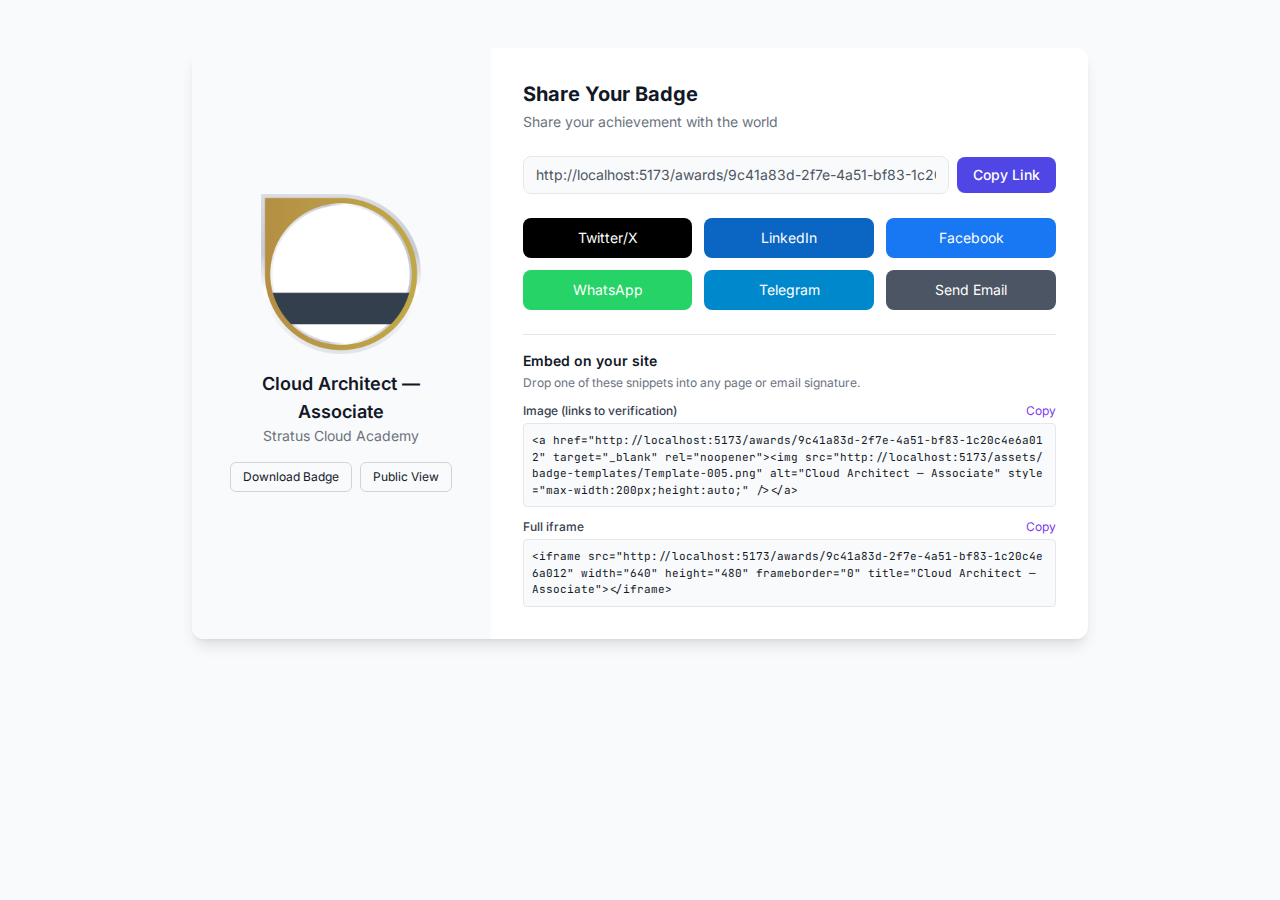
Nesta página, os destinatários podem partilhar o emblema em:
<img> e <iframe> pronto a colar para inserir o emblema num sítio Web, intranet ou assinatura de e-mailUma página de verificação dedicada apresenta um código QR digitalizável que aponta para o seu próprio URL — ideal para certificados impressos, faixas de eventos ou capturas de ecrã do LinkedIn.
https://badges.ninja/verify/{guid}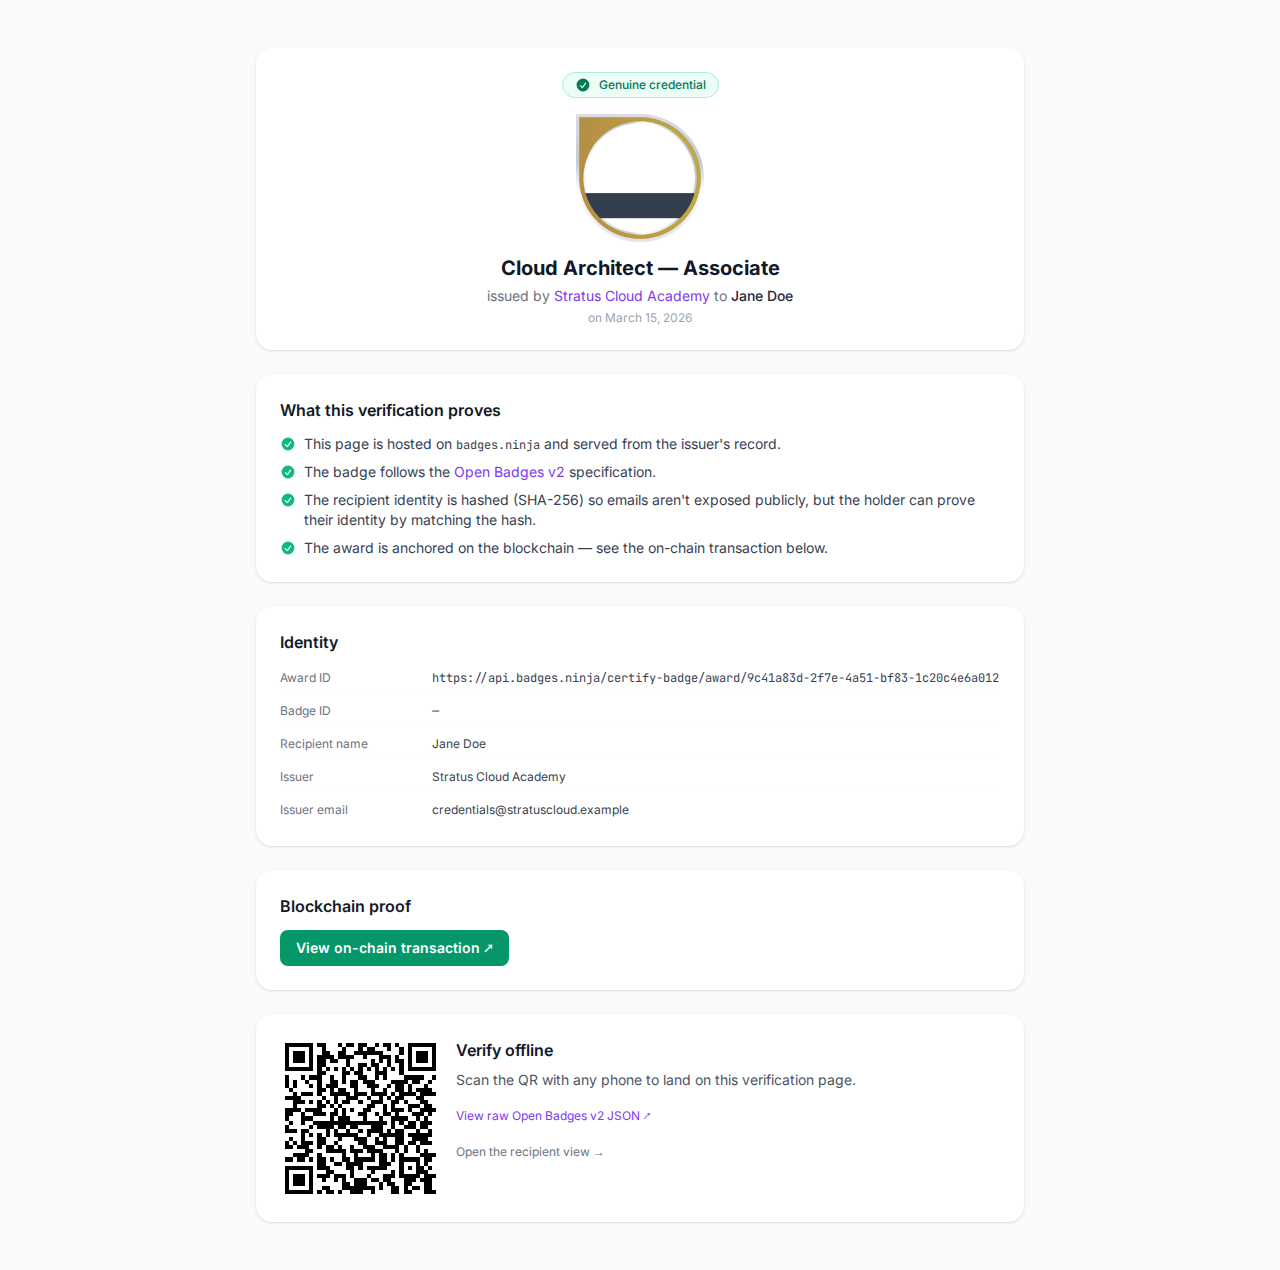
Quem digitalizar o código QR com a câmara do telemóvel chega à página de verificação em direto, onde pode confirmar que o emblema está alojado em badges.ninja e segue a especificação Open Badge v2.0. A identidade do destinatário é apresentada como um hash SHA-256, pelo que os e-mails nunca ficam expostos publicamente.
Qualquer credencial pode ser transferida como um certificado em PDF A4 pronto a imprimir. A opção Certificado encontra-se no menu Transferir da página pública da credencial (/awards/{guid}) — e não na página de verificação, que contém apenas o código QR digitalizável e o JSON em bruto do Open Badge. Ao escolhê-la, o PDF é gerado no momento (em /certify-badge/award/{guid}/pdf) com a imagem do emblema, o nome do destinatário, o emissor, os critérios, a data de emissão, a validade opcional e um código QR que remete para o URL de verificação em direto.
Quando uma ligação de emblema é partilhada no LinkedIn, X, Slack, Facebook, WhatsApp ou por e-mail, a plataforma consulta o endpoint de partilha e apresenta um cartão rico a partir dos metadados Open Graph que o badges.ninja emite:
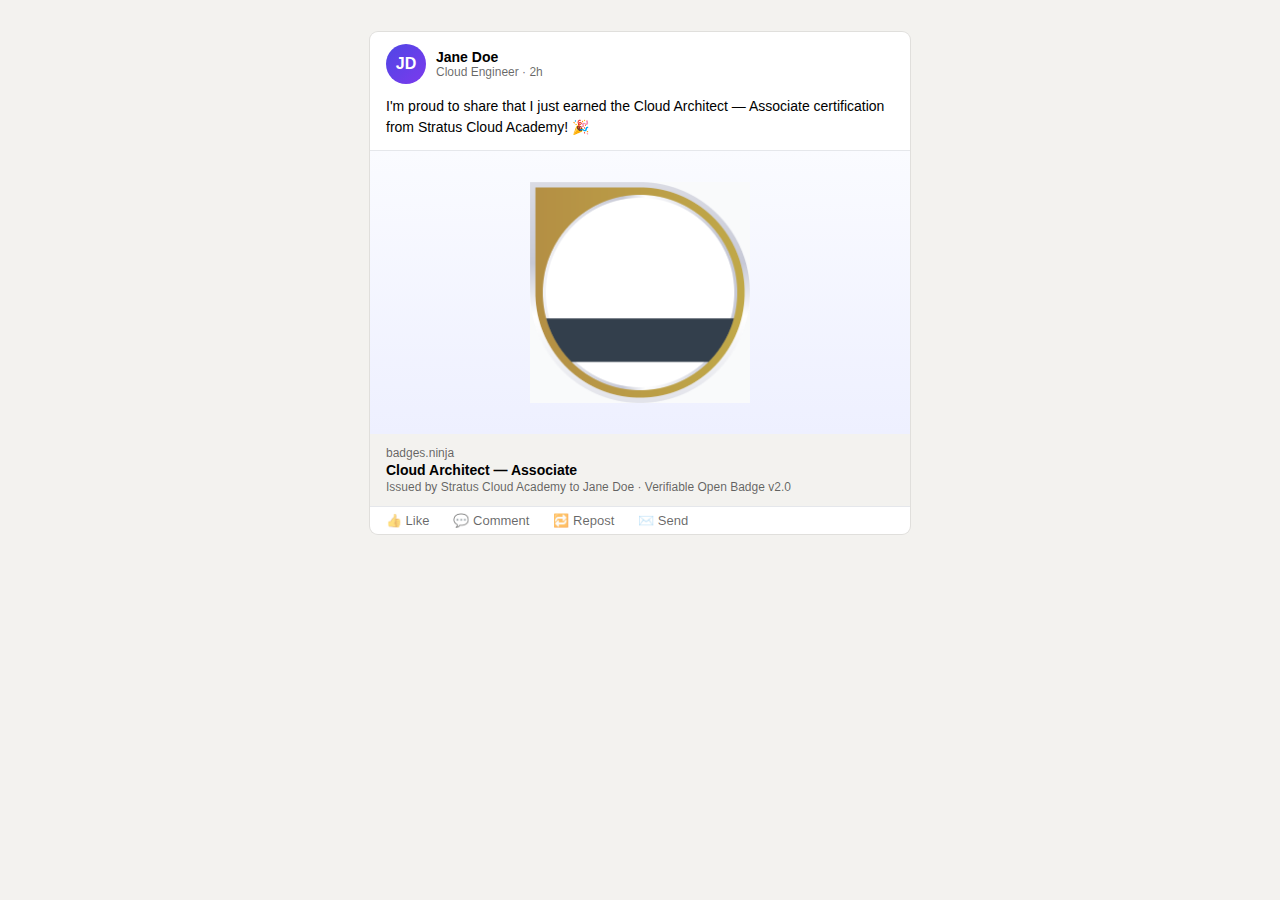
Assim, os emblemas têm um aspeto profissional onde quer que sejam partilhados — os destinatários não precisam de anexar uma imagem própria nem de escrever texto. A pré-visualização é gerada no servidor em /certify-badge/award/{guid}/share-html e guardada em cache na periferia da CDN, pelo que aparece instantaneamente, mesmo na primeira partilha.
Podes enviar credenciais por e-mail de duas formas:
Os destinatários podem partilhar o emblema com amigos, mentores ou potenciais empregadores clicando em Enviar e-mail na página de partilha. Abre-se uma janela modal onde indicam um ou mais endereços de e-mail, um assunto opcional e uma mensagem pessoal:
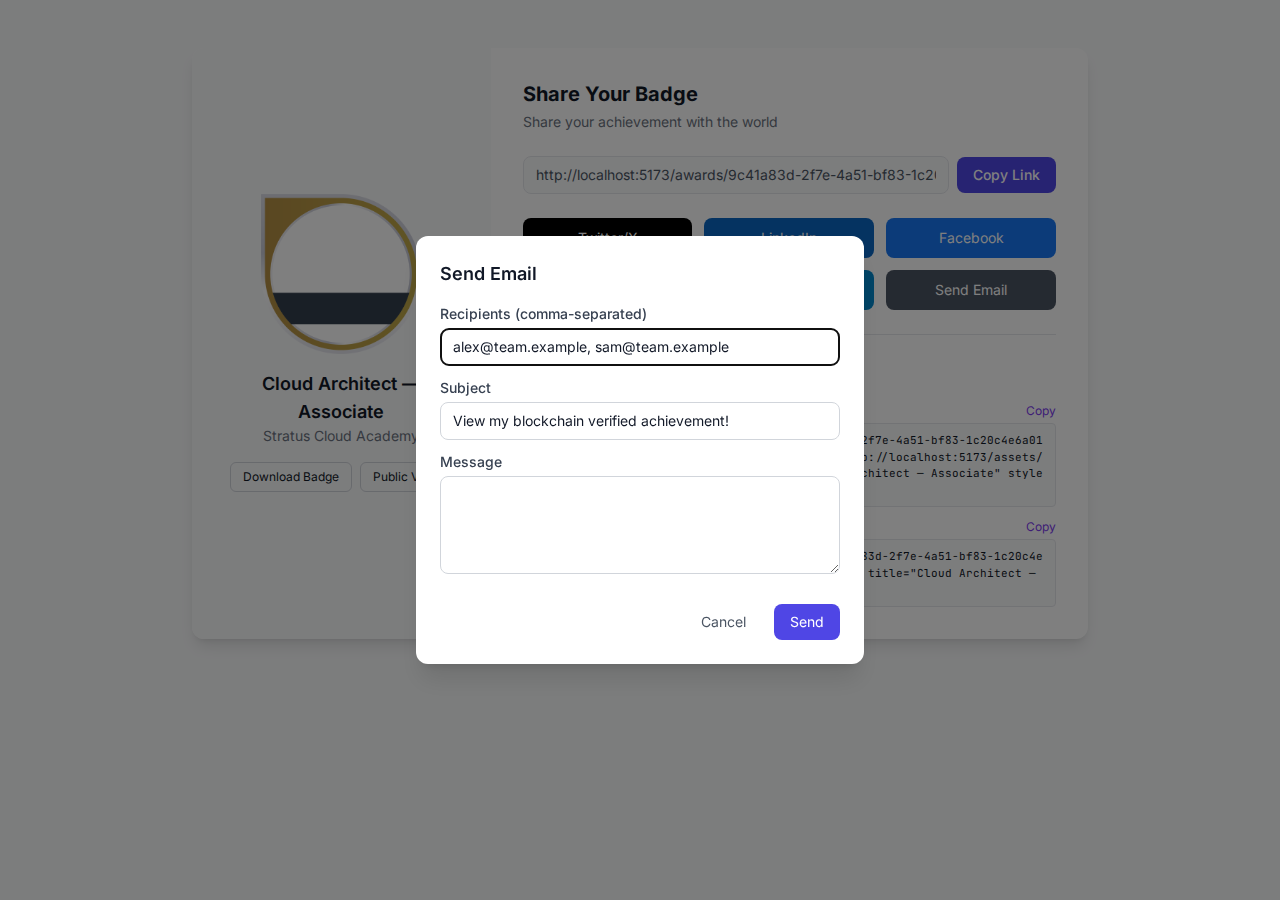
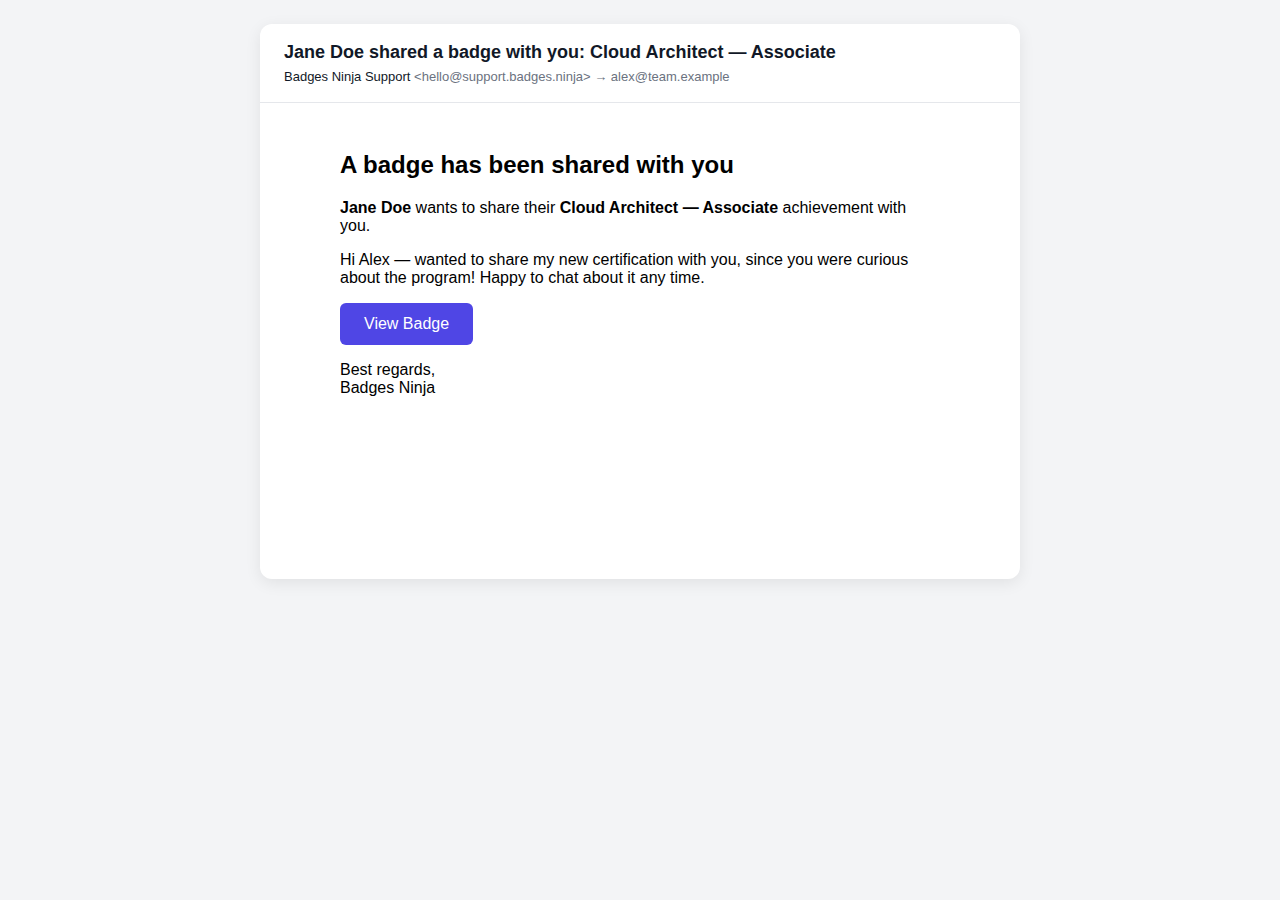
Cada destinatário recebe um e-mail HTML estilizado com a mensagem pessoal do remetente e um botão para ver a página pública da credencial com um clique:
Os emissores podem enviar qualquer credencial por e-mail a partir da página Credenciais do painel:
O mesmo modelo de e-mail é usado nos dois fluxos.
Para garantir a interoperabilidade com outras plataformas de emblemas, o badges.ninja disponibiliza JSON padrão do Open Badge v2.0 nestes endpoints públicos:
| Endpoint | Descrição |
|---|---|
/certify-badge/issuer/{guid} | JSON do perfil do emissor |
/certify-badge/badge/{guid} | JSON do BadgeClass |
/certify-badge/award/{guid} | JSON da Assertion (a credencial) |
Estes endpoints devolvem JSON-LD em conformidade com a especificação Open Badge v2.0. Outras plataformas de emblemas e verificadores podem consumir estes dados para validar credenciais.
Exemplo — verificar uma credencial:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}As imagens dos emblemas ficam armazenadas no Amazon S3 e são servidas pela nossa CDN global num URL imutável e endereçado por conteúdo, derivado de um hash criptográfico (SHA-256) dos bytes da imagem. Isto significa que:
https://badges.ninja/images/{sha256}.pngComo a imagem faz parte da assertion do Open Badge, substituir mais tarde a arte do emblema não afeta as credenciais já emitidas: a imagem original mantém o seu próprio URL endereçado por conteúdo, pelo que as credenciais anteriores preservam a imagem original mesmo que redesenhes o emblema para novas emissões.