Català
Català
Appearance
Cada credencial a badges.ninja té una pàgina de verificació pública a la qual qualsevol persona pot accedir sense iniciar sessió. Els destinataris poden compartir les seves insígnies a les xarxes socials, per correu electrònic o copiant un enllaç directe.
Els destinataris també tenen el seu propi portal
Si has obtingut una insígnia a través de badges.ninja, pots iniciar sessió (sense contrasenya) a badges.ninja/me per veure totes les teves insígnies en un sol lloc i configurar un perfil públic a badges.ninja/u/<your-handle>. Consulta Portal del destinatari.
Cada credencial té una URL pública:
https://badges.ninja/awards/{guid}Aquesta pàgina mostra la imatge de la insígnia, el nom i la descripció de la insígnia, el nom del destinatari, el nom i el logotip de l'emissor, la data d'emissió i l'eventual data de caducitat, i els criteris que el destinatari ha complert per obtenir la insígnia. Qualsevol persona que tingui l'enllaç pot obrir la pàgina per confirmar que la credencial és autèntica.
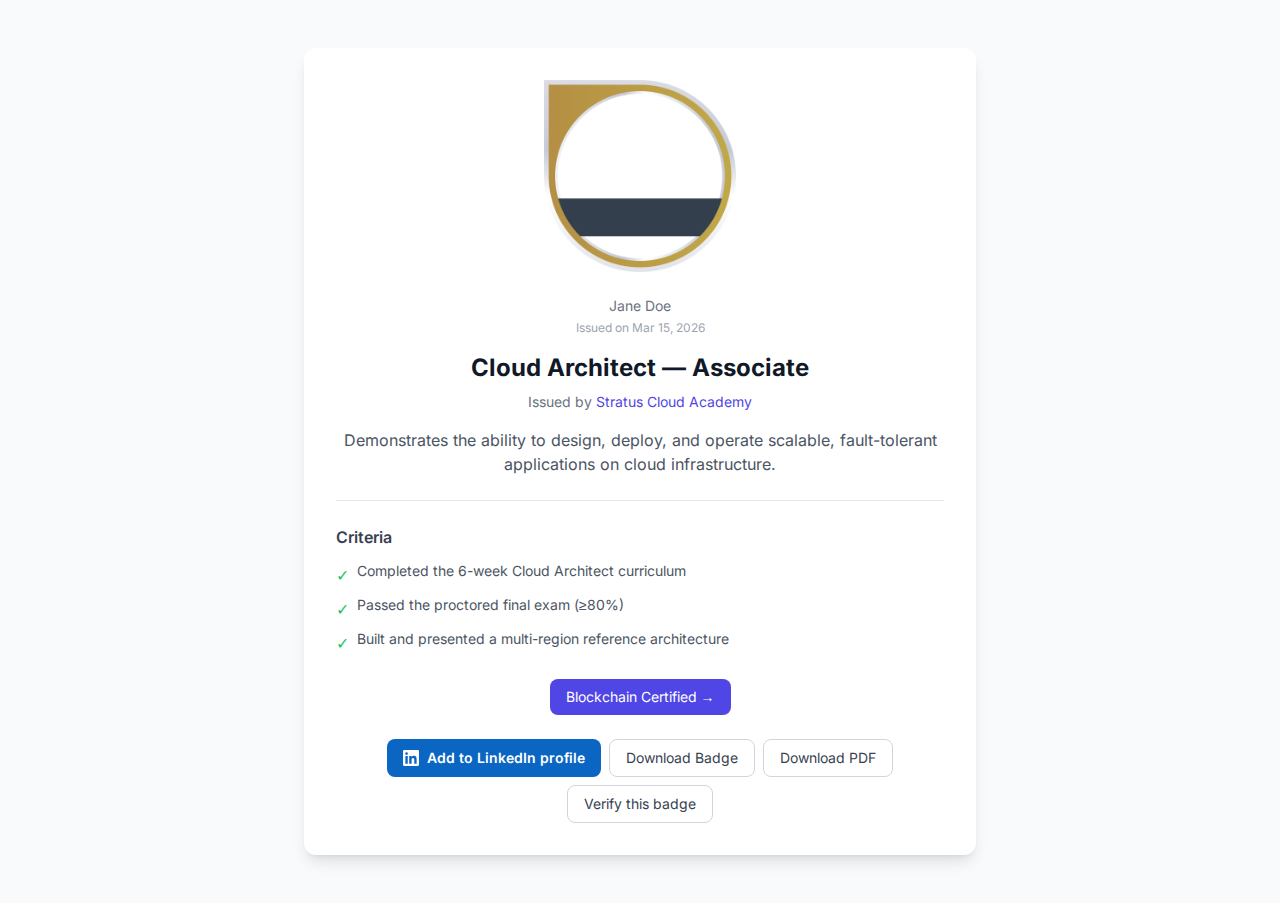
La pàgina de la credencial mostra sempre un botó Afegeix al perfil de LinkedIn perquè el destinatari pugui desar la credencial directament a la secció de Llicències i certificacions de LinkedIn. (Si l'emissor ha definit un ID d'organització de LinkedIn, LinkedIn omple prèviament la pàgina d'empresa verificada; en cas contrari, utilitza el nom de l'emissor.) Un únic desplegable Baixa ofereix dues opcions: Imatge de la insígnia (el PNG original) i Certificat (un PDF A4 imprimible generat en el moment a /certify-badge/award/{guid}/pdf).
La pàgina per compartir ofereix opcions de compartició social:
https://badges.ninja/awards/{guid}/share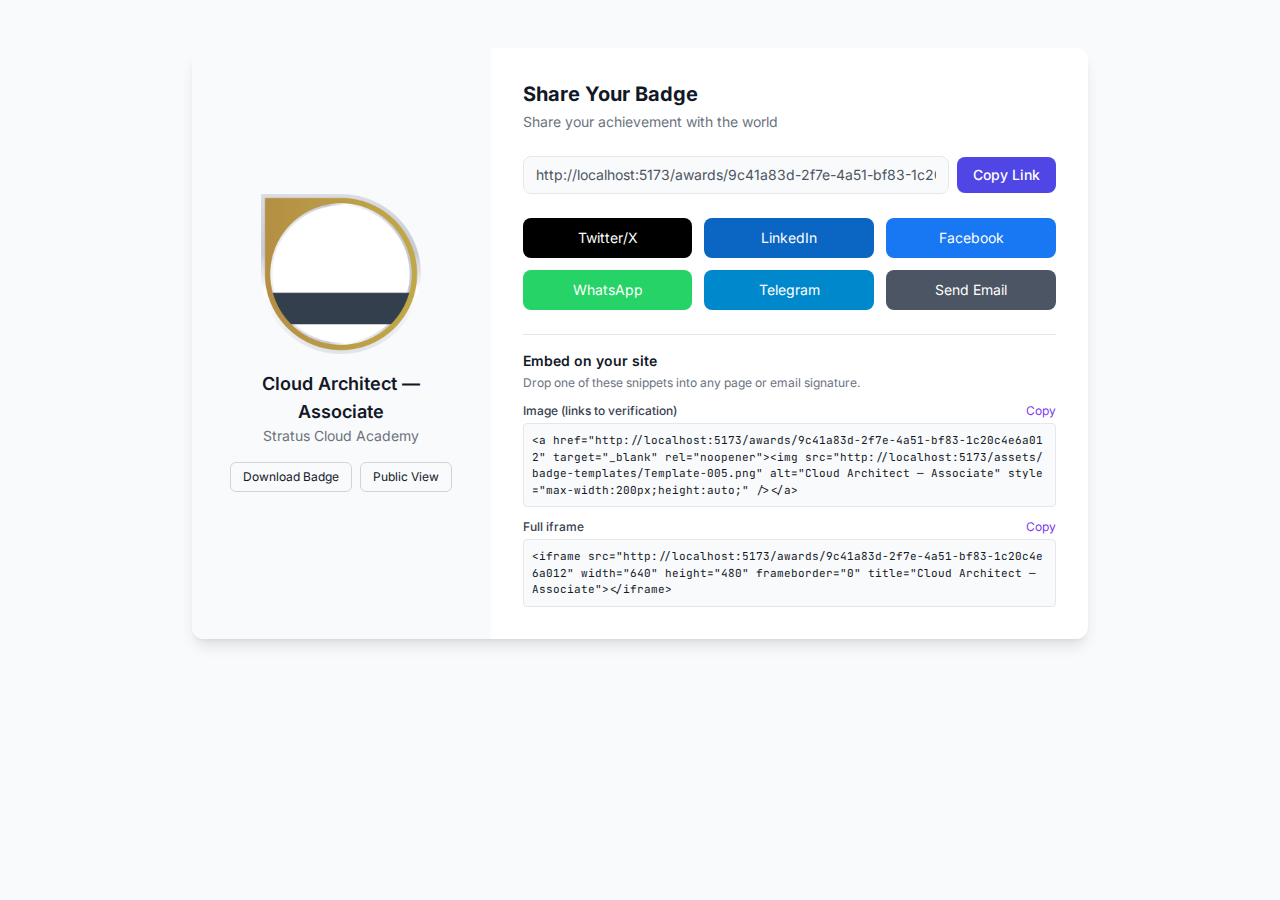
Des d'aquesta pàgina, els destinataris poden compartir la seva insígnia a:
<img> i <iframe> llest per enganxar la insígnia en un lloc web, una intranet o una signatura de correuUna pàgina de verificació dedicada mostra un codi QR escanejable que apunta a la seva pròpia URL — ideal per a certificats impresos, pancartes d'esdeveniments o captures de pantalla de LinkedIn.
https://badges.ninja/verify/{guid}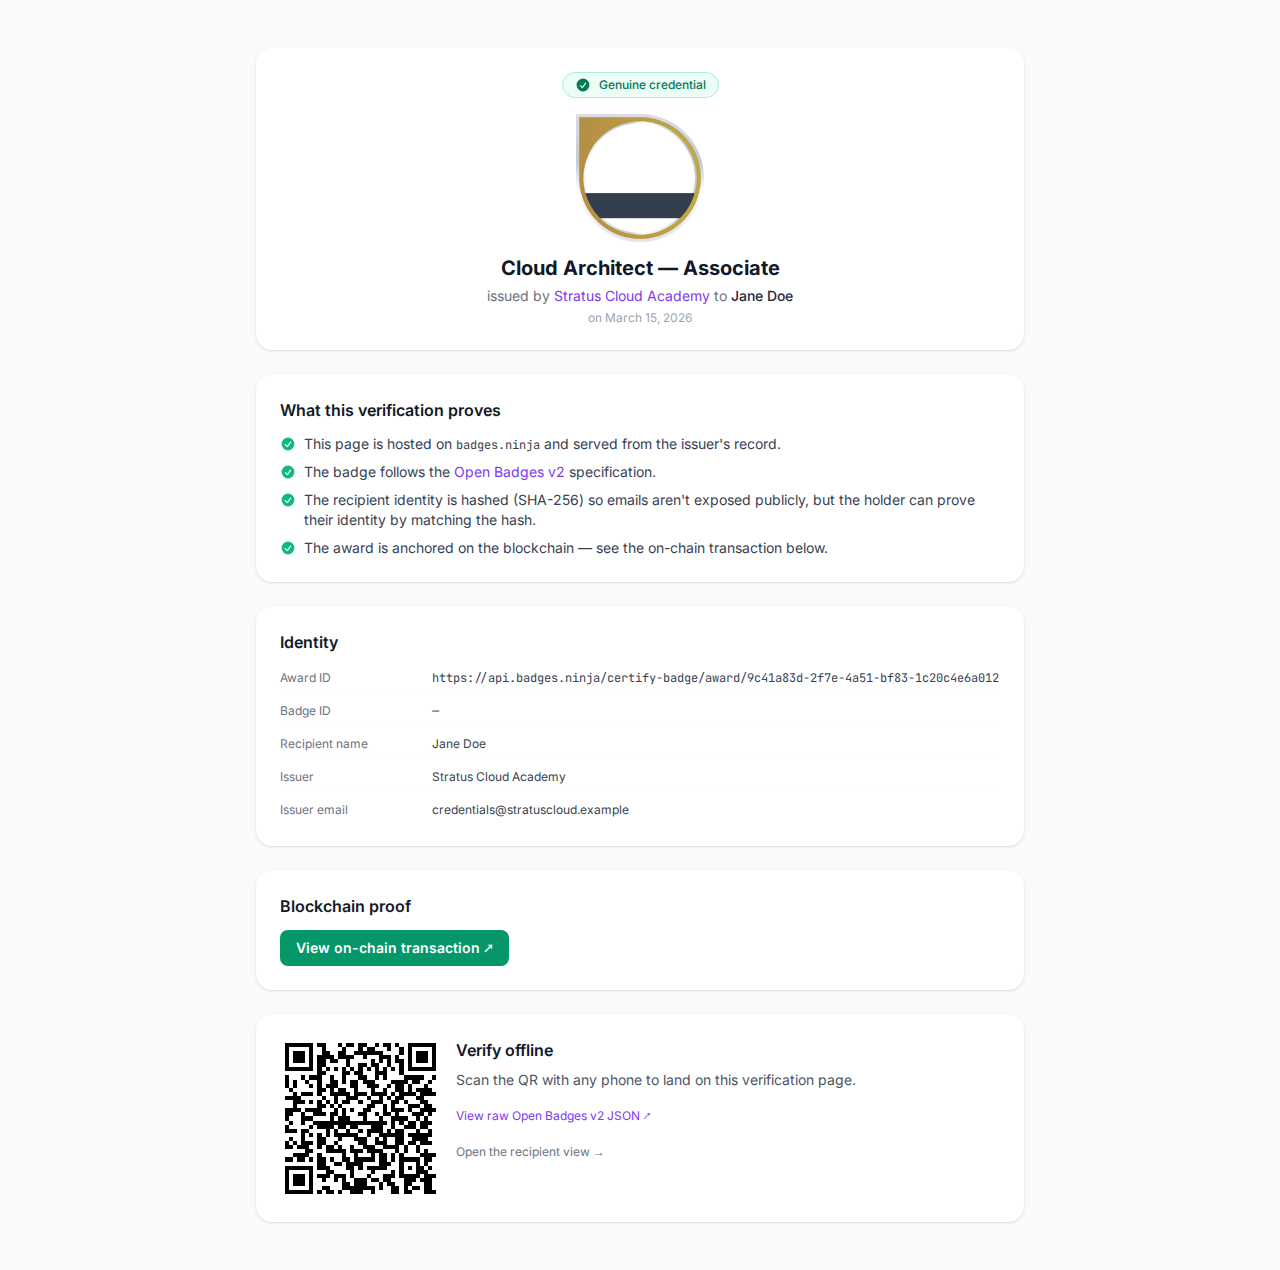
Qualsevol persona que escanegi el QR amb la càmera del mòbil arriba a la pàgina de verificació en directe, on pot confirmar que la insígnia està allotjada a badges.ninja i segueix l'especificació Open Badge v2.0. La identitat del destinatari es mostra com a hash SHA-256 perquè els correus electrònics no s'exposin mai públicament.
Cada credencial es pot baixar com a certificat PDF A4 llest per imprimir. L'opció Certificat es troba al desplegable Baixa de la pàgina pública de la credencial (/awards/{guid}) — no a la pàgina de verificació, que només inclou el codi QR escanejable i el JSON d'Open Badge en brut. En triar-la, es genera el PDF en el moment (a /certify-badge/award/{guid}/pdf) amb la imatge de la insígnia, el nom del destinatari, l'emissor, els criteris, la data d'emissió, la caducitat opcional i un codi QR que enllaça amb la URL de verificació en directe.
Quan es comparteix un enllaç d'una insígnia a LinkedIn, X, Slack, Facebook, WhatsApp o per correu electrònic, la plataforma consulta el punt d'accés de compartició i mostra una targeta enriquida a partir de les metadades Open Graph que emet badges.ninja:
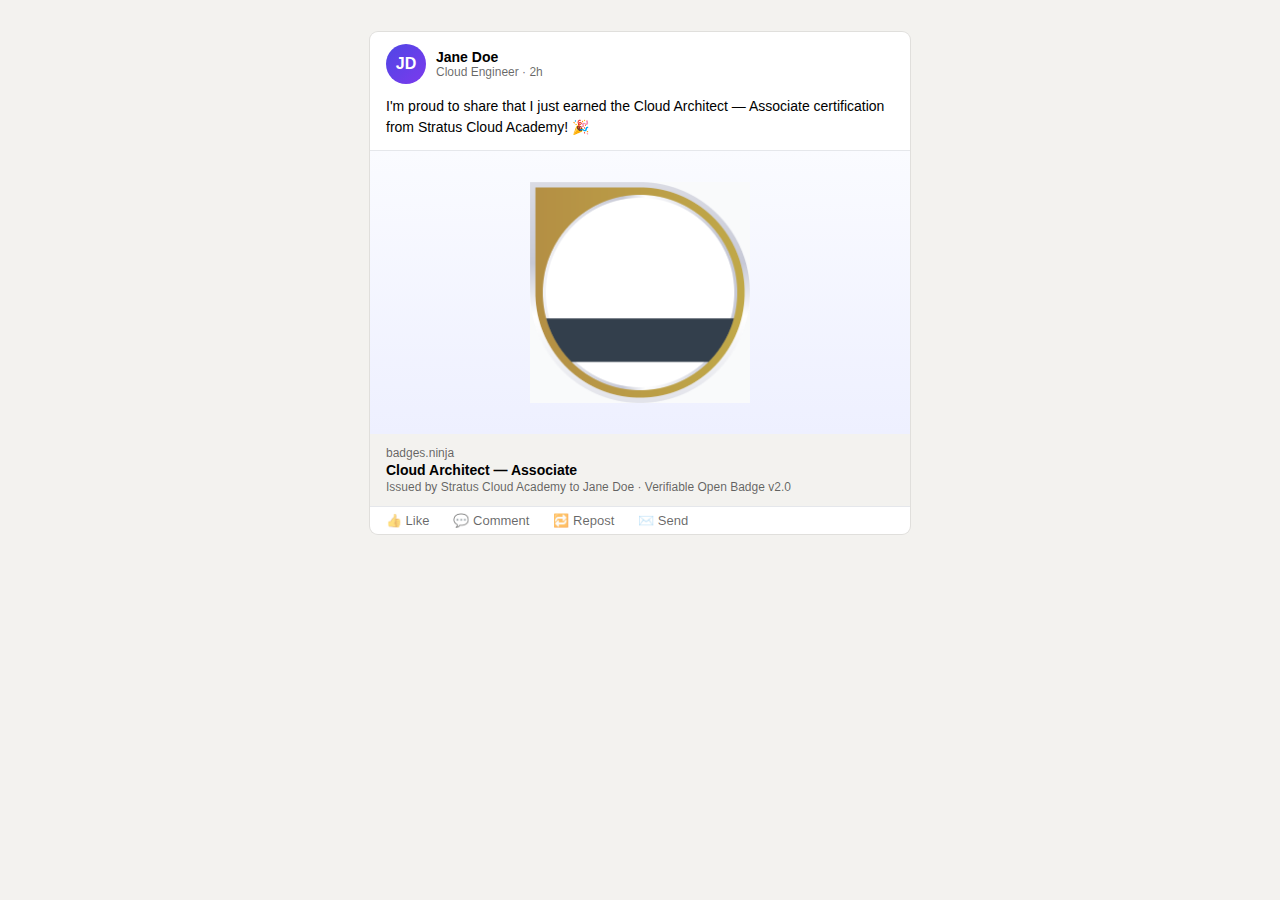
Així, les insígnies tenen un aspecte professional allà on es comparteixin — els destinataris no han d'adjuntar la seva pròpia imatge ni escriure cap text. La previsualització es genera al servidor a /certify-badge/award/{guid}/share-html i es desa a la memòria cau de la vora del CDN, de manera que les previsualitzacions apareixen a l'instant fins i tot la primera vegada que es comparteix.
Pots enviar credencials per correu electrònic de dues maneres:
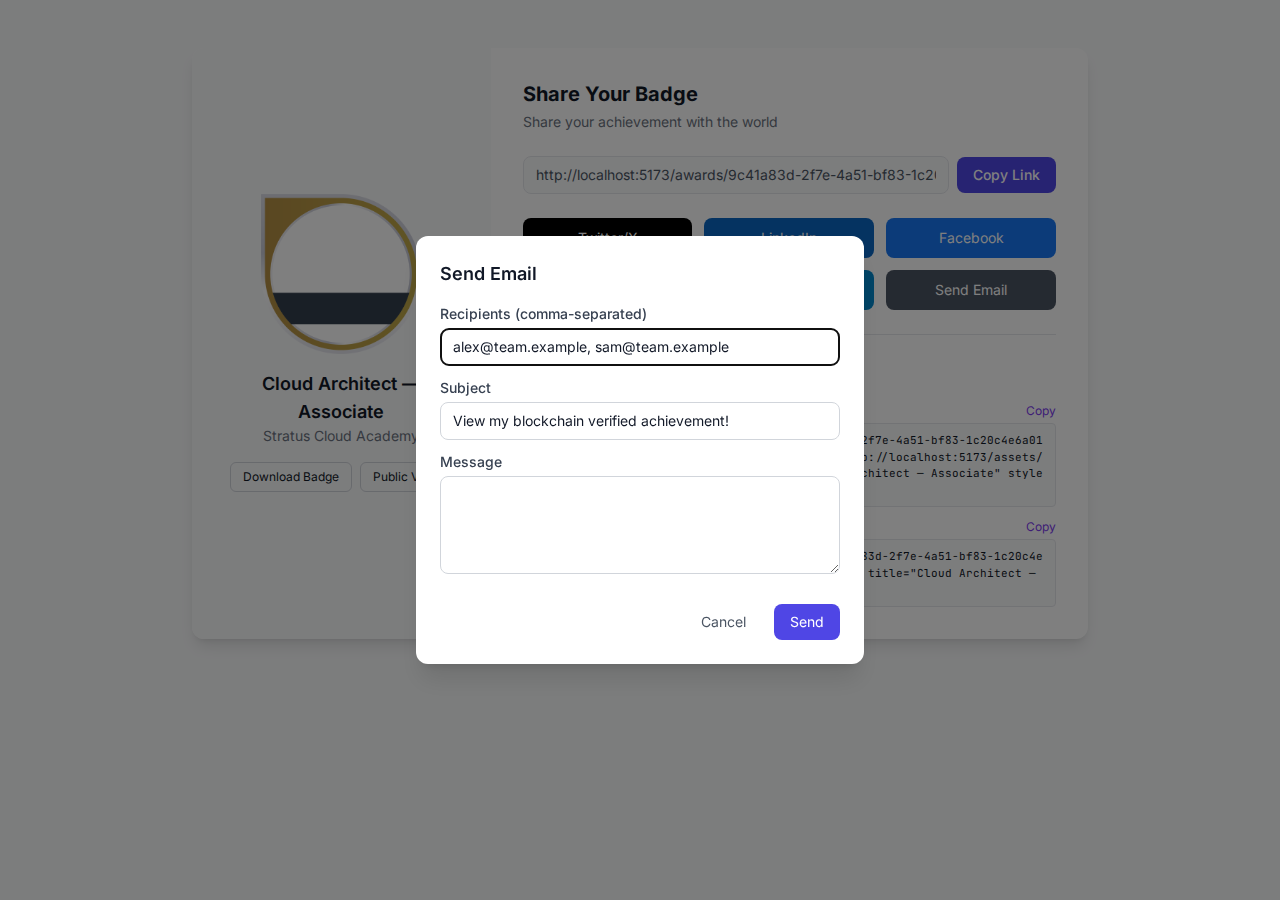
Els destinataris poden compartir la seva insígnia amb amistats, mentors o possibles ocupadors fent clic a Envia un correu a la pàgina per compartir. S'obre una finestra modal on introdueixen una o més adreces de correu, un assumpte opcional i un missatge personal:
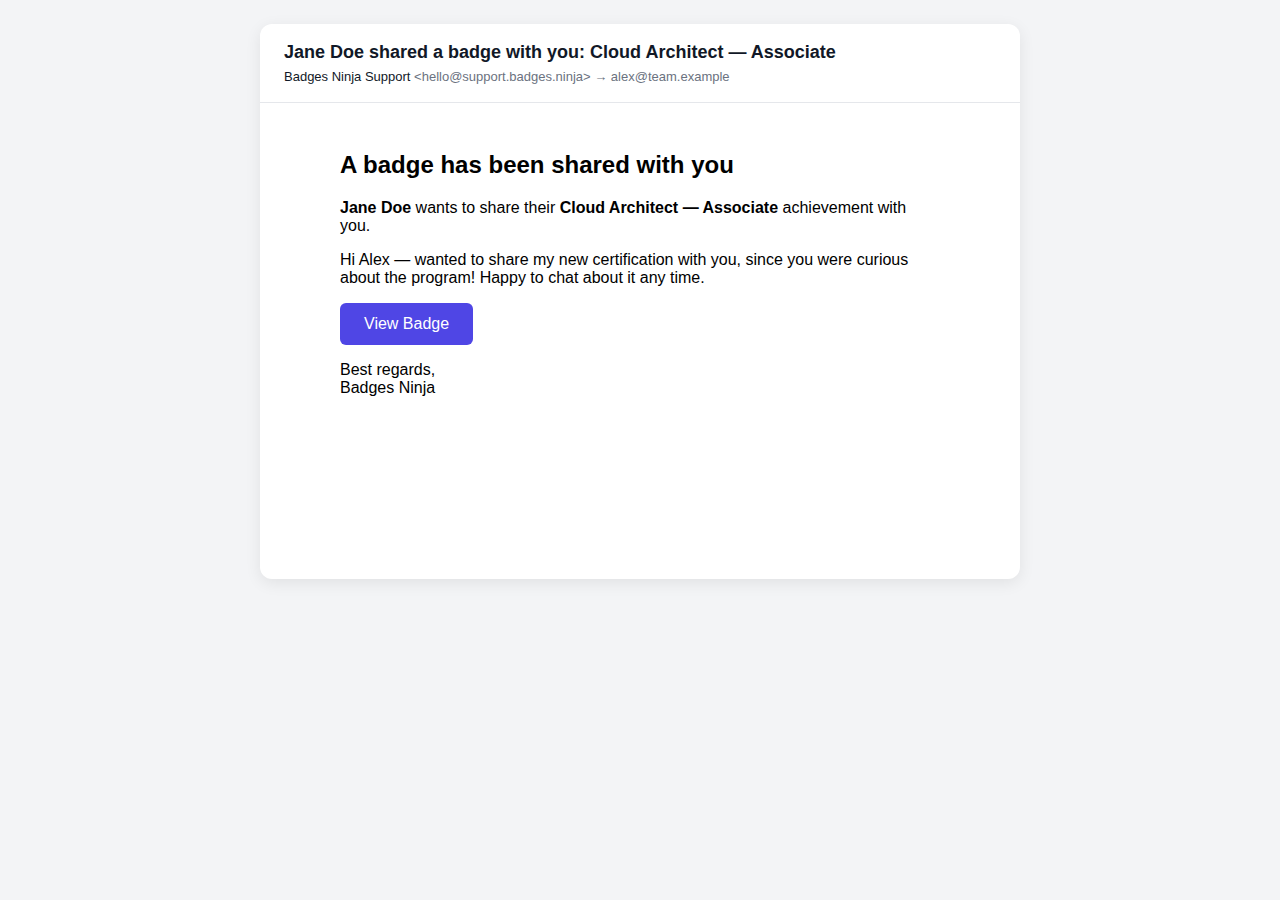
Cada destinatari rep un correu HTML amb format, amb el missatge personal del destinatari de la insígnia i un botó per veure la pàgina pública de la credencial amb un sol clic:
Els emissors poden enviar qualsevol credencial per correu electrònic des de la pàgina Credencials del tauler:
La mateixa plantilla de correu s'utilitza en tots dos casos.
Per a la interoperabilitat amb altres plataformes d'insígnies, badges.ninja ofereix JSON estàndard d'Open Badge v2.0 en aquests punts d'accés públics:
| Punt d'accés | Descripció |
|---|---|
/certify-badge/issuer/{guid} | JSON del perfil de l'emissor |
/certify-badge/badge/{guid} | JSON de BadgeClass |
/certify-badge/award/{guid} | JSON de l'assertion (la credencial) |
Aquests punts d'accés retornen JSON-LD conforme amb l'especificació Open Badge v2.0. Altres plataformes d'insígnies i verificadors poden consumir aquestes dades per validar credencials.
Exemple — verificar una credencial:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}Les imatges de les insígnies s'emmagatzemen a Amazon S3 i es serveixen mitjançant el nostre CDN global sota una URL immutable adreçada per contingut, derivada d'un hash criptogràfic (SHA-256) dels bytes de la imatge. Això vol dir que:
https://badges.ninja/images/{sha256}.pngCom que la imatge forma part de l'assertion d'Open Badge, substituir més endavant l'art de la insígnia no trenca les credencials emeses anteriorment: la imatge original conserva la seva pròpia URL adreçada per contingut, de manera que les credencials històriques mantenen la seva imatge original encara que redissenyis la insígnia per a noves emissions.