Italiano
Italiano
Appearance
Ogni credenziale su badges.ninja ha una pagina di verifica pubblica accessibile a chiunque senza effettuare l'accesso. I destinatari possono condividere i propri badge sui social media, via e-mail o copiando un link diretto.
Anche i destinatari hanno un proprio portale
Se hai ottenuto un badge tramite badges.ninja, puoi accedere (senza password) su badges.ninja/me per vedere tutti i tuoi badge in un unico posto e curare un profilo pubblico su badges.ninja/u/<your-handle>. Vedi Portale del destinatario.
Ogni credenziale ha un URL pubblico:
https://badges.ninja/awards/{guid}Questa pagina mostra l'immagine del badge, il nome e la descrizione del badge, il nome del destinatario, il nome e il logo dell'emittente, la data di emissione ed eventuale scadenza, e i criteri soddisfatti dal destinatario per ottenere il badge. Chiunque abbia il link può aprire la pagina per verificare l'autenticità della credenziale.
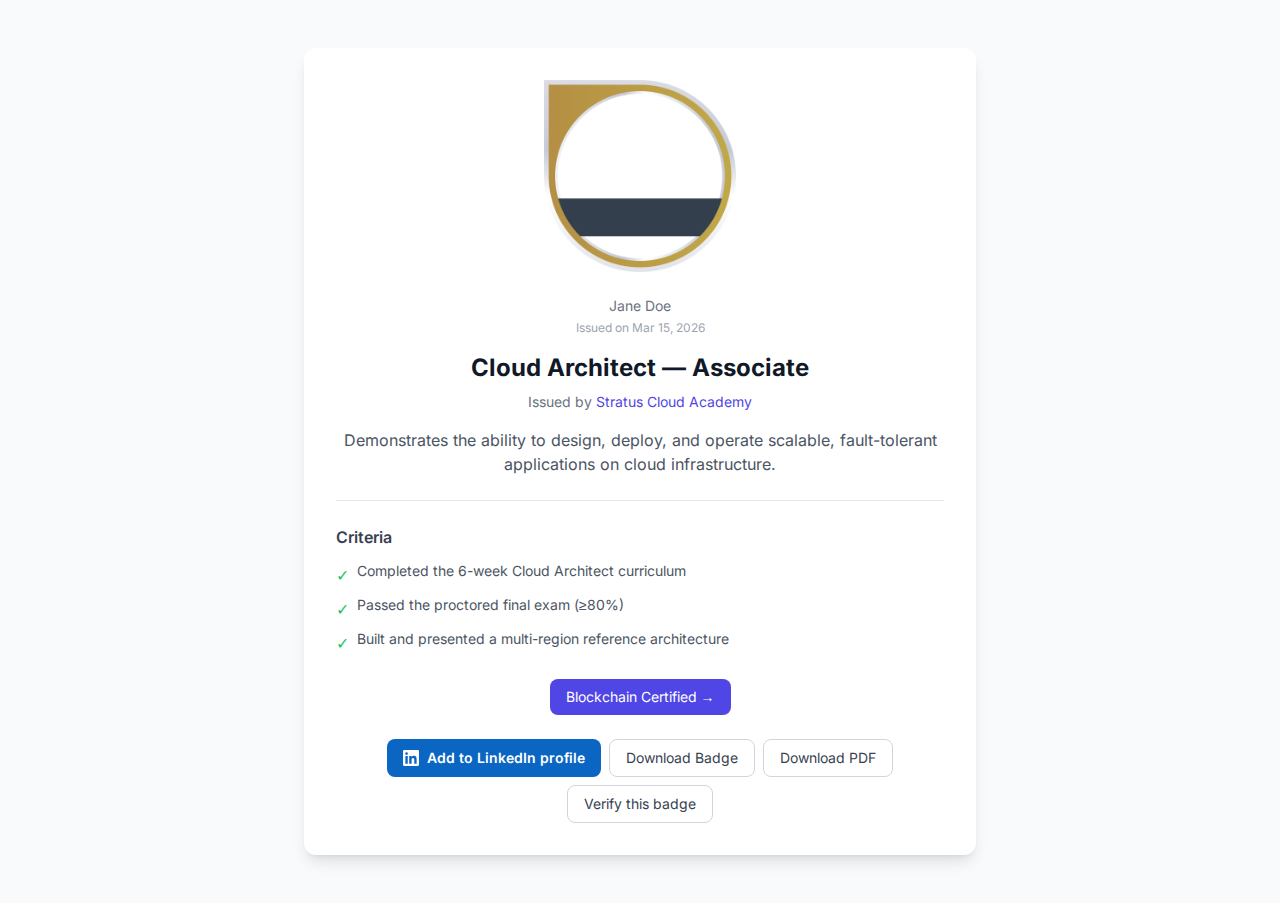
La pagina della credenziale mostra sempre un pulsante Add to LinkedIn profile che permette al destinatario di salvare la credenziale direttamente in Licenze e certificazioni di LinkedIn. (Se l'emittente ha impostato un ID organizzazione LinkedIn, LinkedIn precompila la Pagina aziendale verificata; altrimenti usa il nome dell'emittente.) Un unico menu a tendina Download offre due opzioni: Badge image (il PNG originale) e Certificate (un PDF A4 stampabile generato al volo su /certify-badge/award/{guid}/pdf).
La pagina di condivisione offre opzioni di condivisione social:
https://badges.ninja/awards/{guid}/share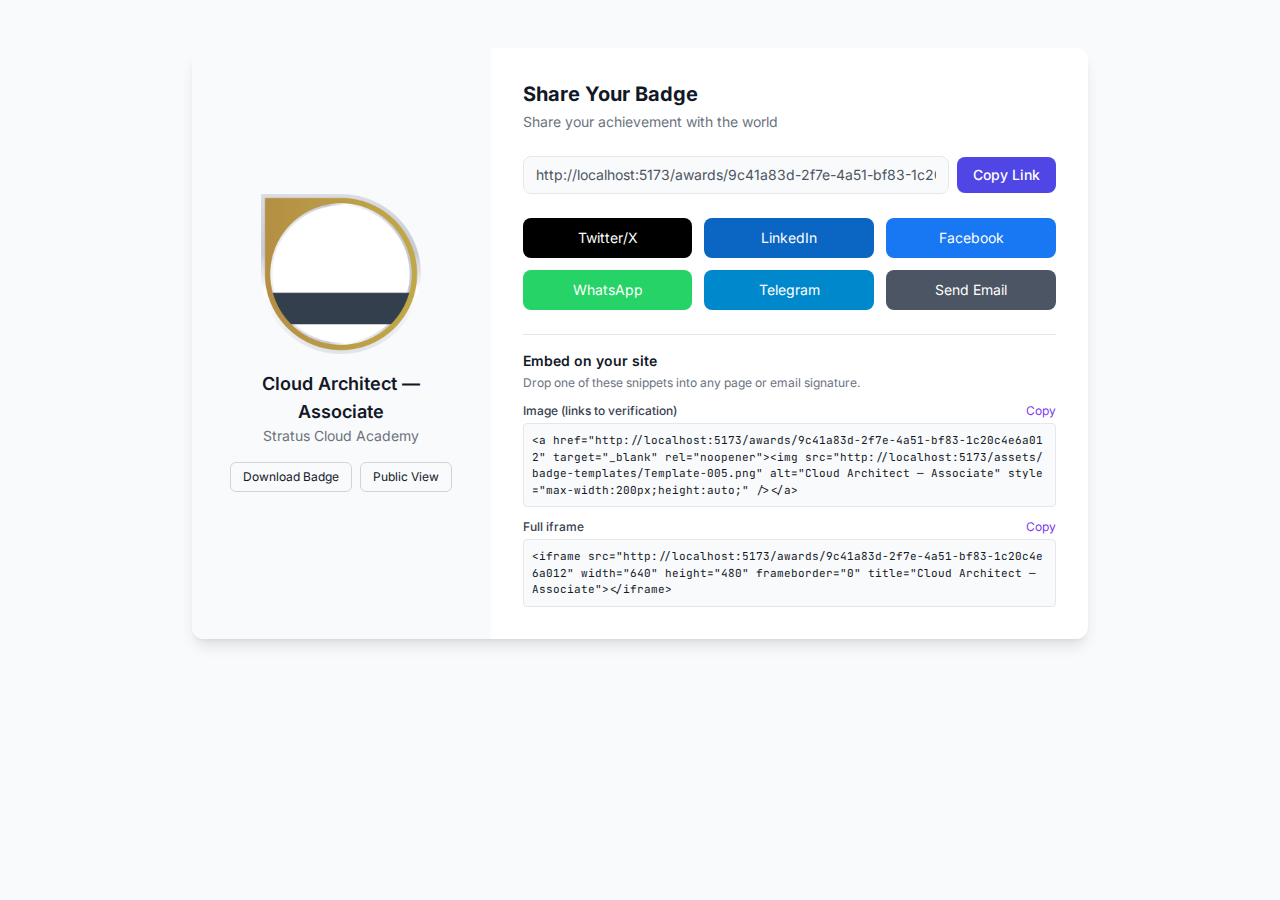
Da questa pagina i destinatari possono condividere il proprio badge su:
<img> e <iframe> pronto da incollare per inserire il badge in un sito web, in una intranet o nella firma e-mailUna pagina di verifica dedicata mostra un codice QR scansionabile che punta al proprio URL — perfetto per certificati stampati, banner di eventi o screenshot di LinkedIn.
https://badges.ninja/verify/{guid}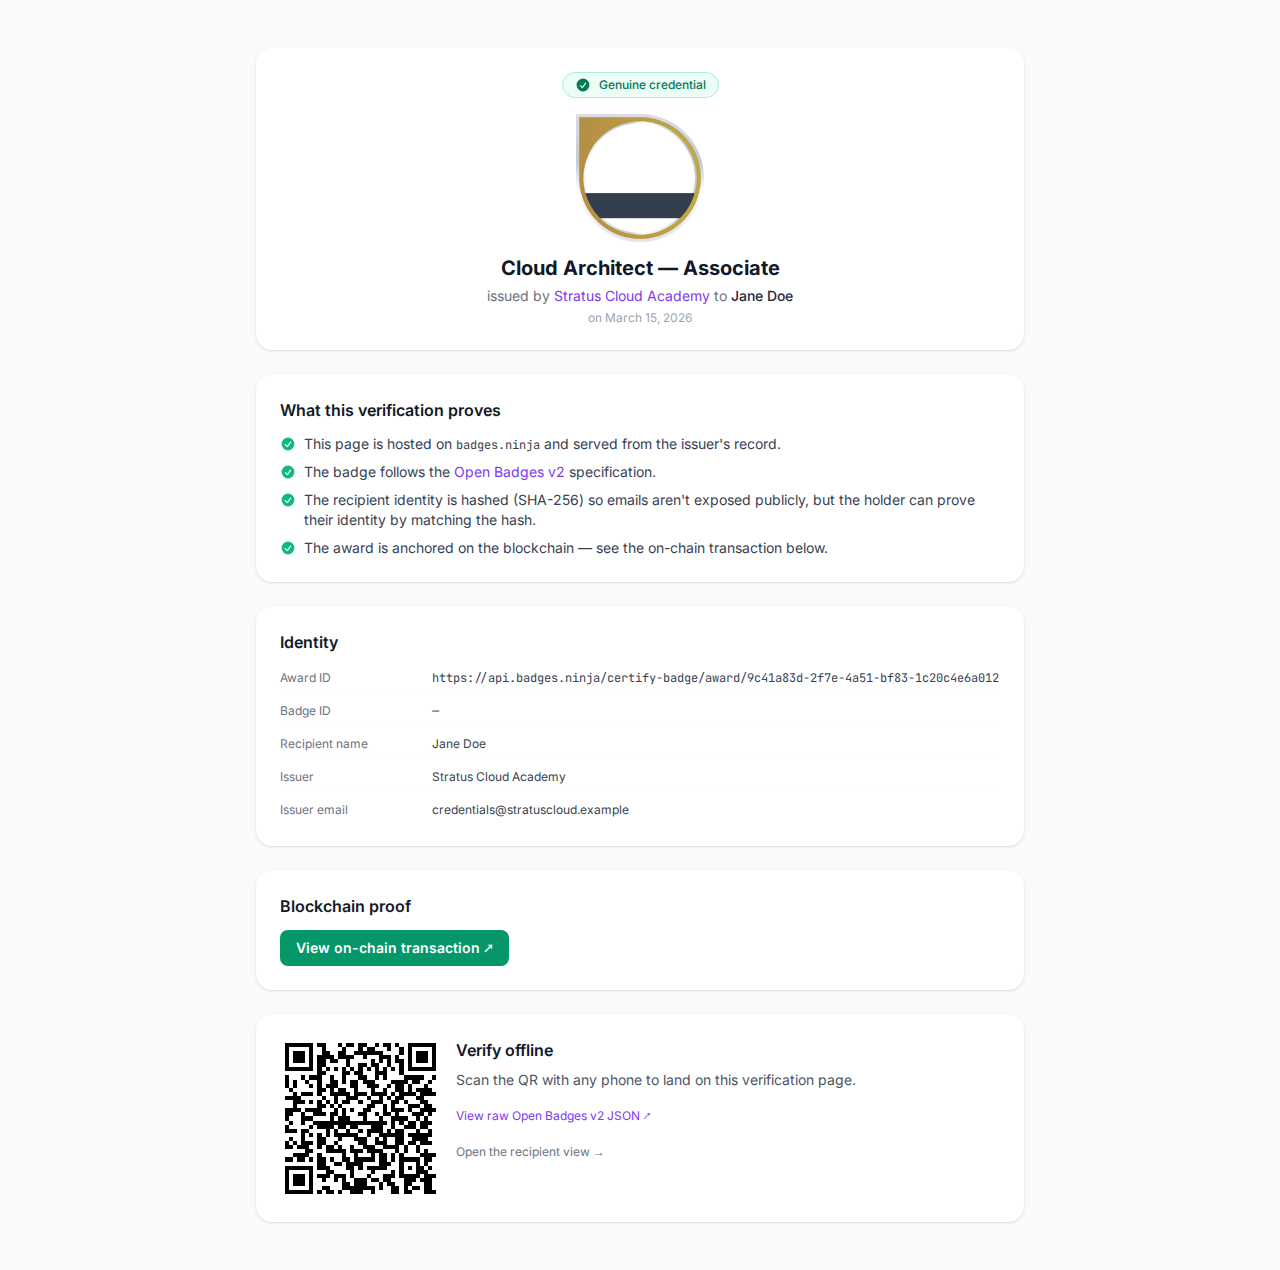
Chiunque inquadri il QR con la fotocamera del telefono arriva alla pagina di verifica attiva, dove può confermare che il badge è ospitato su badges.ninja e rispetta la specifica Open Badge v2.0. L'identità del destinatario è mostrata come hash SHA-256, così gli indirizzi e-mail non vengono mai esposti pubblicamente.
Ogni credenziale può essere scaricata come certificato PDF A4 pronto per la stampa. L'opzione Certificate si trova nel menu a tendina Download della pagina pubblica della credenziale (/awards/{guid}) — non nella pagina di verifica, che contiene solo il codice QR scansionabile e il JSON Open Badge grezzo. Selezionandola, il PDF viene generato al volo (su /certify-badge/award/{guid}/pdf) con l'immagine del badge, il nome del destinatario, l'emittente, i criteri, la data di emissione, l'eventuale scadenza e un codice QR che rimanda all'URL di verifica attivo.
Quando un link a un badge viene condiviso su LinkedIn, X, Slack, Facebook, WhatsApp o via e-mail, la piattaforma richiede l'endpoint di condivisione e mostra una scheda ricca dai metadati Open Graph emessi da badges.ninja:
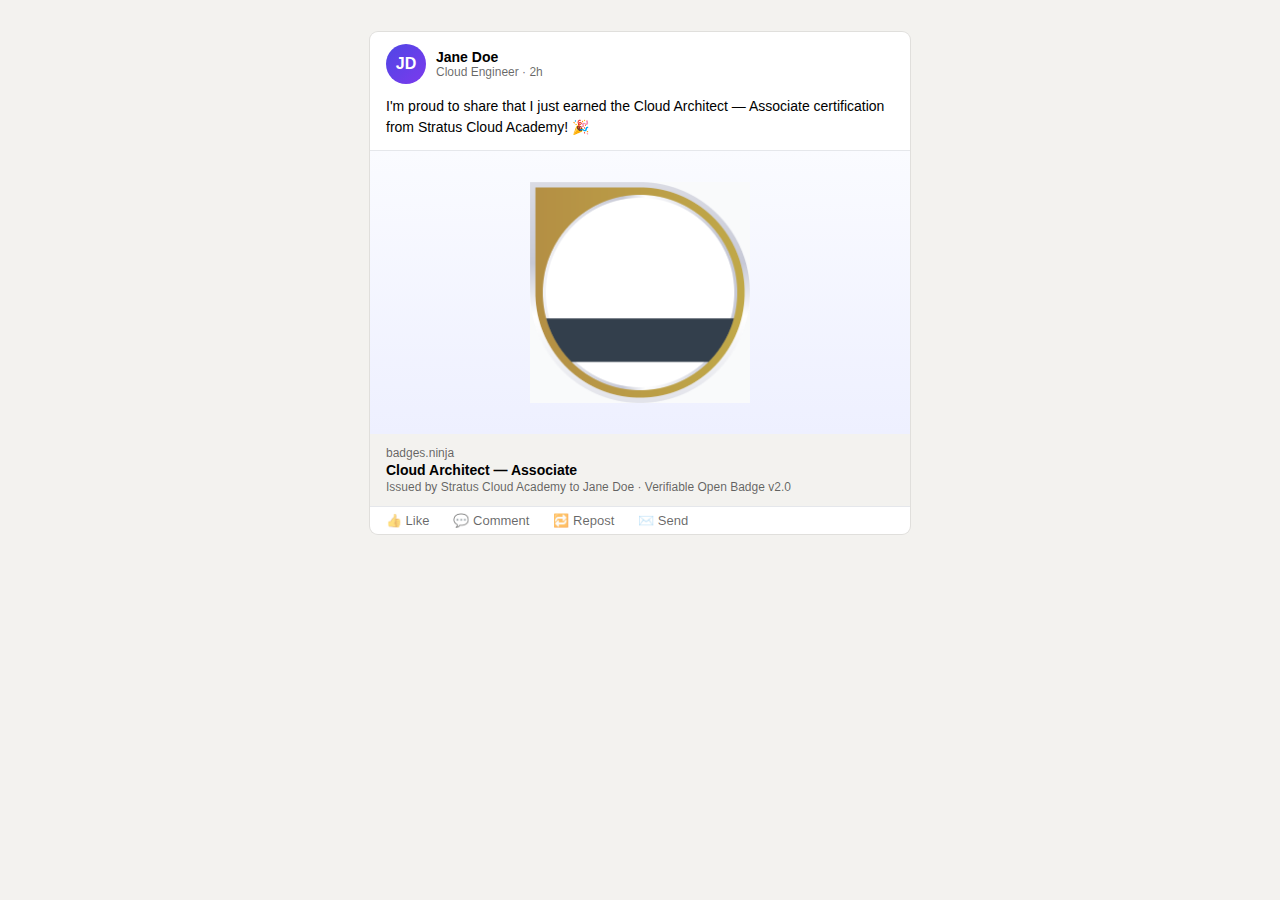
In questo modo i badge hanno un aspetto professionale ovunque vengano condivisi — i destinatari non devono allegare una propria immagine né scrivere un testo. L'anteprima è generata lato server su /certify-badge/award/{guid}/share-html e messa in cache sull'edge della CDN, quindi appare subito anche alla prima condivisione.
Puoi inviare le credenziali via e-mail in due modi:
I destinatari possono condividere il proprio badge con amici, mentori o potenziali datori di lavoro facendo clic su Send Email nella pagina di condivisione. Si apre una finestra modale in cui inserire uno o più indirizzi e-mail, un oggetto facoltativo e un messaggio personale:
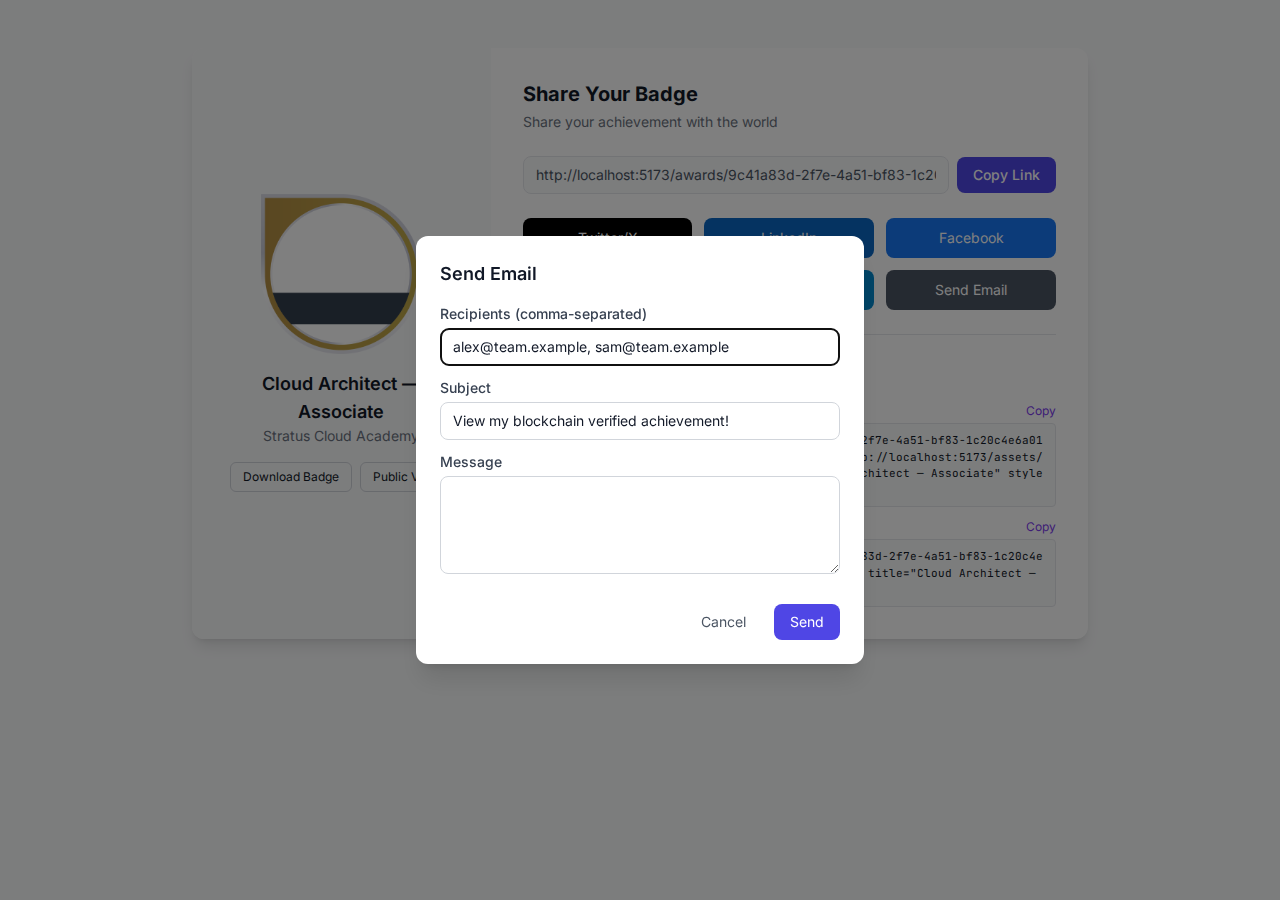
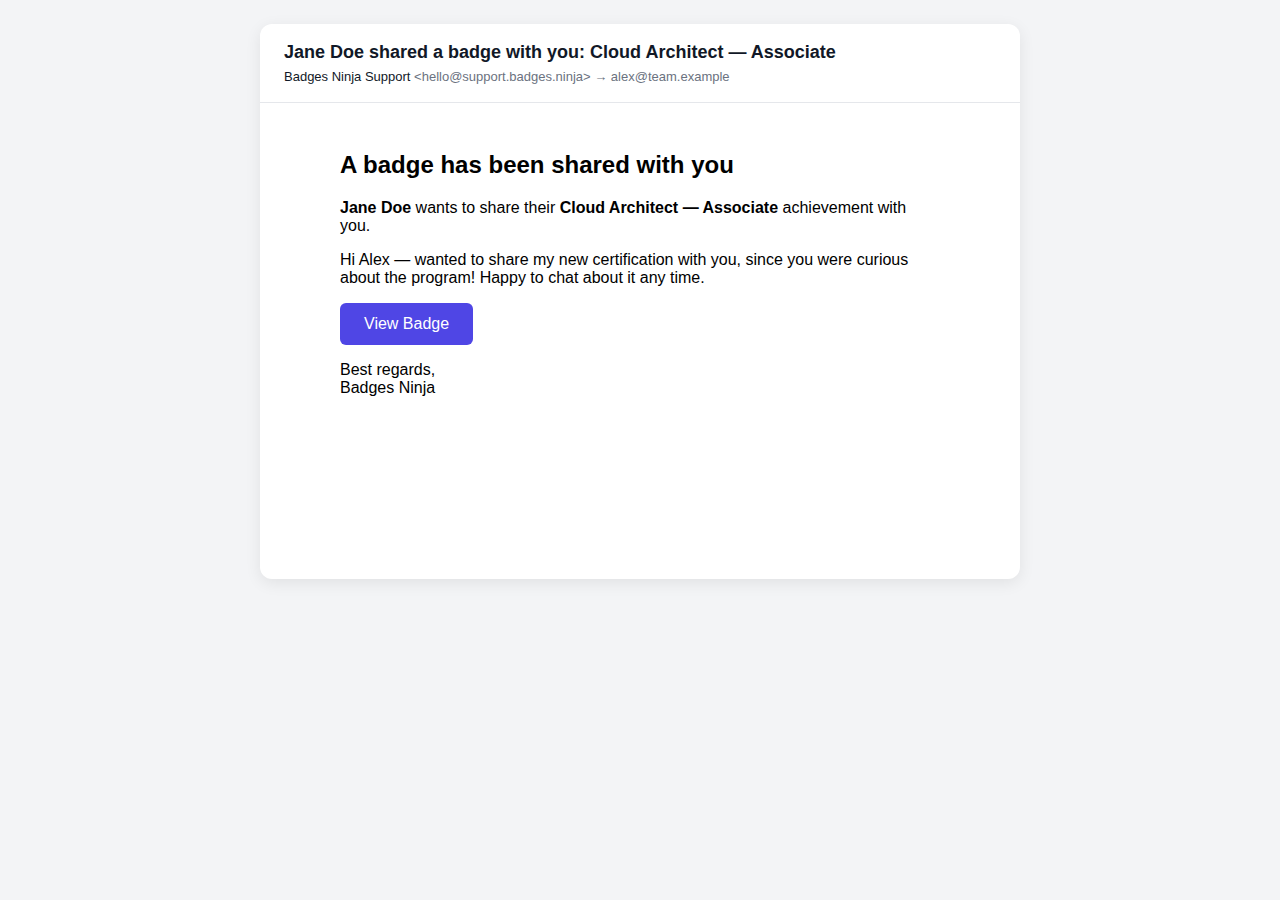
Ogni destinatario riceve un'e-mail HTML formattata con il messaggio personale e un pulsante per visualizzare con un clic la pagina pubblica della credenziale:
Gli emittenti possono inviare qualsiasi credenziale via e-mail dalla pagina Credentials della dashboard:
Per entrambi i flussi viene usato lo stesso modello di e-mail.
Per l'interoperabilità con altre piattaforme di badge, badges.ninja fornisce JSON Open Badge v2.0 standard in questi endpoint pubblici:
| Endpoint | Descrizione |
|---|---|
/certify-badge/issuer/{guid} | JSON del profilo dell'emittente |
/certify-badge/badge/{guid} | JSON di BadgeClass |
/certify-badge/award/{guid} | JSON di Assertion (la credenziale) |
Questi endpoint restituiscono JSON-LD conforme alla specifica Open Badge v2.0. Altre piattaforme di badge e verificatori possono usare questi dati per convalidare le credenziali.
Esempio — verificare una credenziale:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}Le immagini dei badge sono archiviate su Amazon S3 e servite tramite la nostra CDN globale con un URL immutabile indirizzato per contenuto (content-addressed) derivato da un hash crittografico (SHA-256) dei byte dell'immagine. Questo significa che:
https://badges.ninja/images/{sha256}.pngPoiché l'immagine fa parte dell'assertion Open Badge, sostituire in seguito la grafica del badge non invalida le credenziali già emesse: l'immagine originale mantiene il proprio URL indirizzato per contenuto, quindi le credenziali storiche conservano l'immagine originale anche se ridisegni il badge per le nuove emissioni.