Español (US)
Español (US)
Appearance
Cada credencial en badges.ninja tiene una página pública de verificación a la que cualquiera puede acceder sin iniciar sesión. Los destinatarios pueden compartir sus insignias en redes sociales, por correo electrónico o copiando un enlace directo.
Los destinatarios también tienen su propio portal
Si has obtenido una insignia a través de badges.ninja, puedes iniciar sesión (sin contraseña) en badges.ninja/me para ver todas tus insignias en un solo lugar y cuidar un perfil público en badges.ninja/u/<your-handle>. Consulta el Portal del destinatario.
Cada credencial tiene una URL pública:
https://badges.ninja/awards/{guid}Esta página muestra la imagen de la insignia, el nombre y la descripción de la insignia, el nombre del destinatario, el nombre y el logotipo del emisor, la fecha de emisión y la fecha de caducidad, si la hay, y los criterios que cumplió el destinatario para obtener la insignia. Cualquiera que tenga el enlace puede abrir la página para confirmar que la credencial es auténtica.
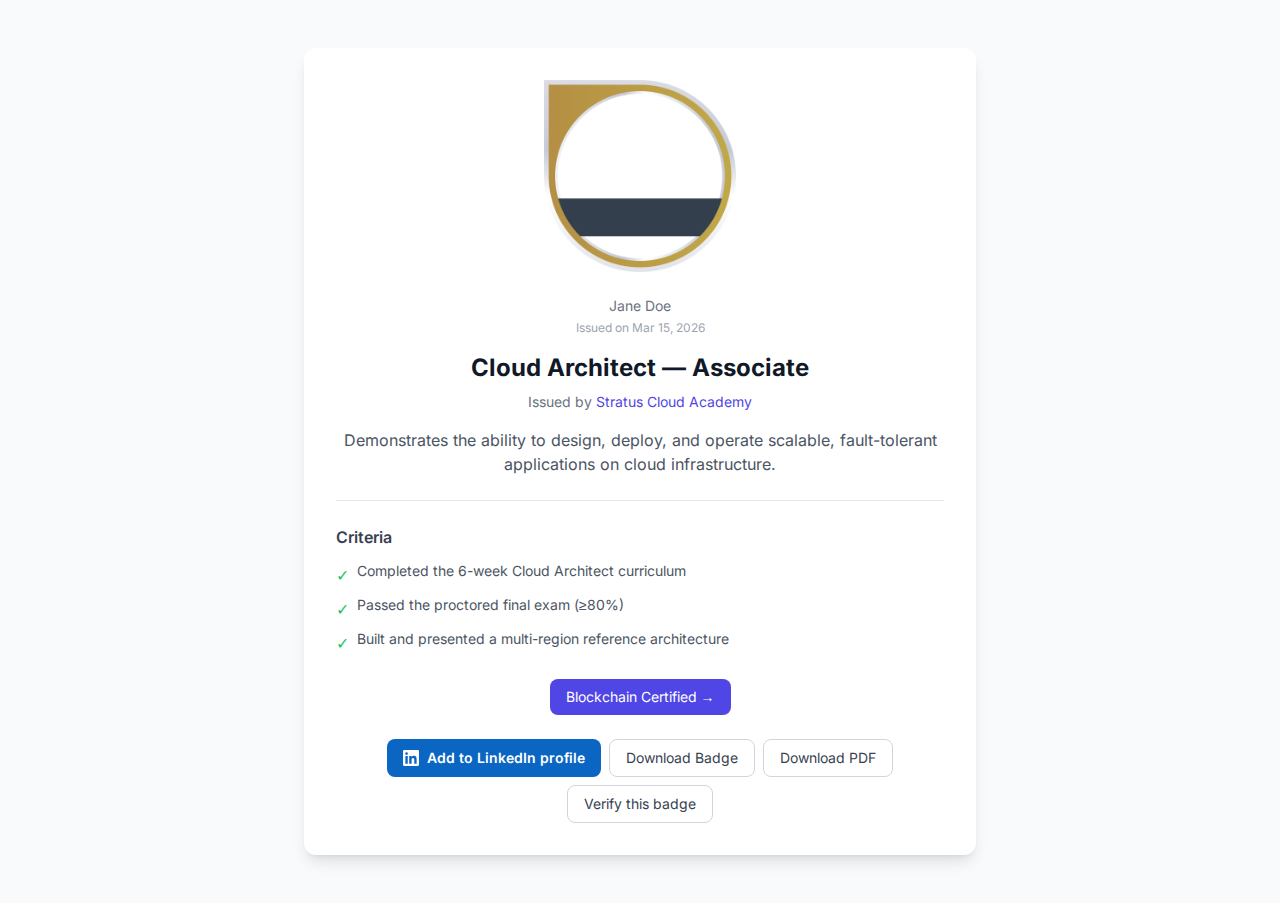
La página de la credencial siempre muestra un botón Add to LinkedIn profile para que el destinatario guarde la credencial directamente en la sección de Licencias y certificaciones de su LinkedIn. (Si el emisor configuró un ID de organización de LinkedIn, LinkedIn rellena automáticamente la página de empresa verificada; de lo contrario, usa el nombre del emisor.) Un único menú desplegable Download ofrece dos opciones: Badge image (el PNG original) y Certificate (un PDF A4 imprimible generado al instante en /certify-badge/award/{guid}/pdf).
La página para compartir ofrece opciones de difusión en redes sociales:
https://badges.ninja/awards/{guid}/share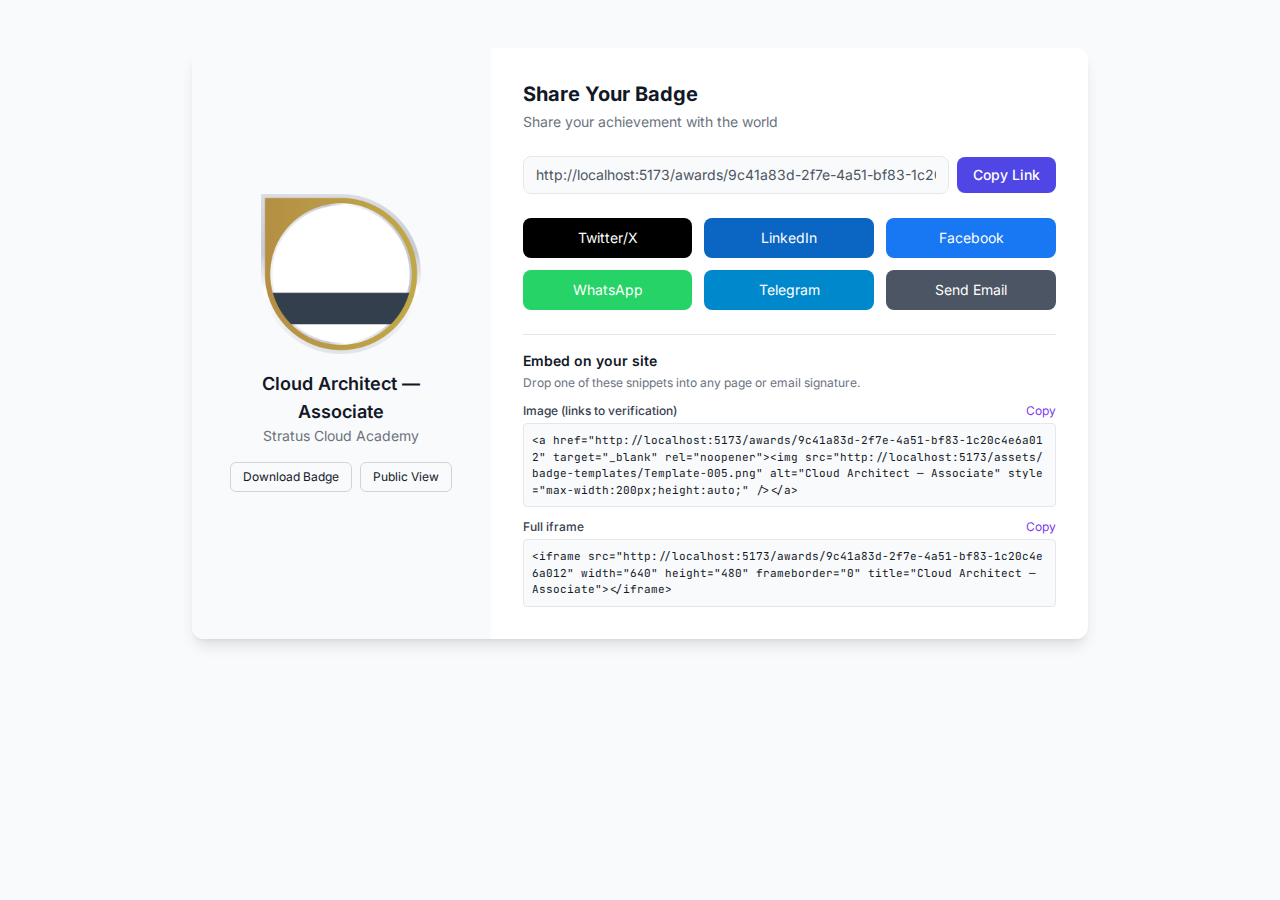
Desde esta página, los destinatarios pueden compartir su insignia en:
<img> e <iframe> listo para pegar y colocar la insignia en un sitio web, una intranet o una firma de correoUna página de verificación dedicada muestra un código QR escaneable que apunta a su propia URL, ideal para certificados impresos, banners de eventos o capturas de pantalla de LinkedIn.
https://badges.ninja/verify/{guid}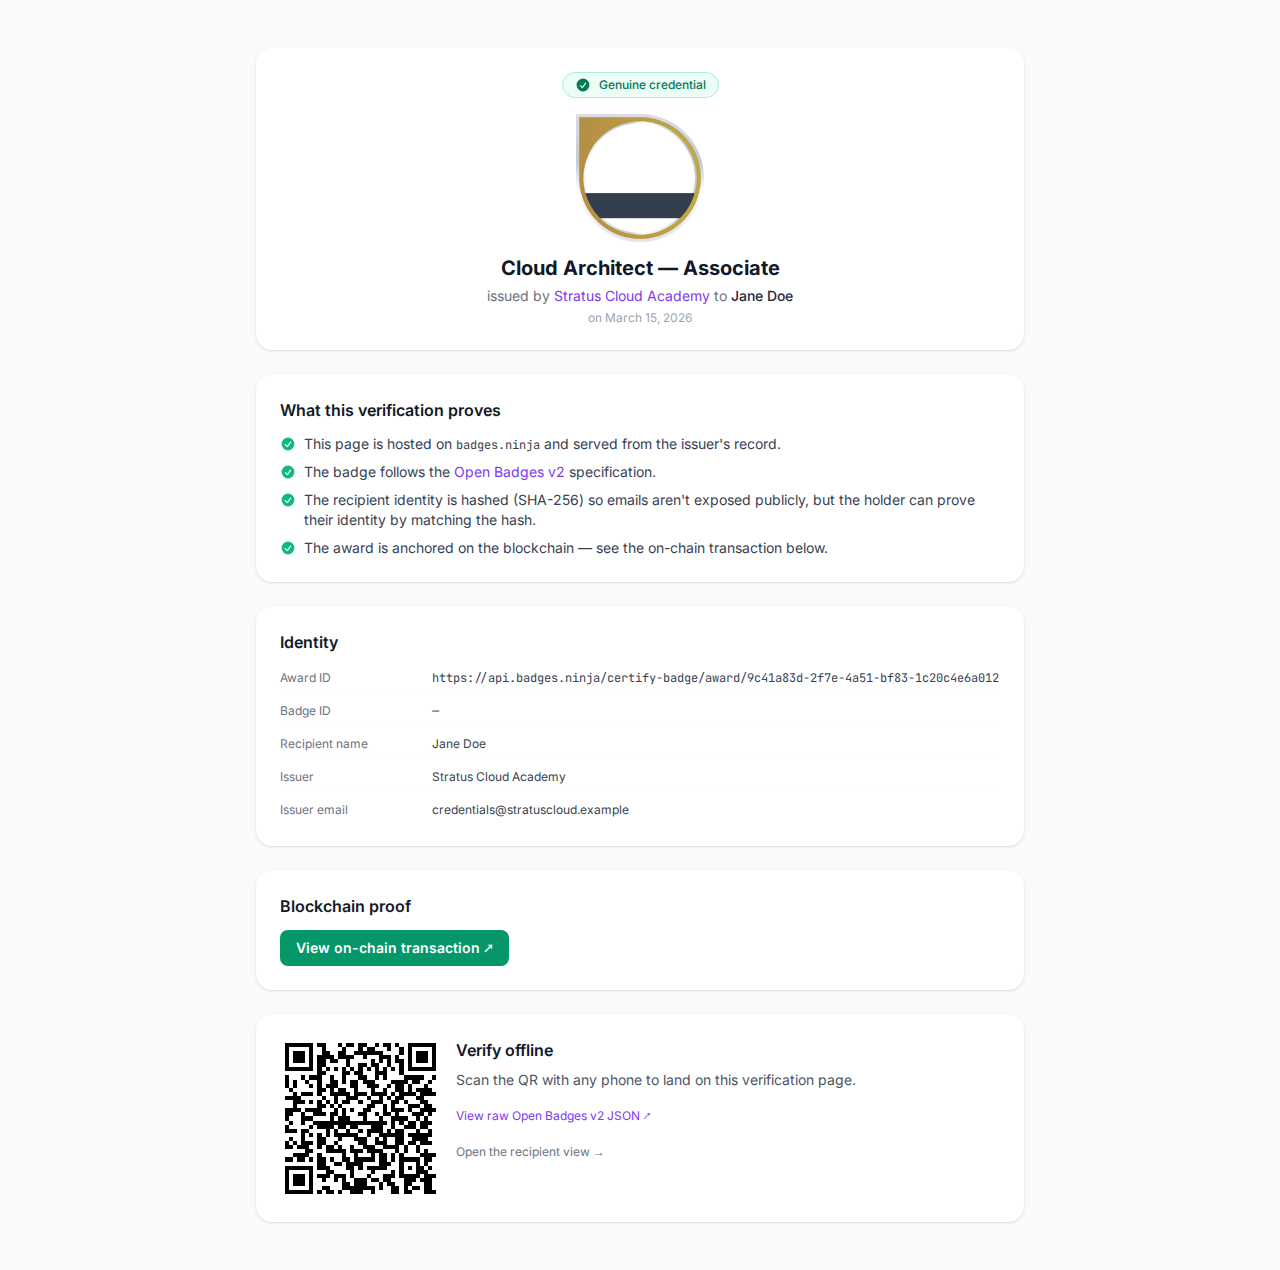
Quien escanee el QR con la cámara del teléfono llega a la página de verificación en vivo, donde puede confirmar que la insignia está alojada en badges.ninja y cumple la especificación Open Badge v2.0. La identidad del destinatario se muestra como un hash SHA-256, de modo que los correos electrónicos nunca se exponen públicamente.
Cualquier credencial se puede descargar como un certificado PDF A4 listo para imprimir. La opción Certificate está en el menú desplegable Download de la página pública de la credencial (/awards/{guid}), no en la página de verificación, que solo incluye el código QR escaneable y el JSON de Open Badge en bruto. Al elegirla, se genera el PDF al instante (en /certify-badge/award/{guid}/pdf) con la imagen de la insignia, el nombre del destinatario, el emisor, los criterios, la fecha de emisión, la caducidad opcional y un código QR que enlaza a la URL de verificación en vivo.
Cuando se comparte el enlace de una insignia en LinkedIn, X, Slack, Facebook, WhatsApp o por correo electrónico, la plataforma consulta el endpoint de compartir y muestra una tarjeta enriquecida a partir de los metadatos Open Graph que emite badges.ninja:
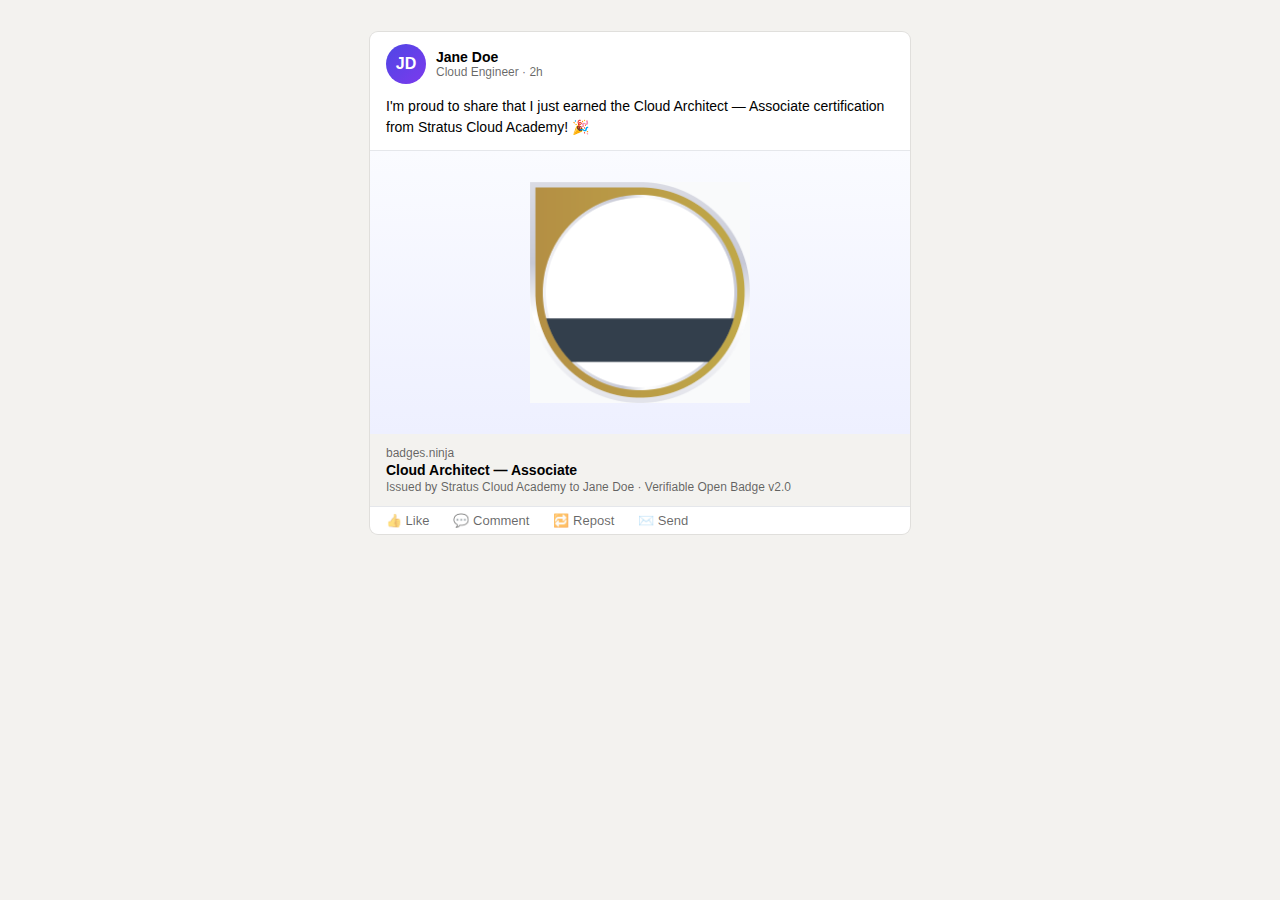
Así las insignias lucen profesionales al compartirse en cualquier lugar: los destinatarios no tienen que adjuntar su propia imagen ni redactar ningún texto. La vista previa se genera en el servidor en /certify-badge/award/{guid}/share-html y se almacena en caché en el borde del CDN, por lo que aparece al instante incluso en el primer uso compartido.
Puedes enviar credenciales por correo electrónico de dos maneras:
Los destinatarios pueden compartir su insignia con amigos, mentores o posibles empleadores haciendo clic en Send Email en la página para compartir. Se abre un modal donde introducen una o más direcciones de correo, un asunto opcional y un mensaje personal:
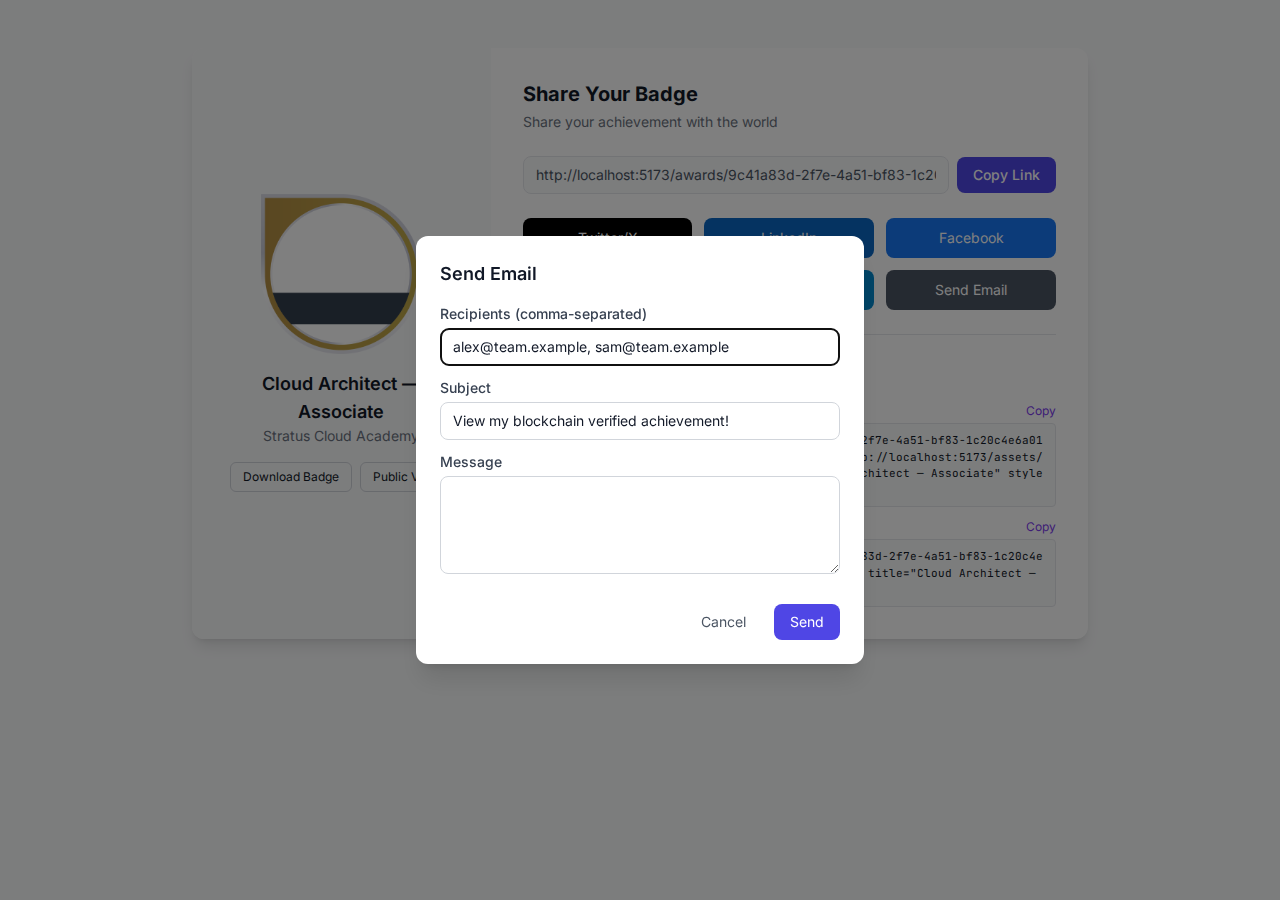
Cada destinatario recibe un correo HTML con estilo, con el mensaje personal del remitente y un botón para ver la página pública de la credencial con un solo clic:
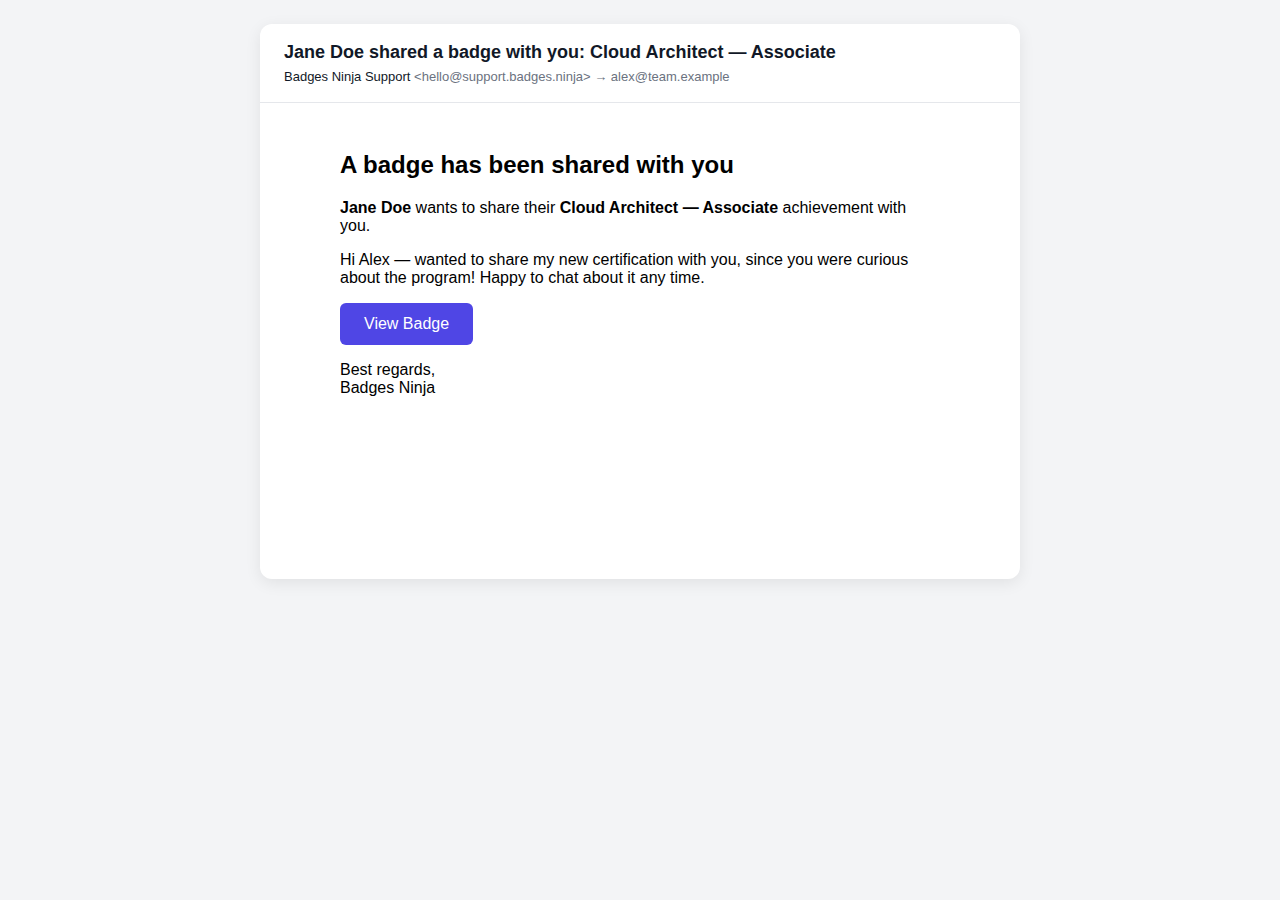
Los emisores pueden enviar cualquier credencial por correo electrónico desde la página Credenciales del panel:
Ambos flujos usan la misma plantilla de correo.
Para la interoperabilidad con otras plataformas de insignias, badges.ninja ofrece JSON estándar de Open Badge v2.0 en estos endpoints públicos:
| Endpoint | Descripción |
|---|---|
/certify-badge/issuer/{guid} | JSON del perfil del emisor |
/certify-badge/badge/{guid} | JSON de BadgeClass |
/certify-badge/award/{guid} | JSON de la aserción (la credencial) |
Estos endpoints devuelven JSON-LD conforme a la especificación Open Badge v2.0. Otras plataformas de insignias y verificadores pueden consumir estos datos para validar credenciales.
Ejemplo: verificar una credencial:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}Las imágenes de las insignias se almacenan en Amazon S3 y se sirven a través de nuestro CDN global bajo una URL inmutable y direccionada por contenido, derivada de un hash criptográfico (SHA-256) de los bytes de la imagen. Esto significa que:
https://badges.ninja/images/{sha256}.pngComo la imagen forma parte de la aserción de Open Badge, reemplazar más adelante el diseño de la insignia no invalida las credenciales ya emitidas: la imagen original conserva su propia URL direccionada por contenido, de modo que las credenciales anteriores mantienen su imagen original aunque rediseñes la insignia para nuevas emisiones.