Čeština
Čeština
Appearance
Každé pověření v badges.ninja má veřejnou ověřovací stránku, ke které má přístup kdokoli bez přihlášení. Příjemci mohou své odznaky sdílet na sociálních sítích, e-mailem nebo zkopírováním přímého odkazu.
Příjemci mají také vlastní portál
Pokud jste získali odznak prostřednictvím badges.ninja, můžete se (bez hesla) přihlásit na badges.ninja/me, kde uvidíte všechny své odznaky na jednom místě a můžete si vytvořit veřejný profil na badges.ninja/u/<your-handle>. Viz Portál příjemce.
Každé pověření má veřejnou adresu URL:
https://badges.ninja/awards/{guid}Tato stránka zobrazuje obrázek odznaku, název a popis odznaku, jméno příjemce, jméno a logo vydavatele, datum vydání a případné datum vypršení platnosti a kritéria, která příjemce splnil, aby odznak získal. Kdokoli s odkazem může stránku otevřít a ověřit, že je pověření pravé.
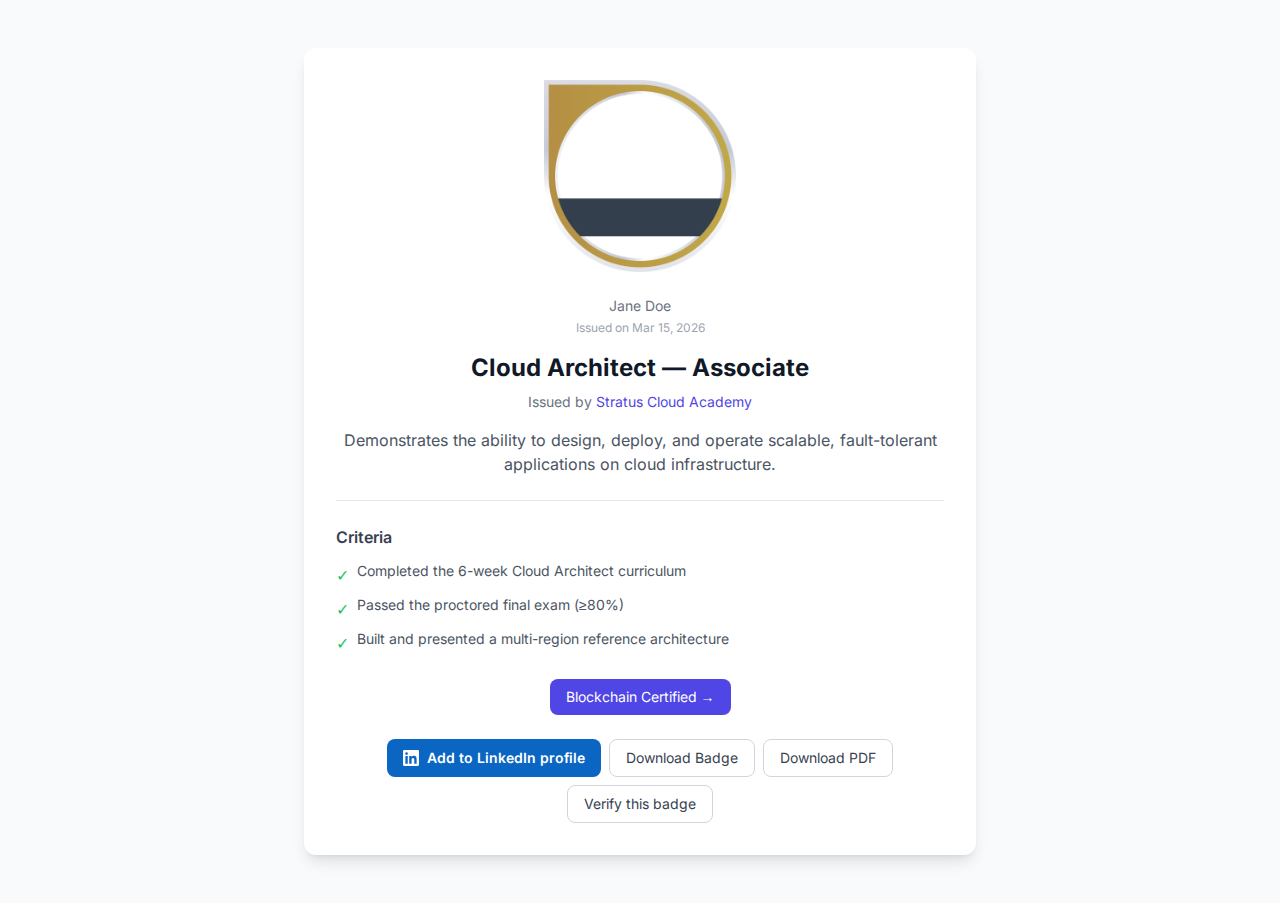
Na stránce pověření je vždy tlačítko Add to LinkedIn profile, aby si příjemce mohl pověření uložit přímo do sekce Licenses & Certifications na LinkedInu. (Pokud vydavatel nastavil LinkedIn organization ID, LinkedIn předvyplní ověřenou firemní stránku; jinak se použije jméno vydavatele.) Jediná rozbalovací nabídka Download nabízí dvě možnosti: Badge image (původní PNG) a Certificate (tisknutelné PDF ve formátu A4 generované za běhu na adrese /certify-badge/award/{guid}/pdf).
Stránka sdílení nabízí možnosti sdílení na sociálních sítích:
https://badges.ninja/awards/{guid}/share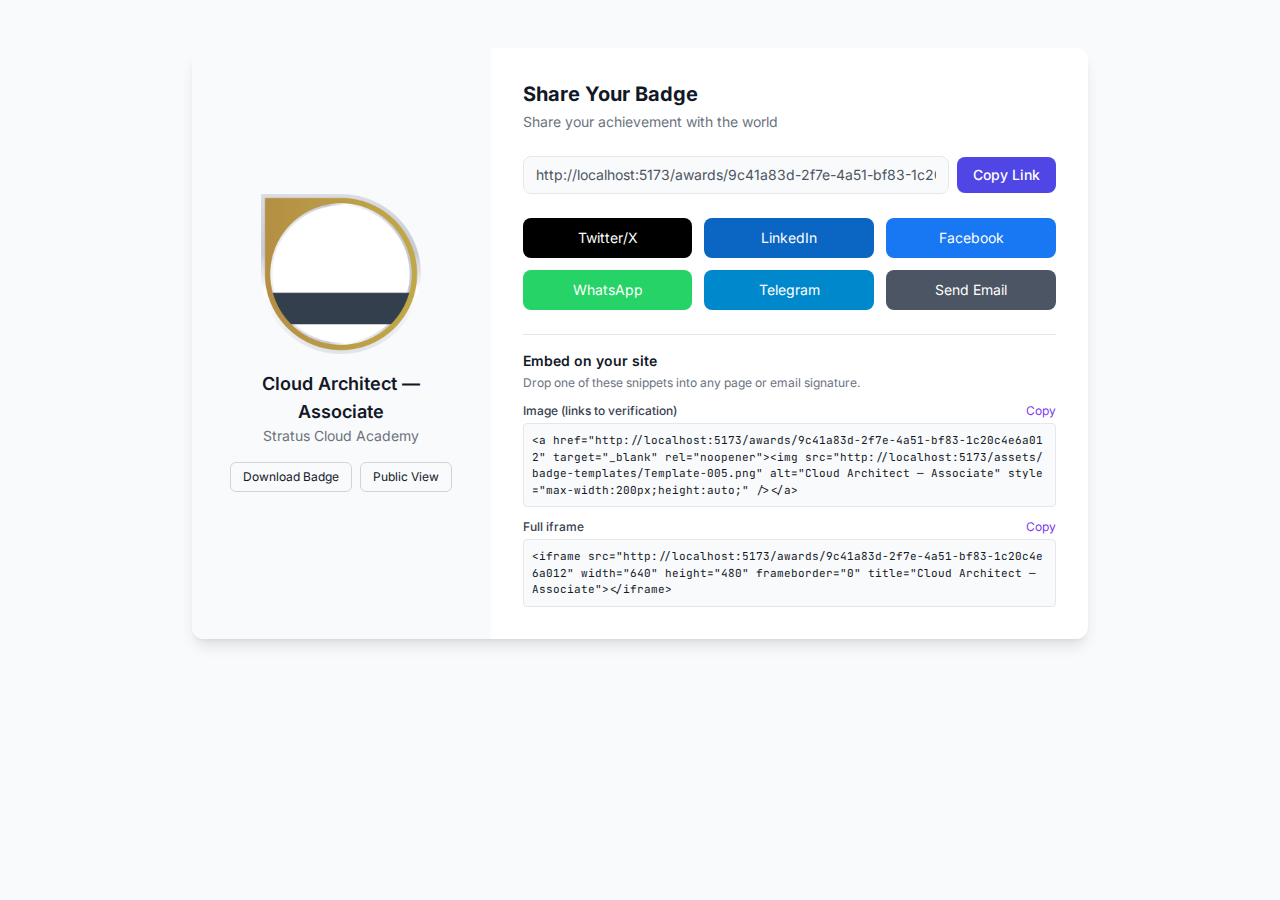
Z této stránky mohou příjemci svůj odznak sdílet na:
<img> a <iframe>, abyste odznak vložili na web, do intranetu nebo do e-mailového podpisuSamostatná ověřovací stránka zobrazuje naskenovatelný QR kód odkazující na vlastní URL — ideální pro tištěné certifikáty, bannery na akcích nebo snímky obrazovky z LinkedInu.
https://badges.ninja/verify/{guid}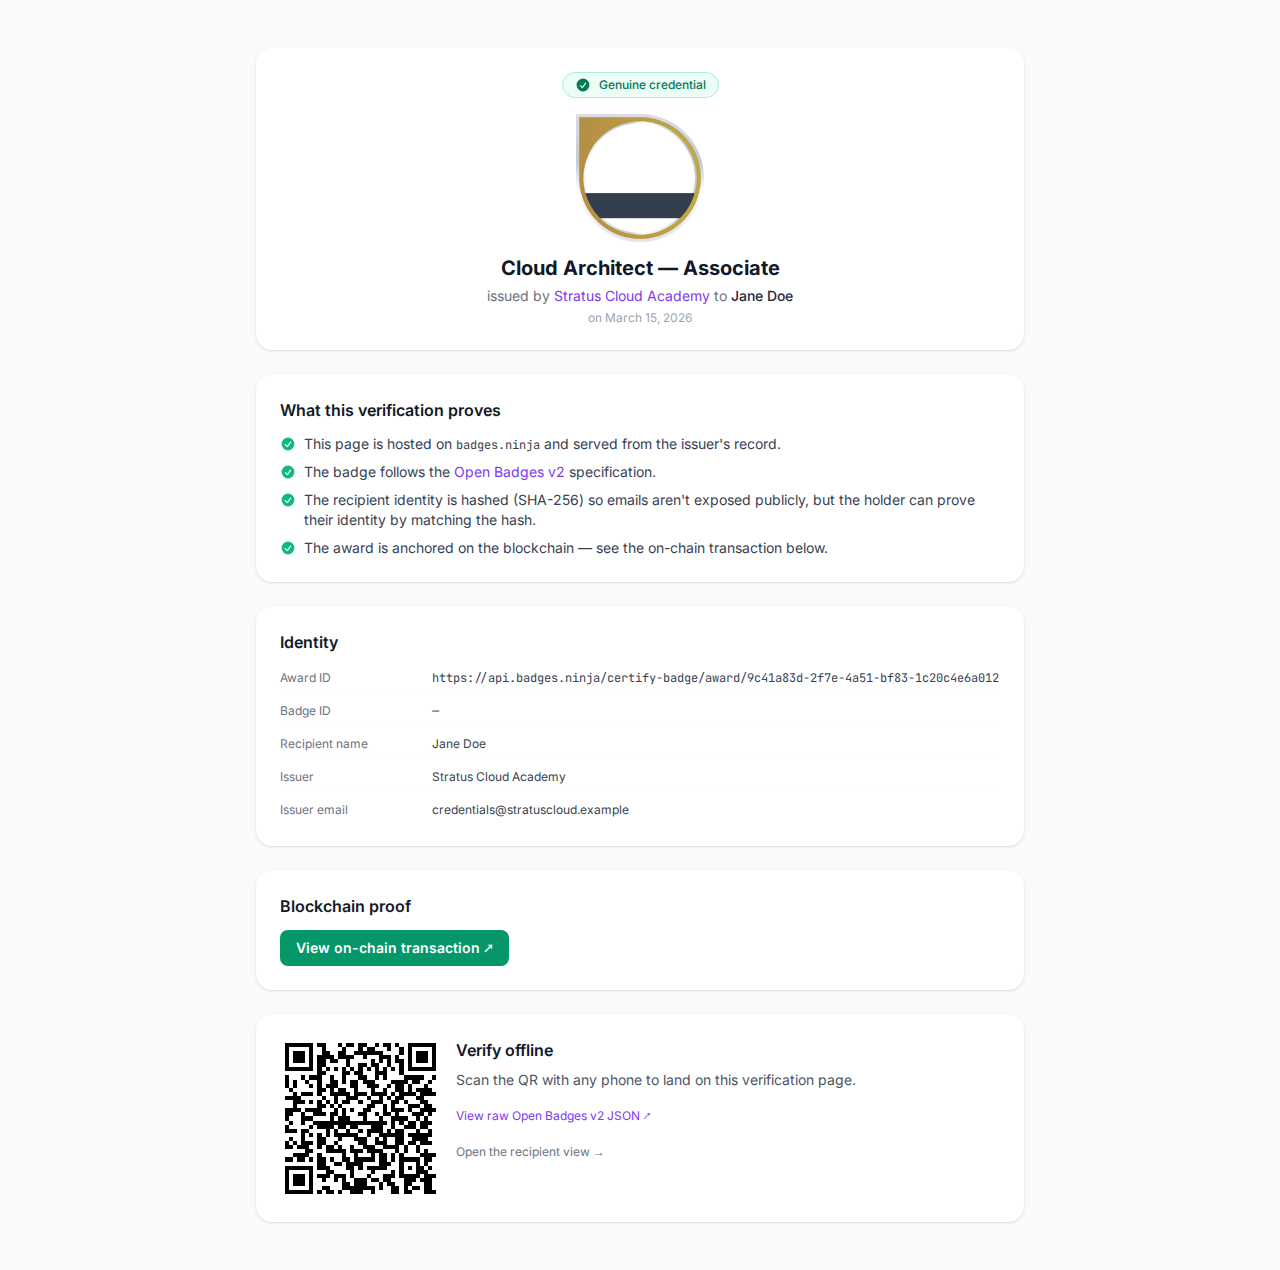
Kdokoli, kdo QR kód naskenuje fotoaparátem telefonu, se dostane na živou ověřovací stránku, kde může potvrdit, že je odznak hostován na badges.ninja a odpovídá specifikaci Open Badge v2.0. Identita příjemce se zobrazuje jako hash SHA-256, takže e-maily nejsou nikdy veřejně odhaleny.
Každé pověření si lze stáhnout jako PDF certifikát ve formátu A4 připravený k tisku. Možnost Certificate se nachází v rozbalovací nabídce Download na veřejné stránce pověření (/awards/{guid}) — nikoli na ověřovací stránce, která obsahuje pouze naskenovatelný QR kód a surový JSON Open Badge. Po jejím zvolení se PDF vygeneruje za běhu (na adrese /certify-badge/award/{guid}/pdf) s obrázkem odznaku, jménem příjemce, vydavatelem, kritérii, datem vydání, volitelným datem vypršení platnosti a QR kódem odkazujícím na živou ověřovací URL.
Když se odkaz na odznak sdílí na LinkedInu, X, Slacku, Facebooku, WhatsAppu nebo e-mailem, platforma načte sdílecí endpoint a z metadat Open Graph, která badges.ninja vydává, vykreslí bohatou kartu:
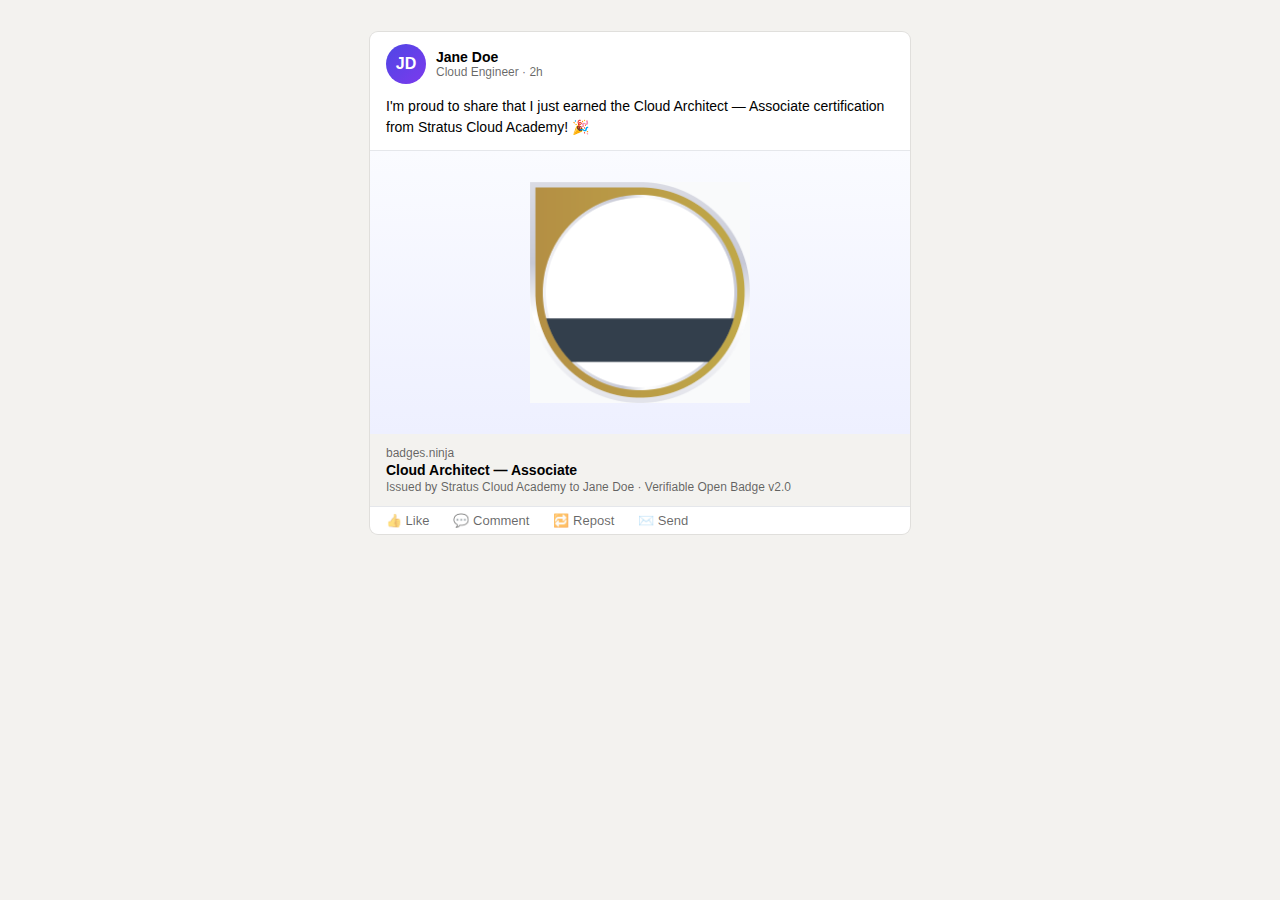
Díky tomu působí odznaky profesionálně, ať už se sdílejí kdekoli — příjemci nemusí přikládat vlastní obrázek ani psát text. Náhled se generuje na straně serveru na adrese /certify-badge/award/{guid}/share-html a ukládá se do cache na okraji CDN, takže se zobrazí okamžitě i při prvním sdílení.
Pověření můžete odeslat e-mailem dvěma způsoby:
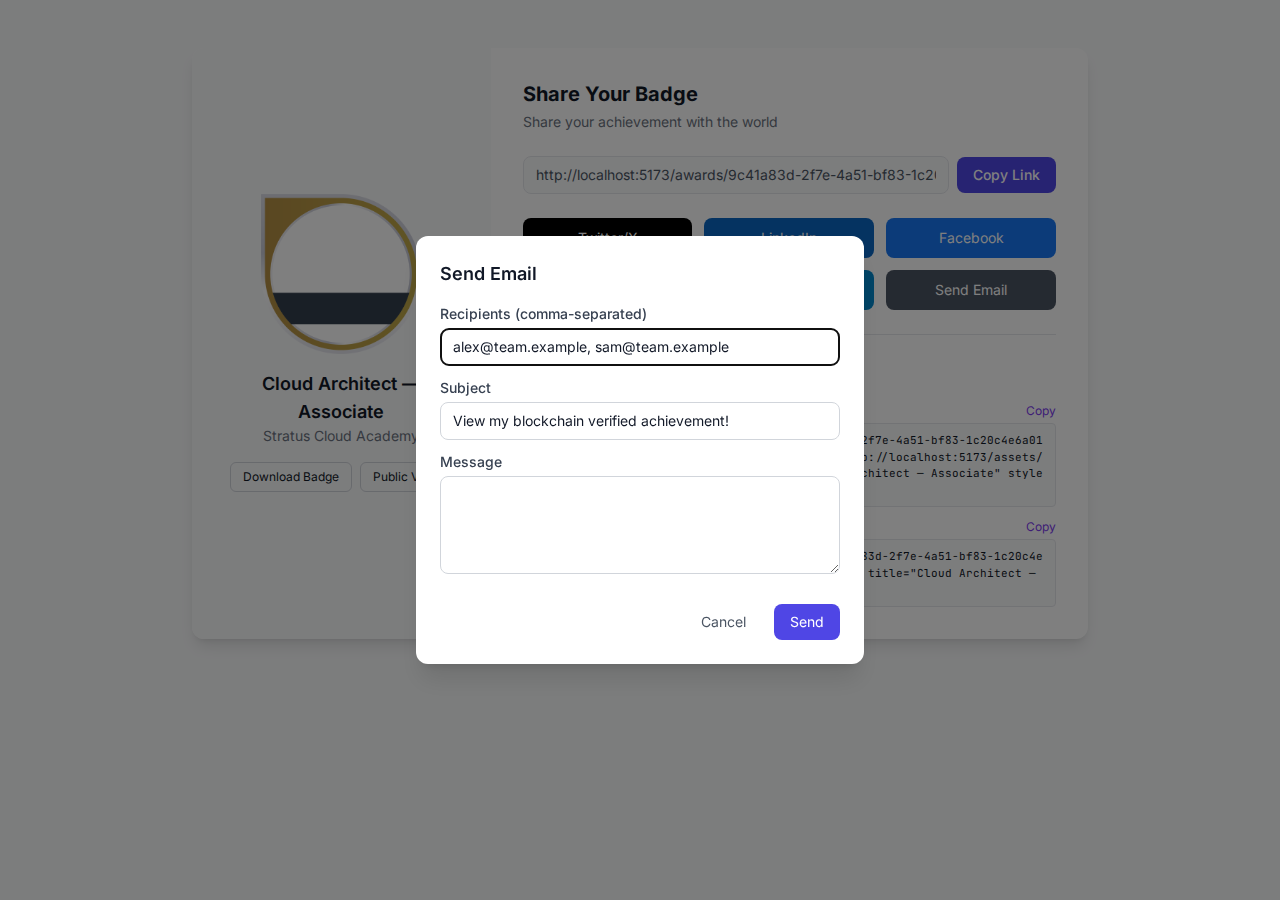
Příjemci mohou svůj odznak sdílet s přáteli, mentory nebo potenciálními zaměstnavateli kliknutím na Send Email na stránce sdílení. Otevře se modální okno, kde zadají jednu nebo více e-mailových adres, volitelný předmět a osobní zprávu:
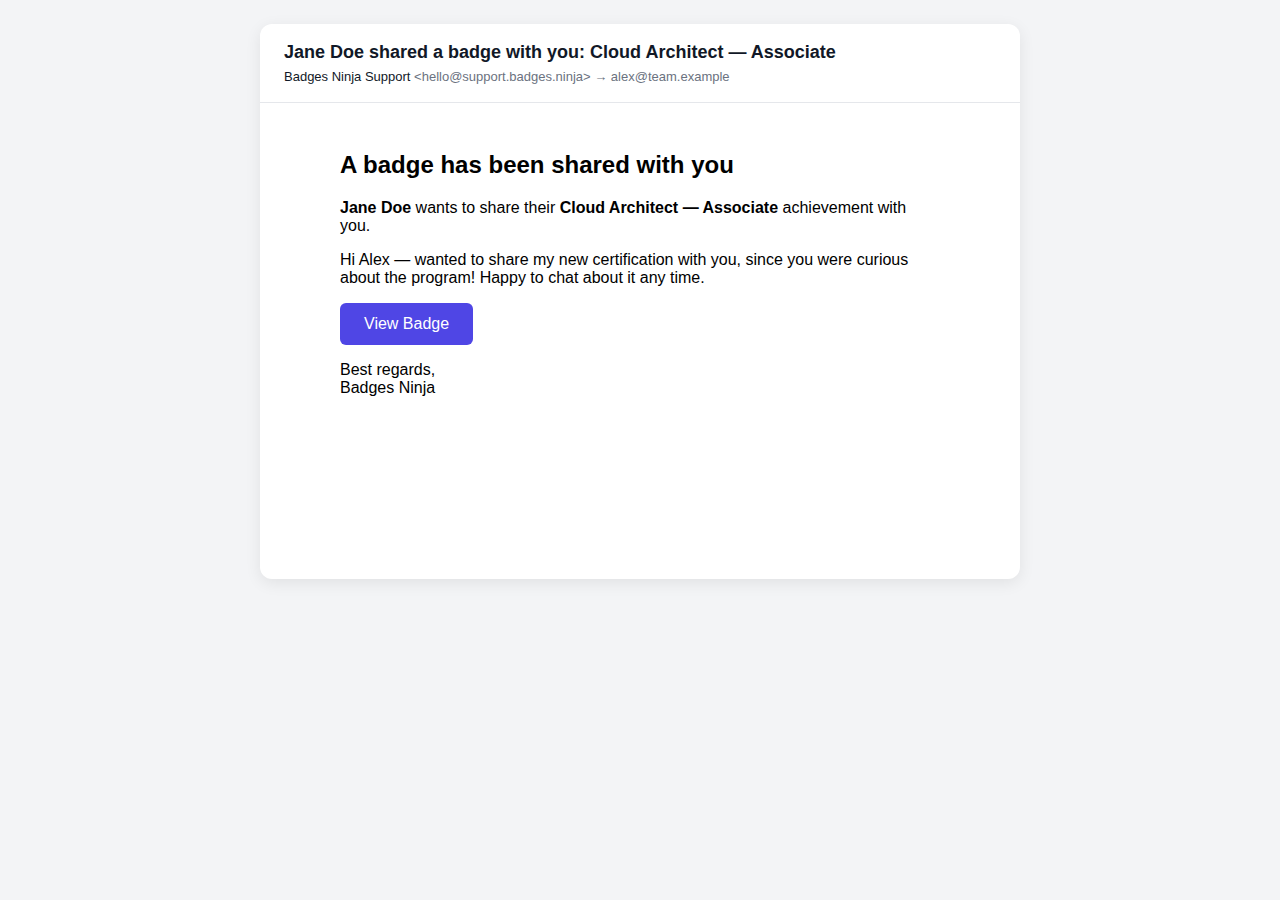
Každý adresát obdrží stylizovaný HTML e-mail s osobní zprávou příjemce a tlačítkem, které jedním kliknutím otevře veřejnou stránku pověření:
Vydavatelé mohou jakékoli pověření odeslat e-mailem ze stránky Credentials v dashboardu:
Pro oba postupy se používá stejná e-mailová šablona.
Kvůli interoperabilitě s dalšími platformami pro odznaky poskytuje badges.ninja standardní JSON Open Badge v2.0 na těchto veřejných endpointech:
| Endpoint | Popis |
|---|---|
/certify-badge/issuer/{guid} | JSON profilu vydavatele |
/certify-badge/badge/{guid} | JSON BadgeClass |
/certify-badge/award/{guid} | JSON Assertion (pověření) |
Tyto endpointy vracejí JSON-LD v souladu se specifikací Open Badge v2.0. Jiné platformy pro odznaky a ověřovací nástroje mohou tato data použít k ověření pověření.
Příklad — ověření pověření:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}Obrázky odznaků jsou uloženy na Amazon S3 a doručovány přes naši globální CDN pod neměnnou URL adresovanou obsahem, odvozenou z kryptografického hashe (SHA-256) bajtů obrázku. To znamená:
https://badges.ninja/images/{sha256}.pngProtože je obrázek součástí assertion Open Badge, pozdější nahrazení grafiky odznaku nenaruší dříve vydaná pověření: původní obrázek si ponechává vlastní URL adresovanou obsahem, takže historická pověření zůstávají s původním obrázkem, i když odznak pro nová vydání překreslíte.