Português (BR)
Português (BR)
Appearance
Toda credencial no badges.ninja tem uma página pública de verificação que qualquer pessoa pode acessar sem fazer login. Os destinatários podem compartilhar seus emblemas nas redes sociais, por e-mail ou copiando um link direto.
Os destinatários também têm o próprio portal
Se você conquistou um emblema pelo badges.ninja, pode fazer login (sem precisar de senha) em badges.ninja/me para ver todos os seus emblemas em um só lugar e montar um perfil público em badges.ninja/u/<your-handle>. Veja Portal do Destinatário.
Cada credencial tem uma URL pública:
https://badges.ninja/awards/{guid}Essa página exibe a imagem do emblema, o nome e a descrição do emblema, o nome do destinatário, o nome e o logotipo do emissor, a data de emissão e a eventual data de expiração, além dos critérios que o destinatário cumpriu para conquistar o emblema. Qualquer pessoa com o link pode abrir a página para confirmar que a credencial é autêntica.
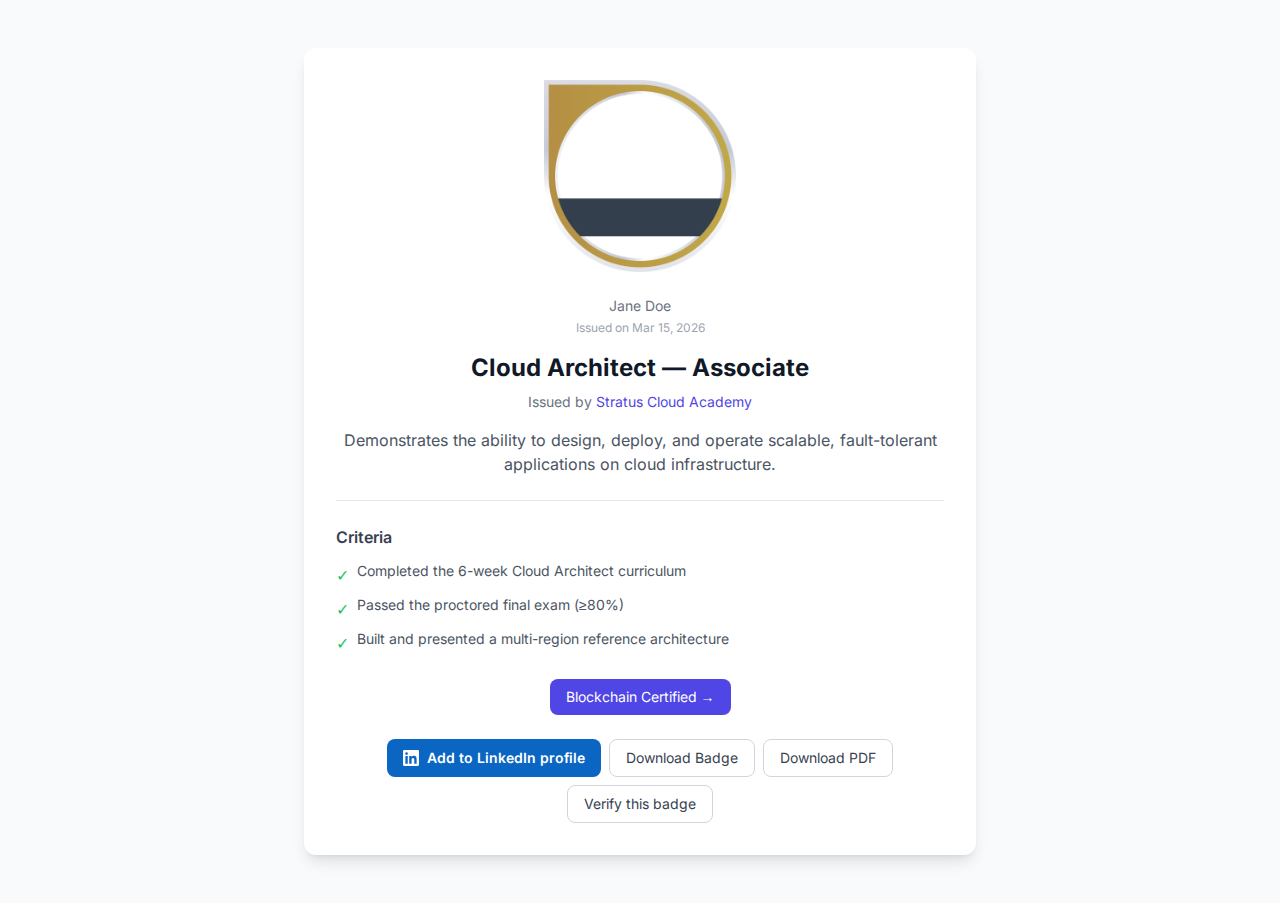
A página da credencial sempre mostra um botão Adicionar ao perfil do LinkedIn, para que o destinatário salve a credencial diretamente em Licenças e certificados do LinkedIn. (Se o emissor tiver definido um ID de organização do LinkedIn, o LinkedIn preenche automaticamente a Página da Empresa verificada; caso contrário, usa o nome do emissor.) Um único menu Baixar oferece duas opções: Imagem do emblema (o PNG original) e Certificado (um PDF A4 pronto para impressão, gerado na hora em /certify-badge/award/{guid}/pdf).
A página de compartilhamento oferece opções de divulgação nas redes sociais:
https://badges.ninja/awards/{guid}/share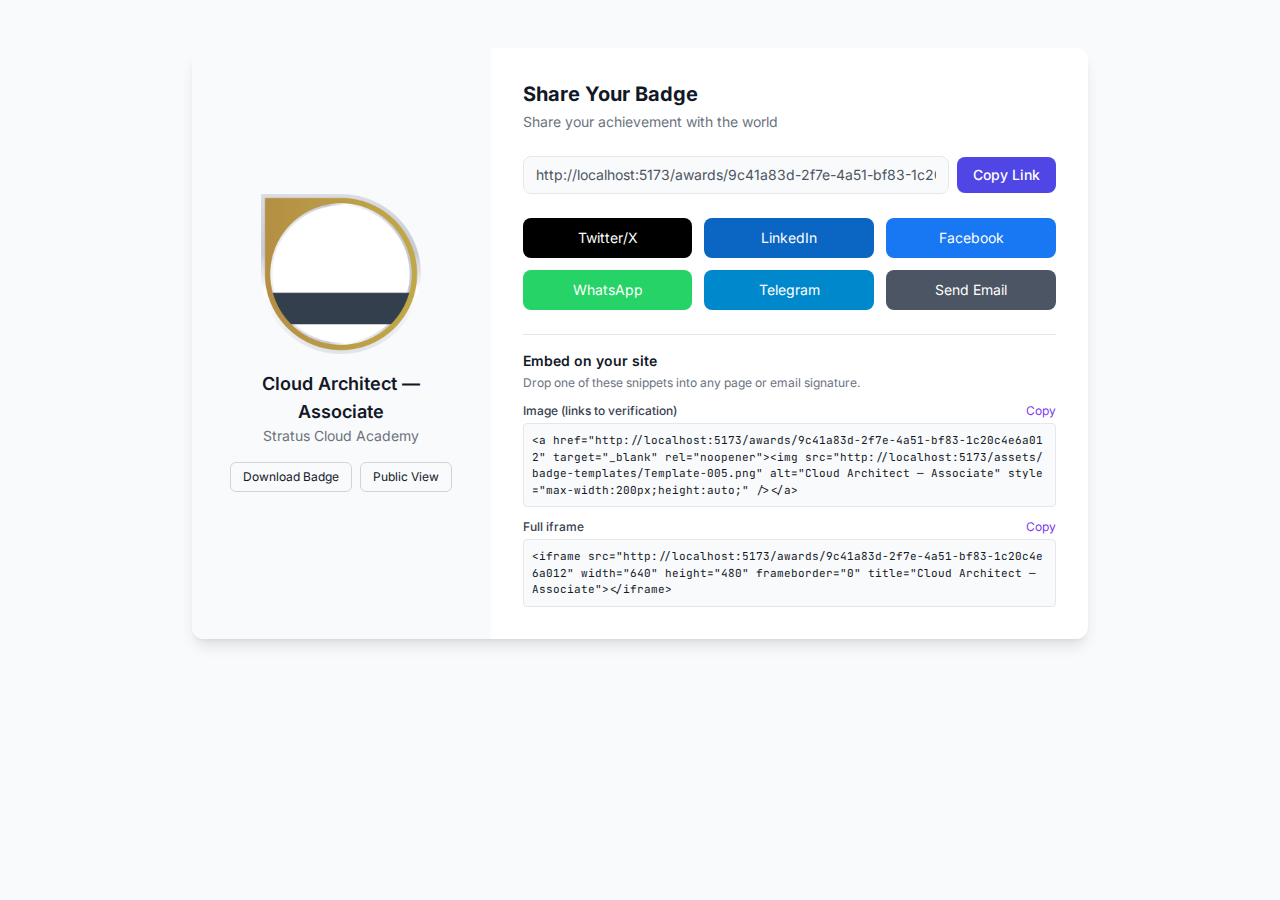
Nessa página, os destinatários podem compartilhar o emblema em:
<img> e <iframe> pronto para colar e inserir o emblema em um site, intranet ou assinatura de e-mailUma página de verificação dedicada exibe um QR Code escaneável que aponta para a própria URL — ideal para certificados impressos, banners de eventos ou capturas de tela do LinkedIn.
https://badges.ninja/verify/{guid}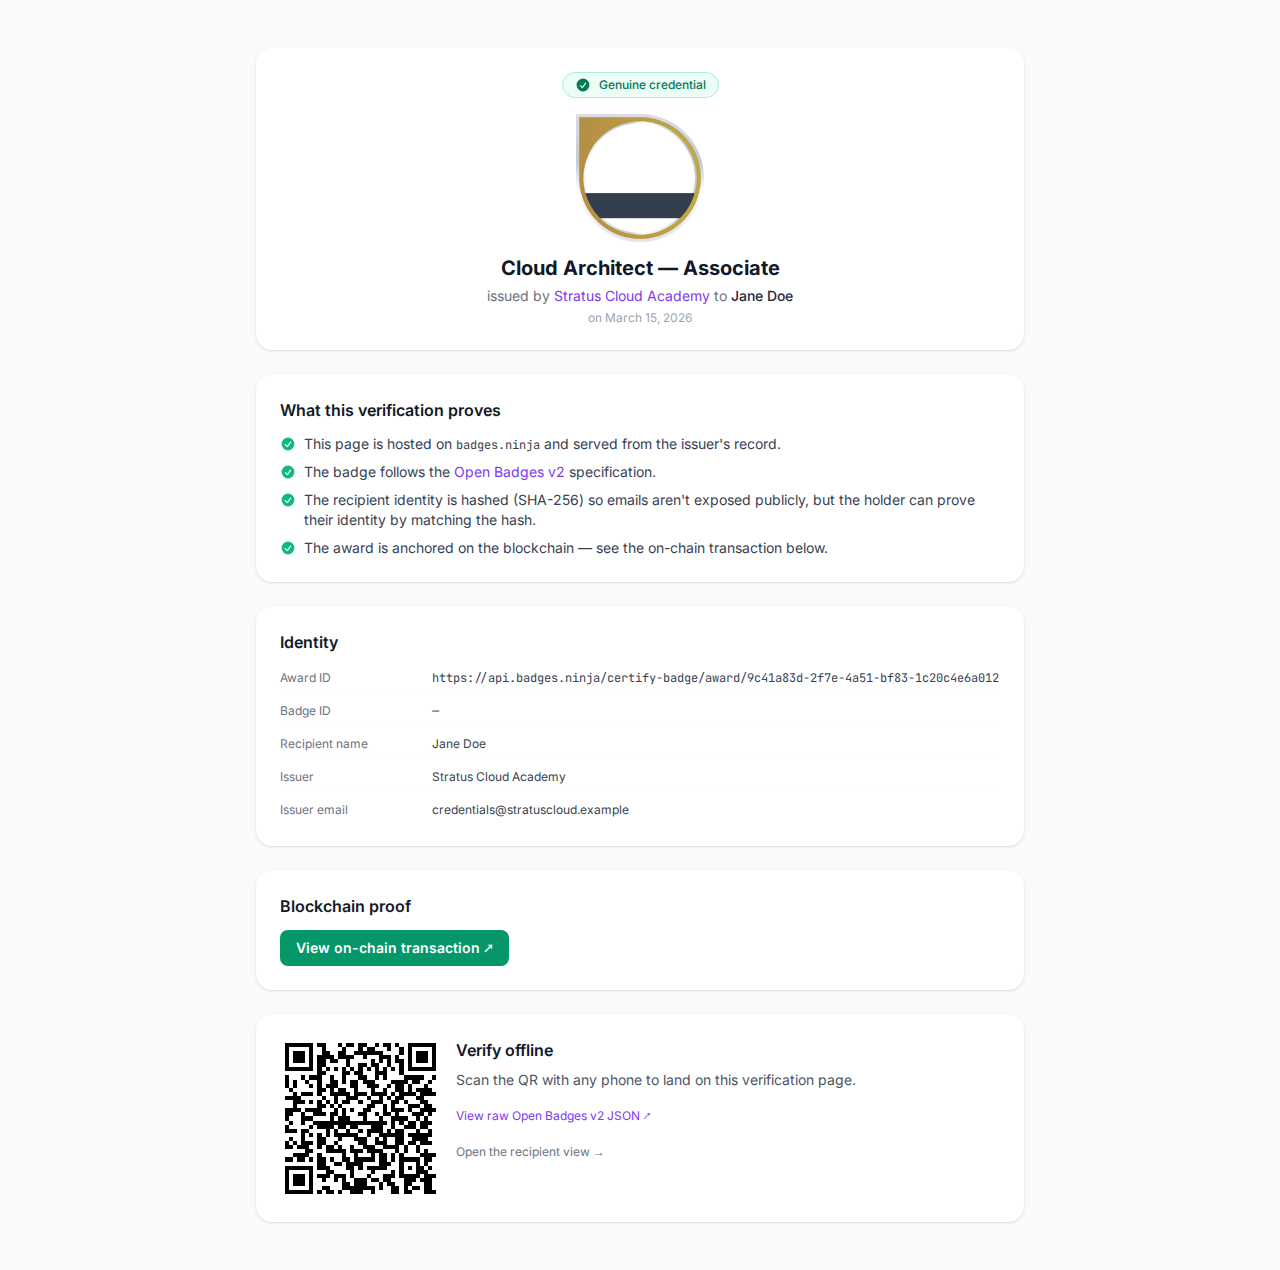
Quem escanear o QR Code com a câmera do celular chega à página de verificação ao vivo, onde pode confirmar que o emblema está hospedado no badges.ninja e segue a especificação Open Badge v2.0. A identidade do destinatário é exibida como um hash SHA-256, de modo que os e-mails nunca ficam expostos publicamente.
Toda credencial pode ser baixada como um certificado em PDF A4 pronto para impressão. A opção Certificado fica no menu Baixar da página pública da credencial (/awards/{guid}) — e não na página de verificação, que traz apenas o QR Code escaneável e o JSON bruto do Open Badge. Ao escolhê-la, o PDF é gerado na hora (em /certify-badge/award/{guid}/pdf) com a imagem do emblema, o nome do destinatário, o emissor, os critérios, a data de emissão, a expiração opcional e um QR Code que leva de volta à URL de verificação ao vivo.
Quando um link de emblema é compartilhado no LinkedIn, X, Slack, Facebook, WhatsApp ou por e-mail, a plataforma consulta o endpoint de compartilhamento e exibe um card rico a partir dos metadados Open Graph que o badges.ninja emite:
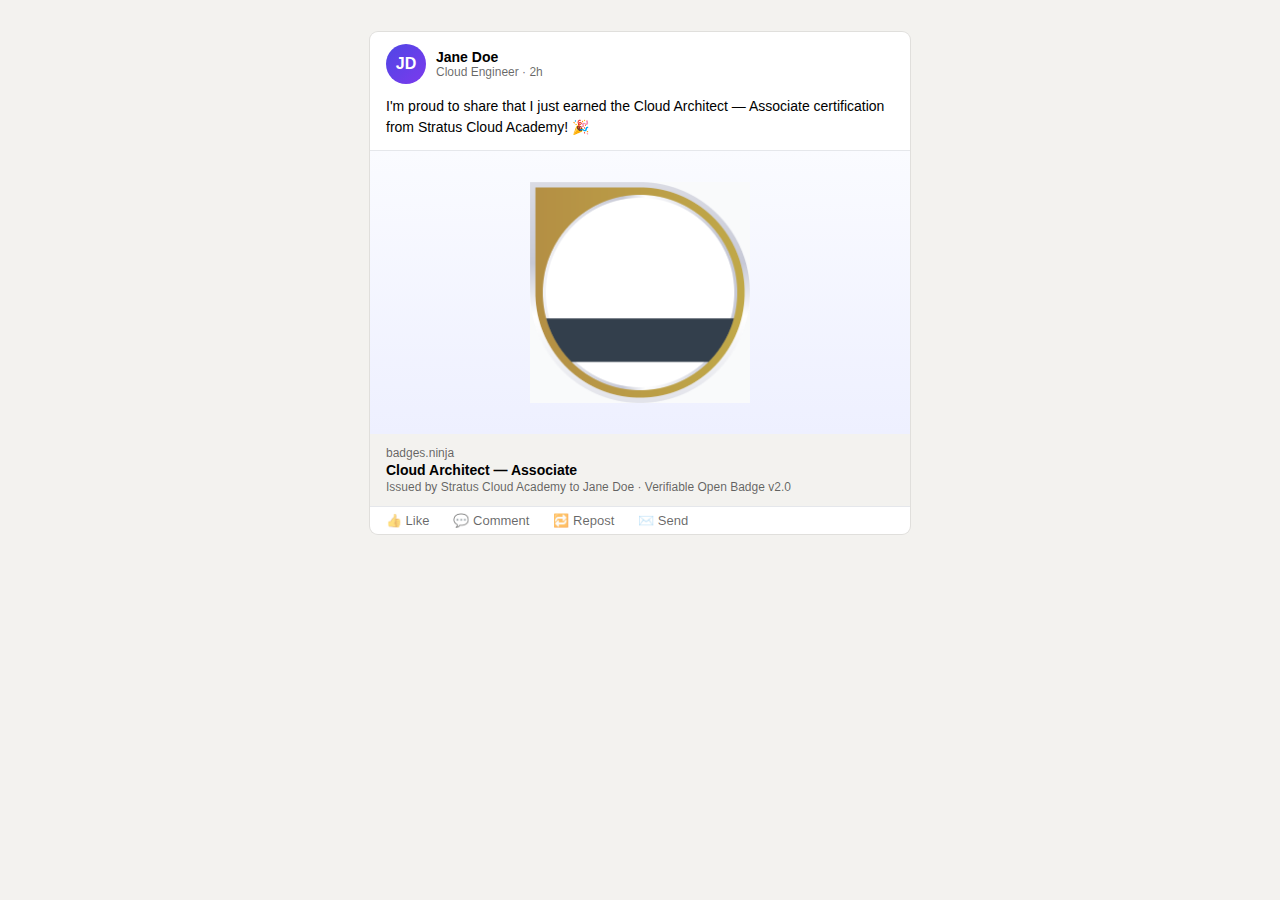
Assim, os emblemas ficam com aparência profissional onde quer que sejam compartilhados — os destinatários não precisam anexar uma imagem própria nem escrever texto. A pré-visualização é gerada no servidor em /certify-badge/award/{guid}/share-html e armazenada em cache na borda da CDN, então aparece instantaneamente mesmo no primeiro compartilhamento.
Você pode enviar credenciais por e-mail de duas maneiras:
Os destinatários podem compartilhar o emblema com amigos, mentores ou possíveis empregadores clicando em Enviar e-mail na página de compartilhamento. Abre-se um modal em que informam um ou mais endereços de e-mail, um assunto opcional e uma mensagem pessoal:
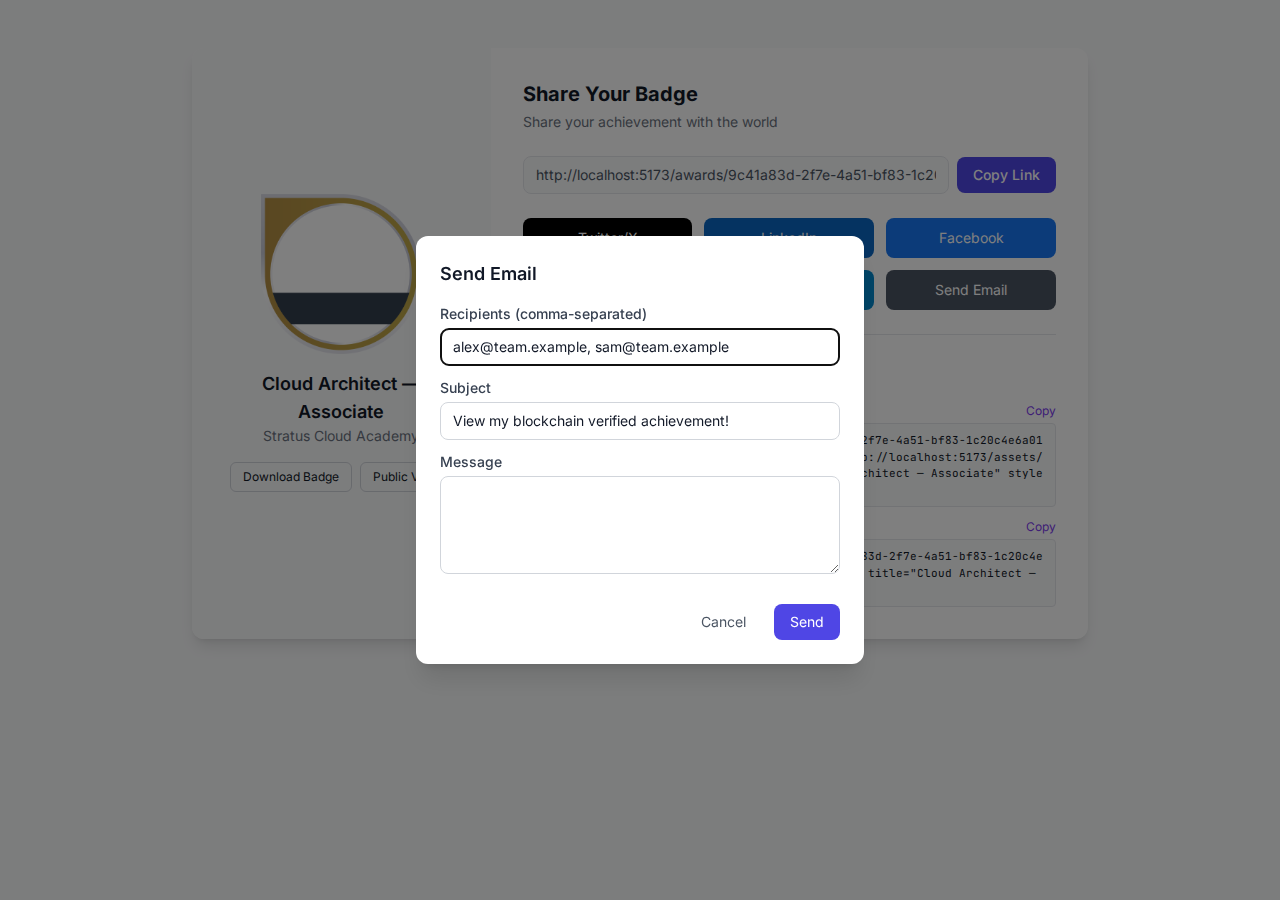
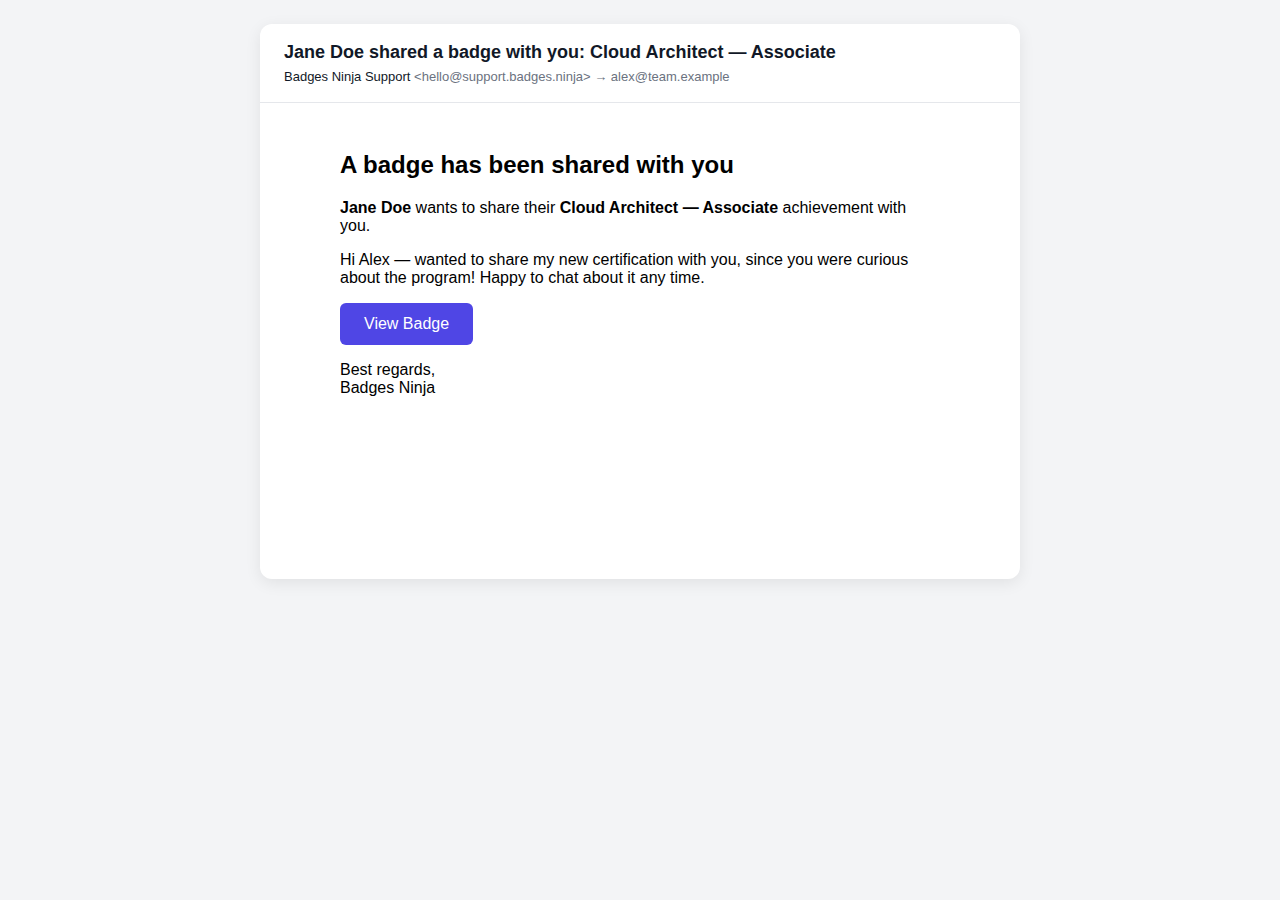
Cada destinatário recebe um e-mail HTML estilizado com a mensagem pessoal do remetente e um botão para ver a página pública da credencial com um clique:
Os emissores podem enviar qualquer credencial por e-mail na página Credenciais do painel:
O mesmo modelo de e-mail é usado nos dois fluxos.
Para garantir a interoperabilidade com outras plataformas de emblemas, o badges.ninja fornece JSON padrão do Open Badge v2.0 nestes endpoints públicos:
| Endpoint | Descrição |
|---|---|
/certify-badge/issuer/{guid} | JSON do perfil do emissor |
/certify-badge/badge/{guid} | JSON do BadgeClass |
/certify-badge/award/{guid} | JSON da Assertion (a credencial) |
Esses endpoints retornam JSON-LD em conformidade com a especificação Open Badge v2.0. Outras plataformas de emblemas e verificadores podem consumir esses dados para validar credenciais.
Exemplo — verificar uma credencial:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}As imagens dos emblemas ficam armazenadas no Amazon S3 e são servidas por nossa CDN global em uma URL imutável e endereçada por conteúdo, derivada de um hash criptográfico (SHA-256) dos bytes da imagem. Isso significa que:
https://badges.ninja/images/{sha256}.pngComo a imagem faz parte da assertion do Open Badge, trocar a arte do emblema depois não afeta as credenciais já emitidas: a imagem original mantém a própria URL endereçada por conteúdo, então as credenciais anteriores preservam a imagem original mesmo que você redesenhe o emblema para novas emissões.