Български
Български
Appearance
Всеки сертификат в badges.ninja има публична страница за верификация, достъпна за всеки без вход в профил. Получателите могат да споделят своите значки в социалните мрежи, по имейл или чрез копиране на директна връзка.
Получателите също имат собствен портал
Ако сте получили значка чрез badges.ninja, можете да влезете (без парола) на badges.ninja/me, за да видите всичките си значки на едно място и да изградите публичен профил на badges.ninja/u/<your-handle>. Вижте Портал за получатели.
Всеки сертификат има публичен URL адрес:
https://badges.ninja/awards/{guid}Тази страница показва изображението на значката, името и описанието ѝ, името на получателя, името и логото на издателя, датата на издаване и евентуалната дата на изтичане, както и критериите, които получателят е изпълнил, за да получи значката. Всеки, който има връзката, може да отвори страницата, за да потвърди автентичността на сертификата.
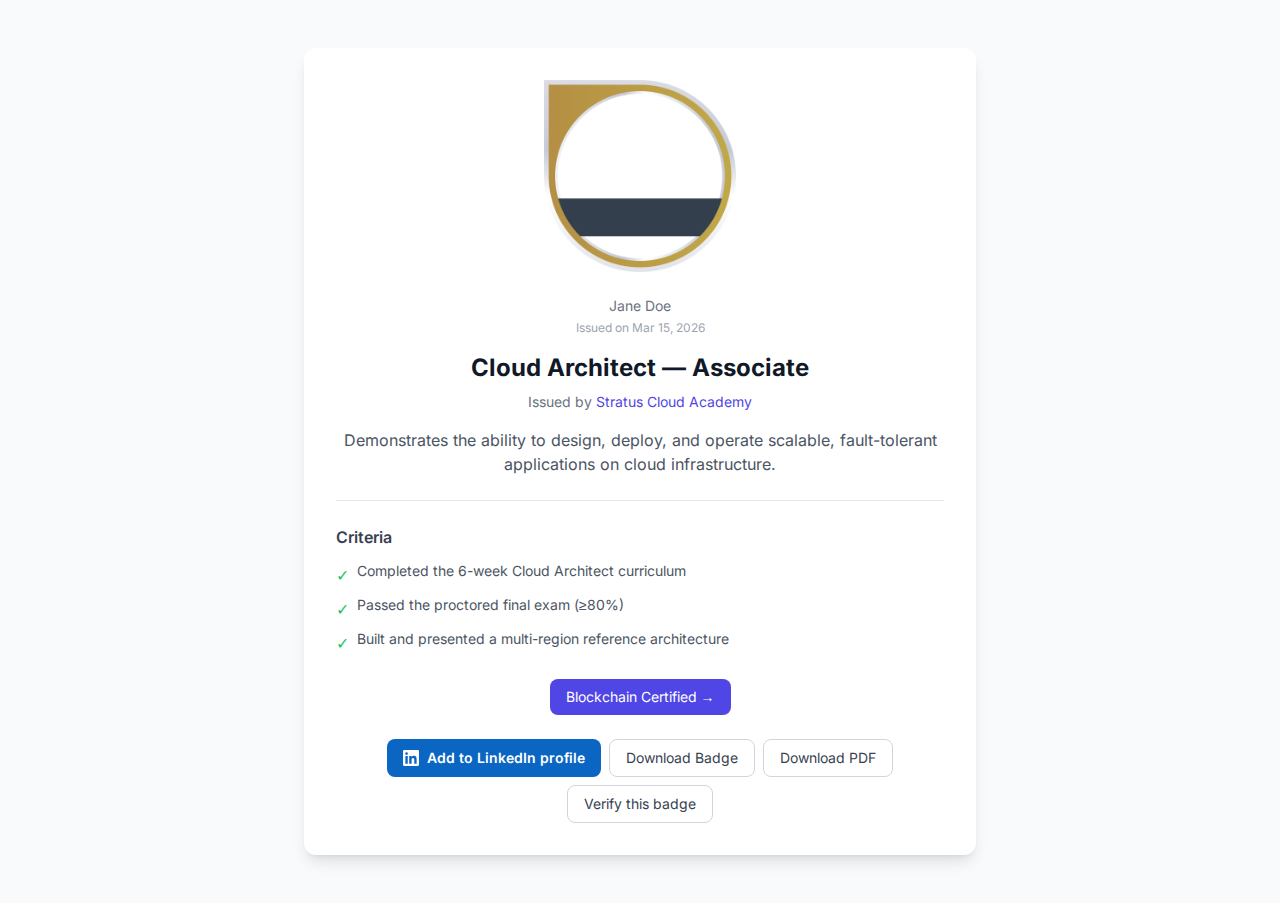
Страницата на сертификата винаги показва бутон Добави към профила в LinkedIn, за да може получателят да запази сертификата директно в „Лицензи и сертификати“ в LinkedIn. (Ако издателят е задал ID на организация в LinkedIn, LinkedIn попълва предварително потвърдената фирмена страница; в противен случай се използва името на издателя.) Едно падащо меню Изтегляне предлага две опции: Изображение на значката (оригиналният PNG) и Сертификат (A4 PDF за печат, генериран в движение на /certify-badge/award/{guid}/pdf).
Страницата за споделяне предлага опции за споделяне в социалните мрежи:
https://badges.ninja/awards/{guid}/share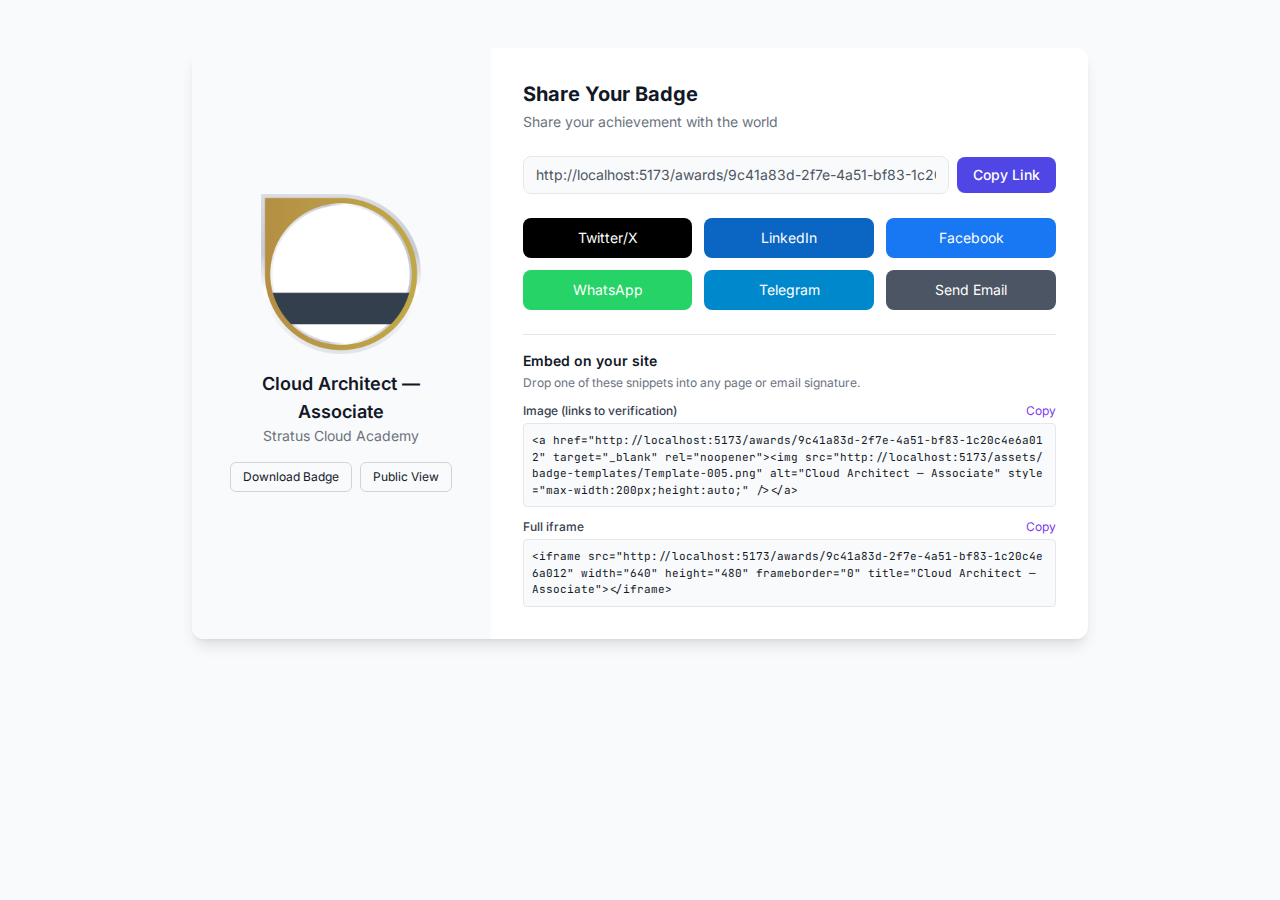
От тази страница получателите могат да споделят значката си в:
<img> и <iframe>, за да поставите значката в уебсайт, интранет или имейл подписСпециална страница за верификация показва QR код за сканиране, сочещ към собствения ѝ URL адрес — идеален за отпечатани сертификати, банери на събития или екранни снимки от LinkedIn.
https://badges.ninja/verify/{guid}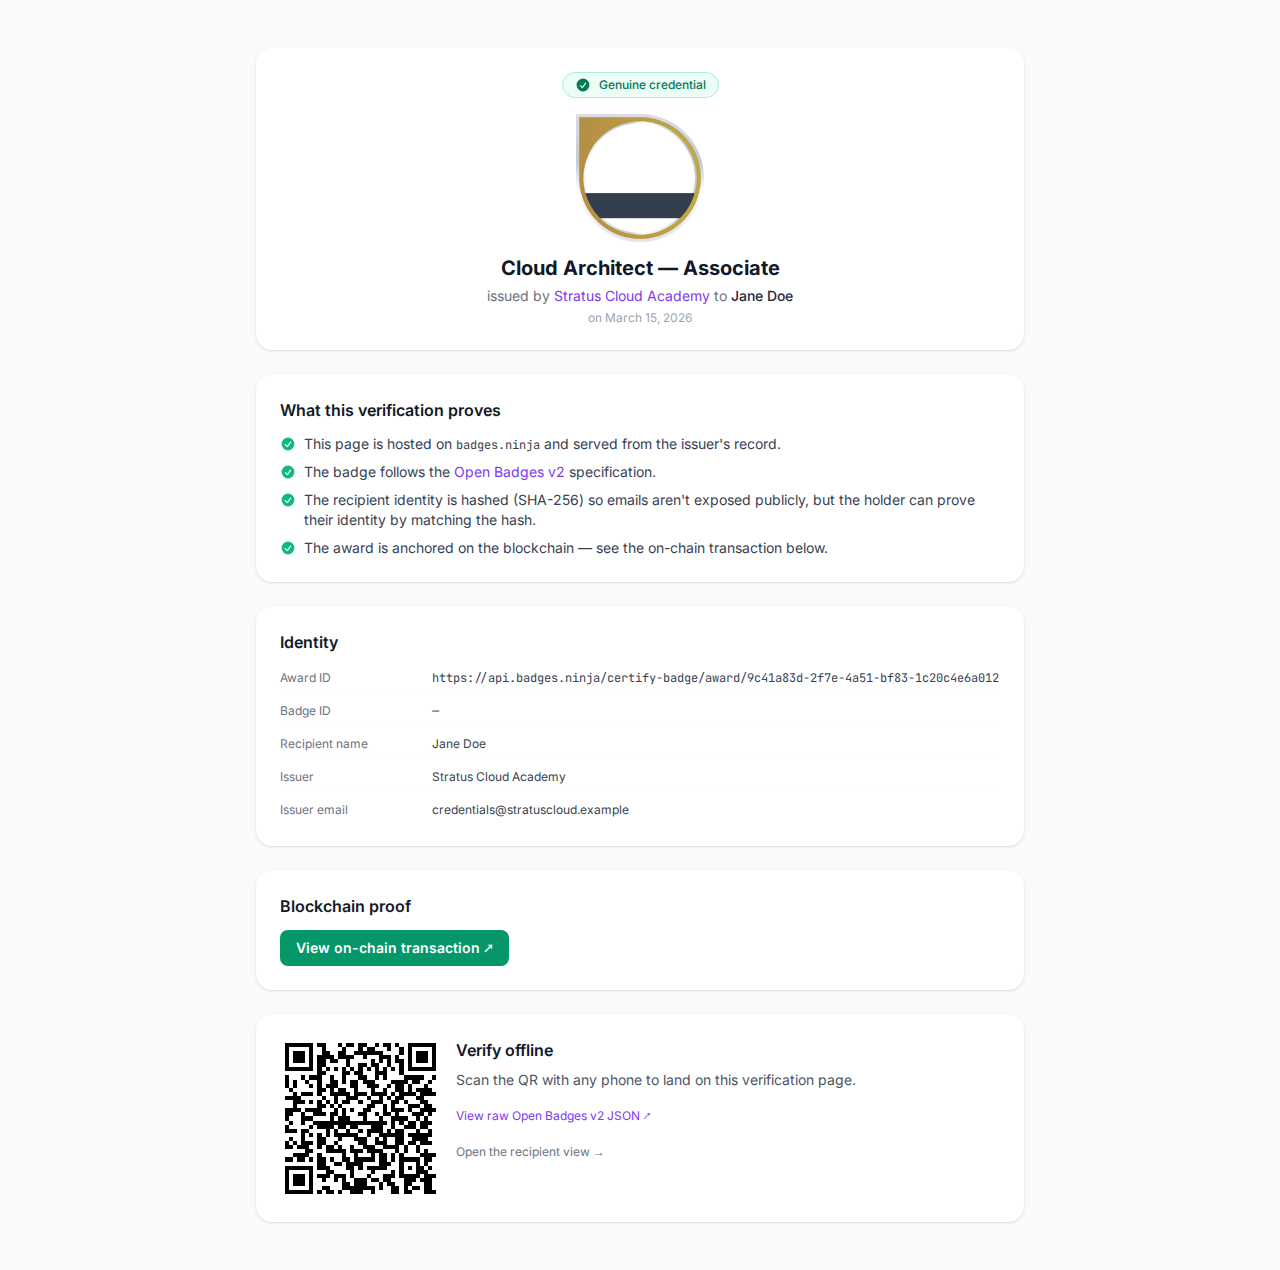
Всеки, който сканира QR кода с камерата на телефона, попада на актуалната страница за верификация, където може да потвърди, че значката се хоства на badges.ninja и следва спецификацията Open Badge v2.0. Самоличността на получателя се показва като SHA-256 хеш, така че имейл адресите никога не се разкриват публично.
Всеки сертификат може да бъде изтеглен като A4 PDF сертификат, готов за печат. Опцията Сертификат е в падащото меню Изтегляне на публичната страница на сертификата (/awards/{guid}) — не на страницата за верификация, която съдържа само QR кода за сканиране и суровия JSON на Open Badge. Изборът ѝ генерира PDF в движение (на /certify-badge/award/{guid}/pdf) с изображението на значката, името на получателя, издателя, критериите, датата на издаване, по избор срока на валидност и QR код, водещ обратно към актуалния URL адрес за верификация.
Когато връзка към значка се споделя в LinkedIn, X, Slack, Facebook, WhatsApp или по имейл, платформата извлича крайната точка за споделяне и визуализира богата карта от метаданните Open Graph, които badges.ninja излъчва:
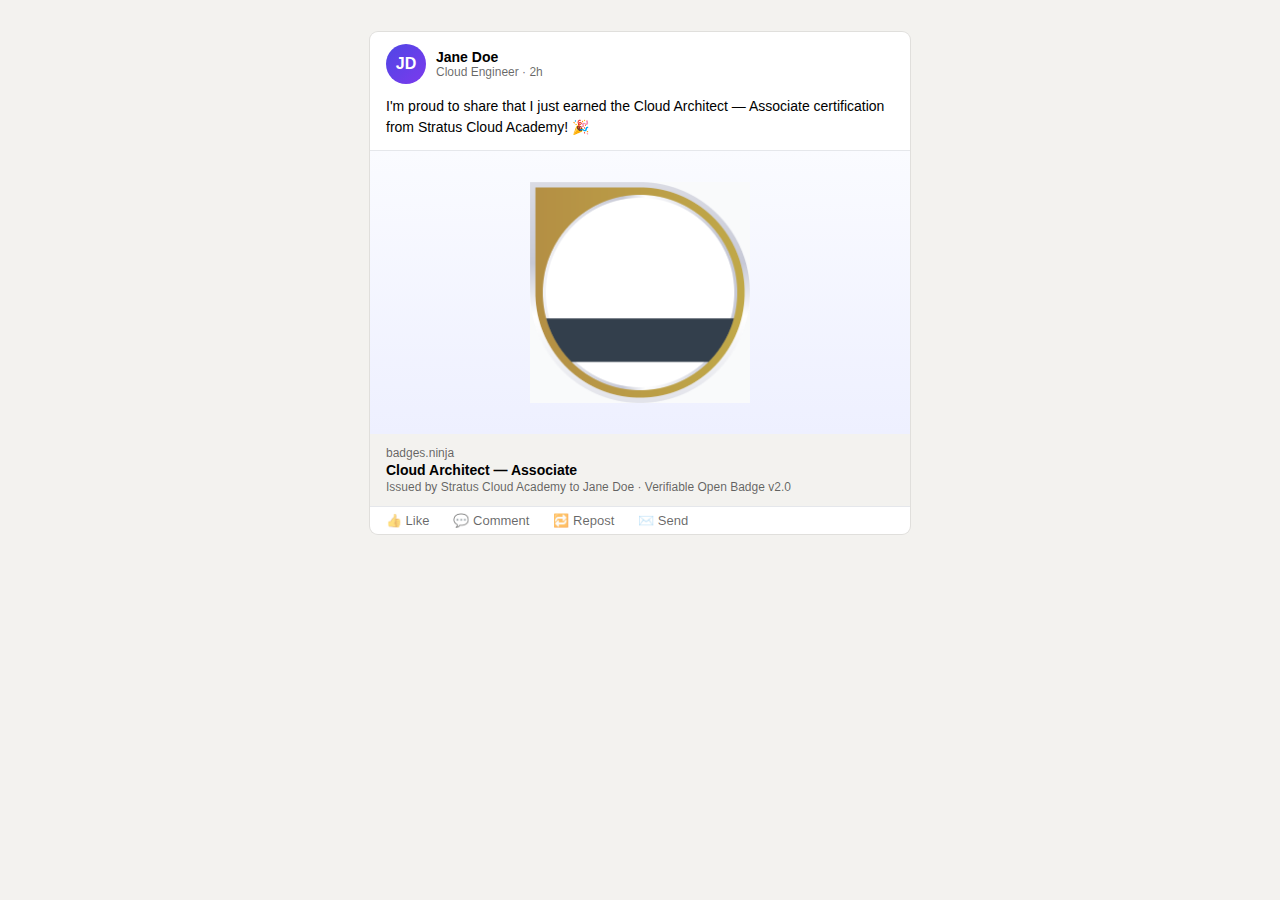
Така значките изглеждат професионално, където и да бъдат споделени — получателите не е нужно да прикачват собствено изображение или да пишат текст. Прегледът се генерира от сървъра на /certify-badge/award/{guid}/share-html и се кешира на ръба на CDN, така че се появява мигновено дори при първото споделяне.
Можете да изпращате сертификати по имейл по два начина:
Получателите могат да споделят значката си с приятели, ментори или потенциални работодатели, като щракнат върху Изпрати имейл на страницата за споделяне. Отваря се модален прозорец, в който въвеждат един или повече имейл адреси, по избор тема и лично съобщение:
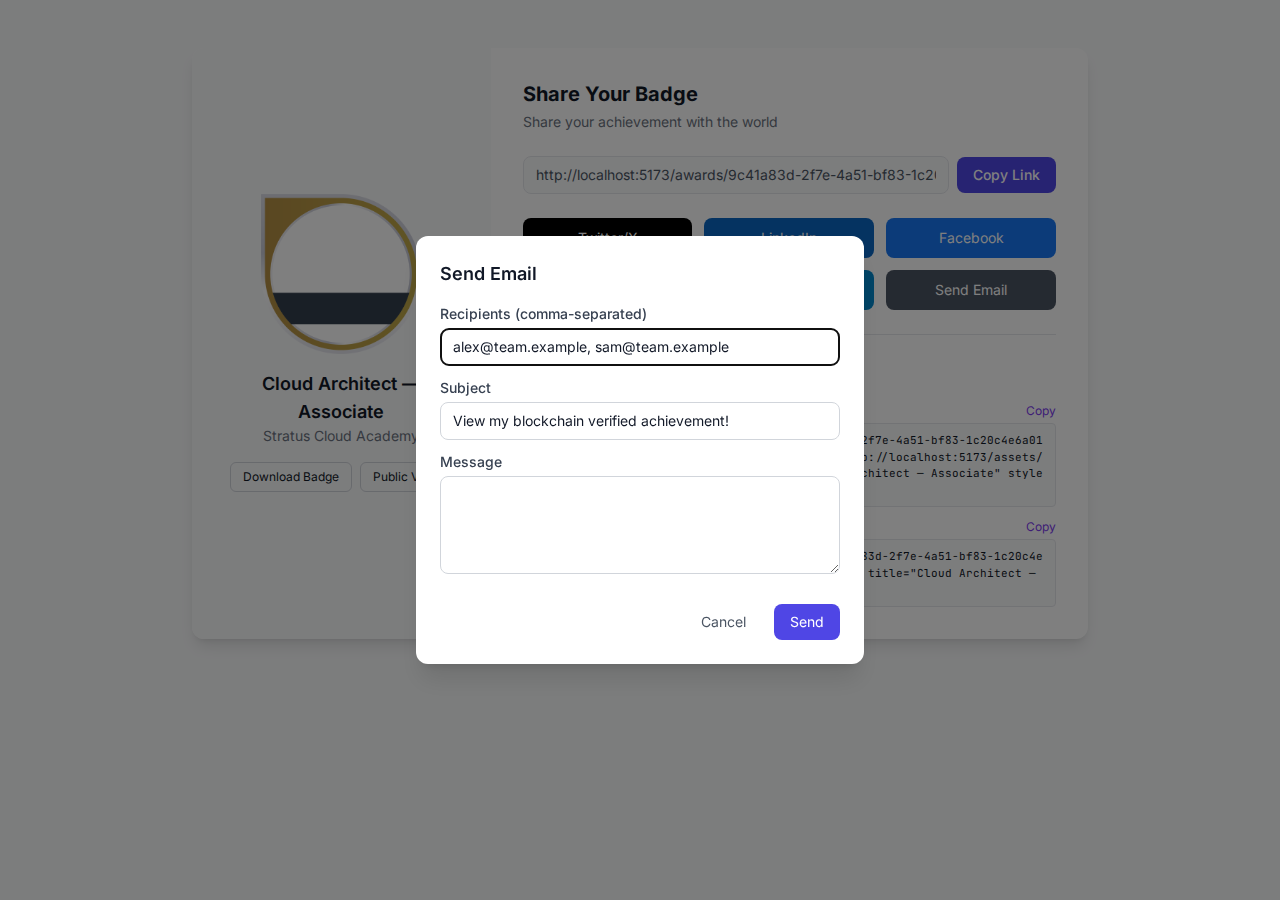
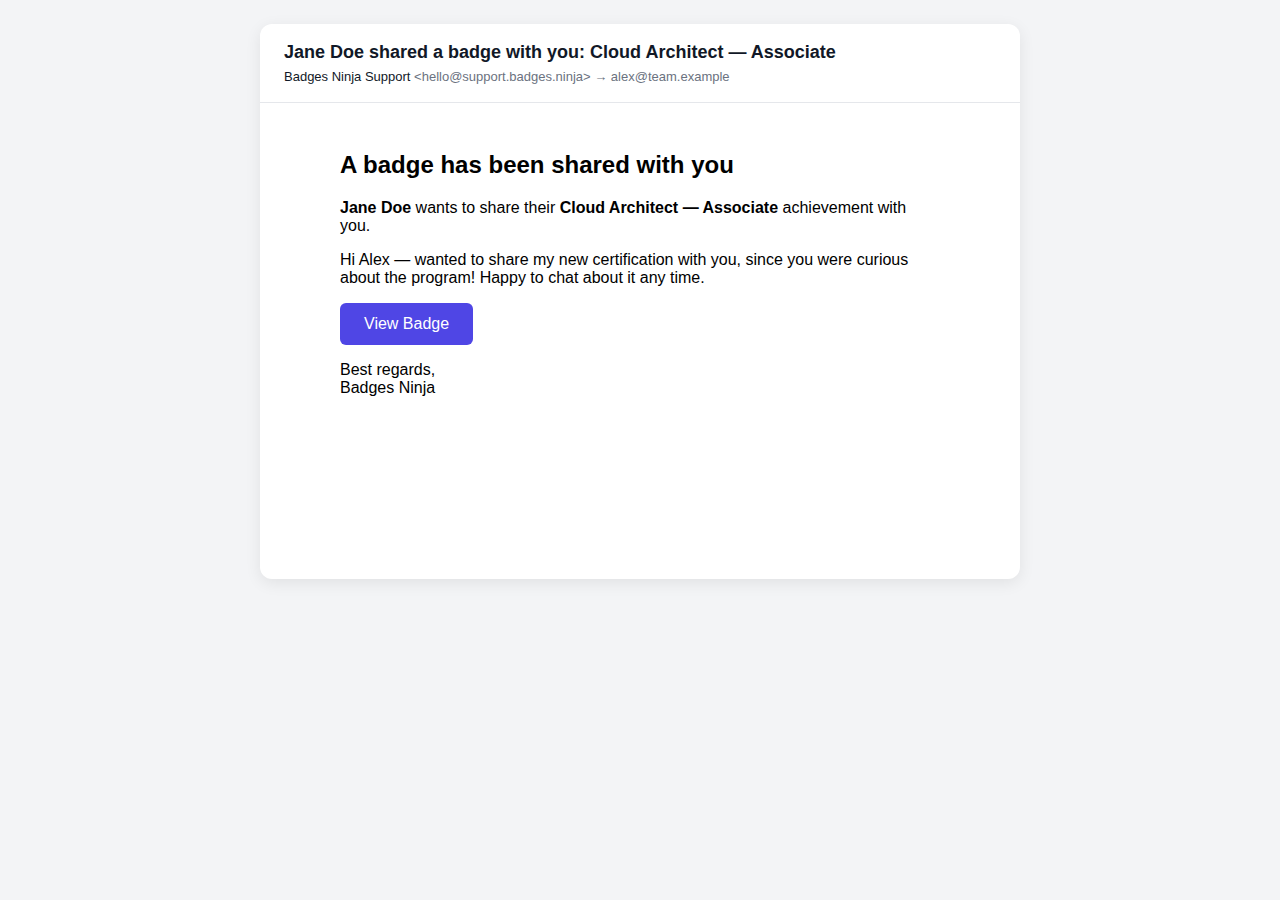
Всеки адресат получава стилизиран HTML имейл с личното съобщение на получателя и бутон, който с едно щракване отваря публичната страница на сертификата:
Издателите могат да изпратят всеки сертификат по имейл от страницата „Сертификати“ в таблото:
И в двата случая се използва един и същ шаблон на имейла.
За съвместимост с други платформи за значки badges.ninja предоставя стандартен JSON на Open Badge v2.0 на тези публични крайни точки:
| Крайна точка | Описание |
|---|---|
/certify-badge/issuer/{guid} | JSON на профила на издателя |
/certify-badge/badge/{guid} | JSON на BadgeClass |
/certify-badge/award/{guid} | JSON на Assertion (сертификатът) |
Тези крайни точки връщат JSON-LD, съвместим със спецификацията Open Badge v2.0. Други платформи за значки и верификатори могат да използват тези данни, за да валидират сертификати.
Пример — верификация на сертификат:
curl https://api.badges.ninja/certify-badge/award/abc123-def456{
"@context": "https://w3id.org/openbadges/v2",
"type": "Assertion",
"id": "https://api.badges.ninja/certify-badge/award/abc123-def456",
"recipient": {
"type": "email",
"identity": "sha256$..."
},
"badge": "https://api.badges.ninja/certify-badge/badge/xyz789",
"issuedOn": "2025-01-15T00:00:00.000Z",
"verification": {
"type": "hosted"
}
}Изображенията на значките се съхраняват в Amazon S3 и се доставят през нашия глобален CDN под неизменим URL адрес, адресиран по съдържание, изведен от криптографски хеш (SHA-256) на байтовете на изображението. Това означава, че:
https://badges.ninja/images/{sha256}.pngТъй като изображението е част от assertion на Open Badge, по-късната смяна на графиката на значката не нарушава вече издадените сертификати: оригиналното изображение запазва собствения си адресиран по съдържание URL адрес, така че историческите сертификати запазват оригиналното си изображение, дори ако преработите дизайна на значката за нови издавания.